



Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Специалисты подразделения Unit 42 компании Palo Alto Networks с июля фиксируют атаки нового Mirai-подобного бота. Зловред, которого нарекли V3G4, способен самостоятельно распространяться через брутфорс Telnet и SSH, а также с помощью уязвимостей в IP-камерах и сетевых устройствах, использующих Linux.

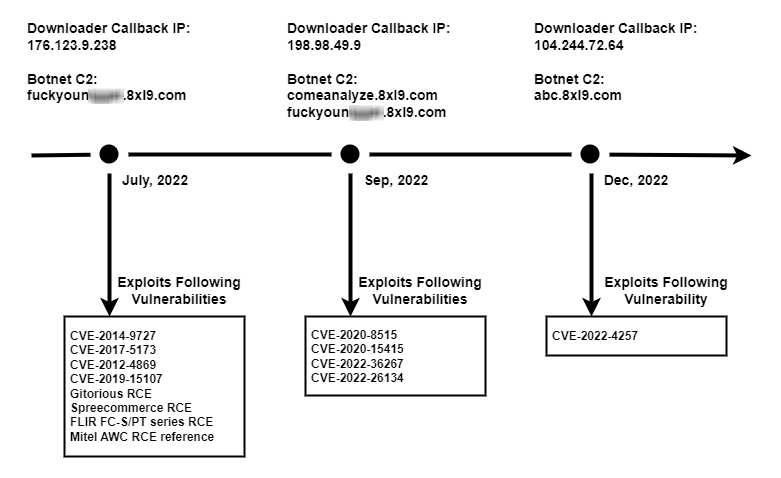
На настоящий момент выявлено три V3G4-кампании. В Palo Alto полагают, что во всех случаях действовала одна и та же криминальная группа: на это указывают наличие строки 8xl9 во всех именах вшитых C2-доменов, сходство скриптов-загрузчиков и функций клиентов, общие стоп-лист (список прибиваемых процессов) и ключ в связке дешифраторов XOR.

В арсенале зловреда эксперты суммарно насчитали 13 эксплойтов. Соответствующие уязвимости в IP-камерах, серверах, роутерах позволяют удаленно выполнить любой код — например, CVE-2019-15107 в админ-интерфейсе Webmi или прошлогодняя CVE-2022-26134 в Atlassian Confluence.


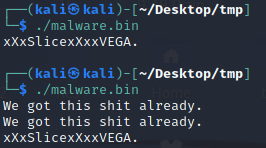
При запуске вредонос выводит в консоль сообщение xXxSlicexXxxVEGA. После этого проводится проверка на наличие в системе других экземпляров V3G4; при положительном результате клиент бота печатает ту же строку и завершает свой процесс.


Боты V3G4 также умеют избавляться от конкурентов; их стоп-лист процессов содержит четыре десятка имен, в том числе Masuta, Mozi и Reaper. Как и большинство наследников Mirai, новый IoT-зловред обладает DDoS-функциональностью, однако из техник ему подвластен только флуд — UDP, SYN, ACK и HTTP.

Подпишитесь на новости

GTA V запустили в браузере без облака, сайт вскоре перестал работать

Лос-Сантос ненадолго переехал во вкладку браузера. Энтузиасты представили неофициальный порт GTA V, который выполняет игру на устройстве пользователя через WebAssembly. Облачный стриминг не нужен, за физику и графику отвечает собственное железо.

Автор технического разбора проекта сообщил, что изучил файлы сборки и проверил ее запуск.

По его данным, внутри работает оригинальный движок RAGE, скомпилированный под wasm64. Основой, предположительно, стали утекшие исходники Rockstar: в сборке сохранились отладочные сведения и пути к файлам разработчиков.


Чтобы графика заработала в браузере, авторы создали прослойку между DirectX 11 и WebGPU. Игровые данные загружались по HTTP, управление и сохранения обслуживал JavaScript, а звук — AudioWorklet. В порт перенесли физику Euphoria и интерфейсы Scaleform, но убрали видеоролики Bink.


Проект предлагал сюжетный режим и свободную песочницу: прогулки по городу, машины и перестрелки. При этом браузерная версия не превращала GTA V в легкую мини-игру — заявленные требования к оперативной памяти составляли от 3 до 16 ГБ.


Однако праздник оказался коротким. Вскоре сайт проекта перестал работать: сначала игру сменило сообщение «Thanks for playing», затем появился редирект на изображение для взрослых.

RSS: Новости на портале Anti-Malware.ru