



Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Linux-боты V3G4 вселяются в IoT с помощью 13 эксплойтов

Специалисты подразделения Unit 42 компании Palo Alto Networks с июля фиксируют атаки нового Mirai-подобного бота. Зловред, которого нарекли V3G4, способен самостоятельно распространяться через брутфорс Telnet и SSH, а также с помощью уязвимостей в IP-камерах и сетевых устройствах, использующих Linux.

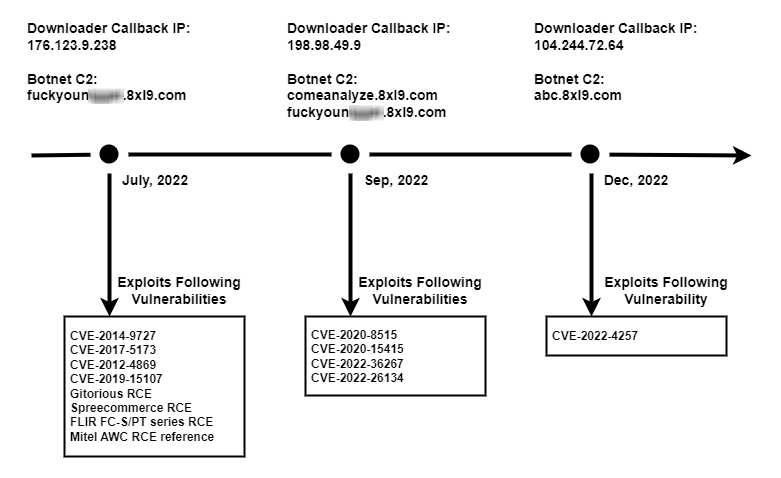
На настоящий момент выявлено три V3G4-кампании. В Palo Alto полагают, что во всех случаях действовала одна и та же криминальная группа: на это указывают наличие строки 8xl9 во всех именах вшитых C2-доменов, сходство скриптов-загрузчиков и функций клиентов, общие стоп-лист (список прибиваемых процессов) и ключ в связке дешифраторов XOR.

В арсенале зловреда эксперты суммарно насчитали 13 эксплойтов. Соответствующие уязвимости в IP-камерах, серверах, роутерах позволяют удаленно выполнить любой код — например, CVE-2019-15107 в админ-интерфейсе Webmi или прошлогодняя CVE-2022-26134 в Atlassian Confluence.


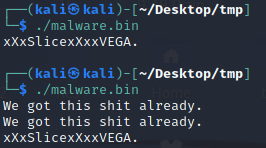
При запуске вредонос выводит в консоль сообщение xXxSlicexXxxVEGA. После этого проводится проверка на наличие в системе других экземпляров V3G4; при положительном результате клиент бота печатает ту же строку и завершает свой процесс.


Боты V3G4 также умеют избавляться от конкурентов; их стоп-лист процессов содержит четыре десятка имен, в том числе Masuta, Mozi и Reaper. Как и большинство наследников Mirai, новый IoT-зловред обладает DDoS-функциональностью, однако из техник ему подвластен только флуд — UDP, SYN, ACK и HTTP.

Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru