



Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Троянов Raccoon и Vidar три года раздают с помощью TDS и сотни варез-сайтов

Эксперты французской ИБ-компании SEKOIA выявили обширную и гибкую инфраструктуру, которую операторы Raccoon и Vidar используют с начала 2020 года. Безымянная TDS-сеть (traffic distribution system, система распределения трафика) охватывает более 250 доменов; около сотни таких сайтов задействованы в распространении инфостилеров.

Все площадки, предоставленные злоумышленникам в рамках TDS-сервиса, имитируют источник пиратского софта и продвигаются через поисковики с помощью Google Ads или черного SEO. Поддельный сайт содержит ссылки для загрузки, по которым через пять редиректов можно попасть на целевую страницу с инструкциями, паролем и сокращенным URL, который предлагается скопировать в новую вкладку браузера.

По указанному адресу на машину с GitHub загружается запароленный RAR-архив. При его распаковке запускается установщик Raccoon или Vidar (чаще всего файл именуется Setup.exe).

Исследователи собрали более 120 образцов инфостилеров, распространяемых подобным образом. Имена вредоносных архивов обычно включают пароль (1234 или более новый — 2022) и ключевое слово — Application, Complete, File, Release, Version. Все используемые в рамках данной кампании RAR-файлы в основном хостятся на GitHub; выявлены два десятка специально созданных аккаунтов.

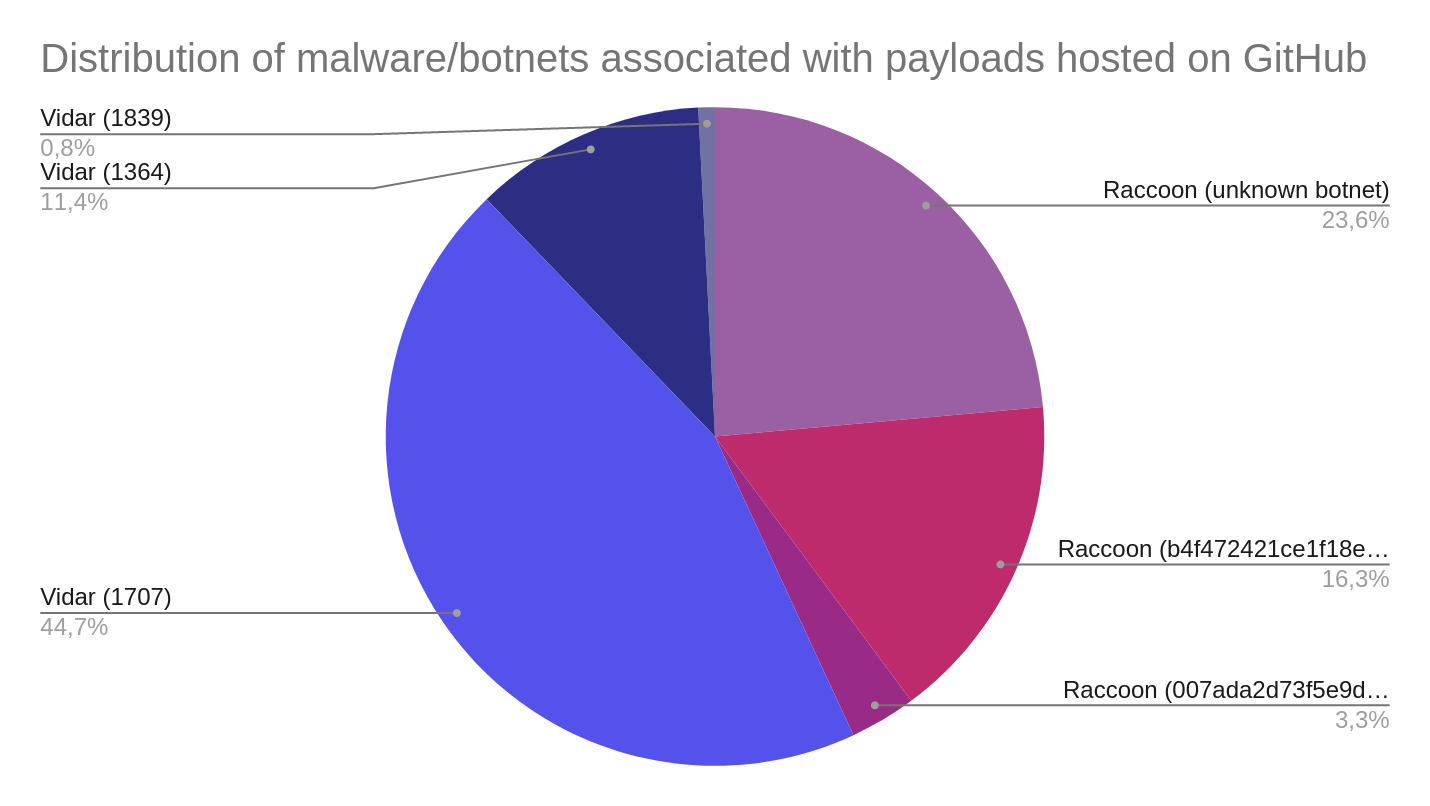
Поскольку Raccoon и Vidar предоставляются в пользование как услуга (Malware-as-a-Service, MaaS), аналитики смогли разделить свои находки на группы (ботнеты) на основании ID, найденных в семплах.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru