


Golden dMSA: доступ к защищенным ресурсам AD через взлом контроллера домена

Golden dMSA: доступ к защищенным ресурсам AD через взлом контроллера домена

Golden dMSA: доступ к защищенным ресурсам AD через взлом контроллера домена

Специалисты Semperis обнаружили серьезный изъян проекта Managed Service Accounts (dMSA), который существенно упрощает взлом паролей к управляемым аккаунтам и позволяет получить постоянный доступ во всем их ресурсам в доменах Active Directory.

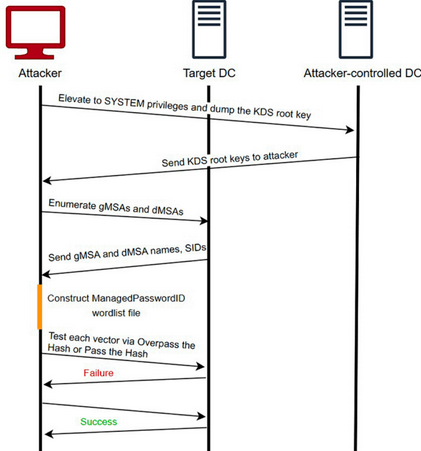
Функциональность dMSA была введена в Windows Server 2025 для зашиты от атак на протокол Kerberos. Разработанный экспертами способ внедрения бэкдора в обход аутентификации несложен в исполнении, однако для успешной атаки придется заполучить корневой ключ службы KDS.

Из-за этого создатели Golden dMSA оценили степень угрозы как умеренную: заветный ключ доступен только из-под учетной записи с высочайшими привилегиями — администратора корневого домена, админа предприятия либо SYSTEM.

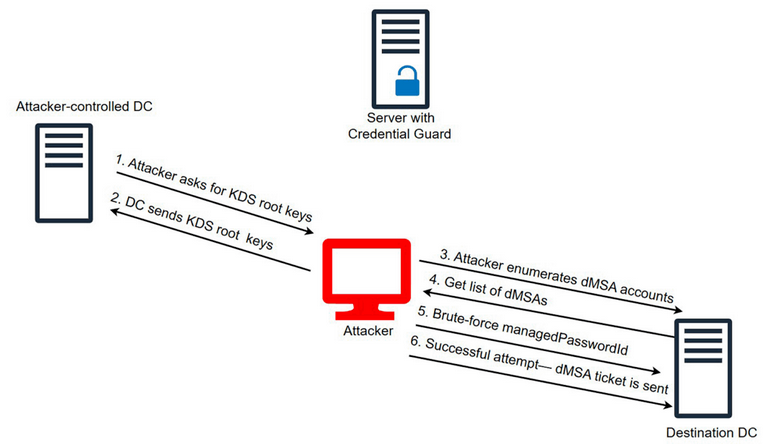
С помощью этого мастер-ключа можно получить текущий пароль dMSA или gMSA (групповой управляемый аккаунт пользователя AD) без повторного обращения к контроллеру домена. Как оказалось, для регулярно и автоматически заменяемых паролей предусмотрено лишь 1024 комбинации, и они поддаются брутфорсу.


Таким образом, компрометация одного контроллера домена в рамках Golden dMSA может обернуться масштабным взломом управляемых аккаунтов AD-службы. Автор атаки также получает возможность горизонтально перемещаться между доменами целевой организации.

Примечательно, что представленный Semperis метод позволяет обойти Windows-защиту Credential Guard — механизм, предотвращающий кражу учеток, NTLM-хешей и тикетов Kerberos (идентификаторов TGT).

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru