



COVID-bit — новый способ кражи данных из изолированных систем

COVID-bit — новый способ кражи данных из изолированных систем

COVID-bit — новый способ кражи данных из изолированных систем

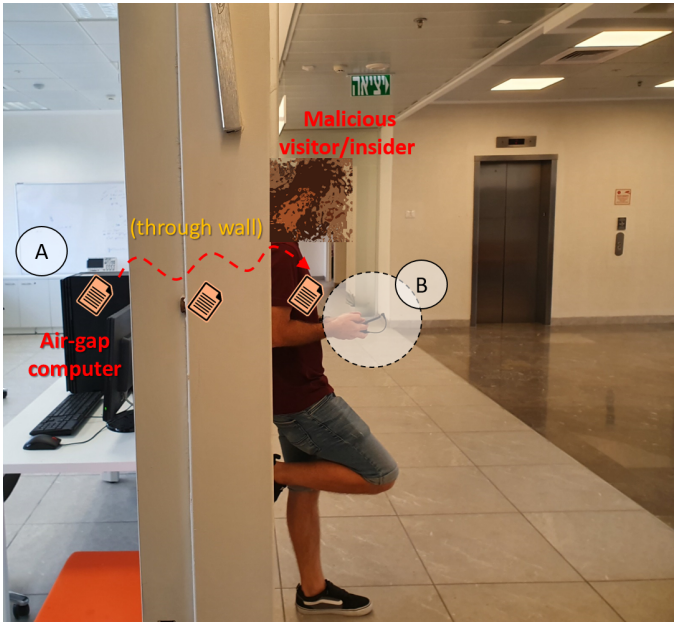
Новый метод кибератаки на изолированные системы, получивший имя COVID-bit, использует электромагнитные волны для передачи данных. В результате атакующему нужно находиться приблизительно в двух метрах для получения информации с закрытых систем.

Злоумышленнику нужно «вооружиться» смартфоном или ноутбуком, который поможет принять данные, даже если между ним и атакуемым устройством находится стена.

Технику COVID-bit разработал специалист университета им. Бен-Гуриона в Негеве, Израиль, Мордехай Гури. В прошлом этот же эксперт рассказывал о способе обхода air gap с помощью SATA-кабеля, который использовался как радиоантенна.

Поскольку физически изолированные компьютеры работают на критически важных объектах (госсектор, энергетическая инфраструктура и т. п.), их отключают от публичных сетей из соображений безопасности. Именно поэтому способы кражи информации с таких устройств интересны как для исследователей, так и для хорошо подготовленных киберпреступников.

Как правило, для успешной атаки злоумышленник сначала должен получить физический доступ к изолированному компьютеру и установить в систему кастомную вредоносную программу. Среди ярких примеров подобных кибератак можно привести кампании Stuxnet.

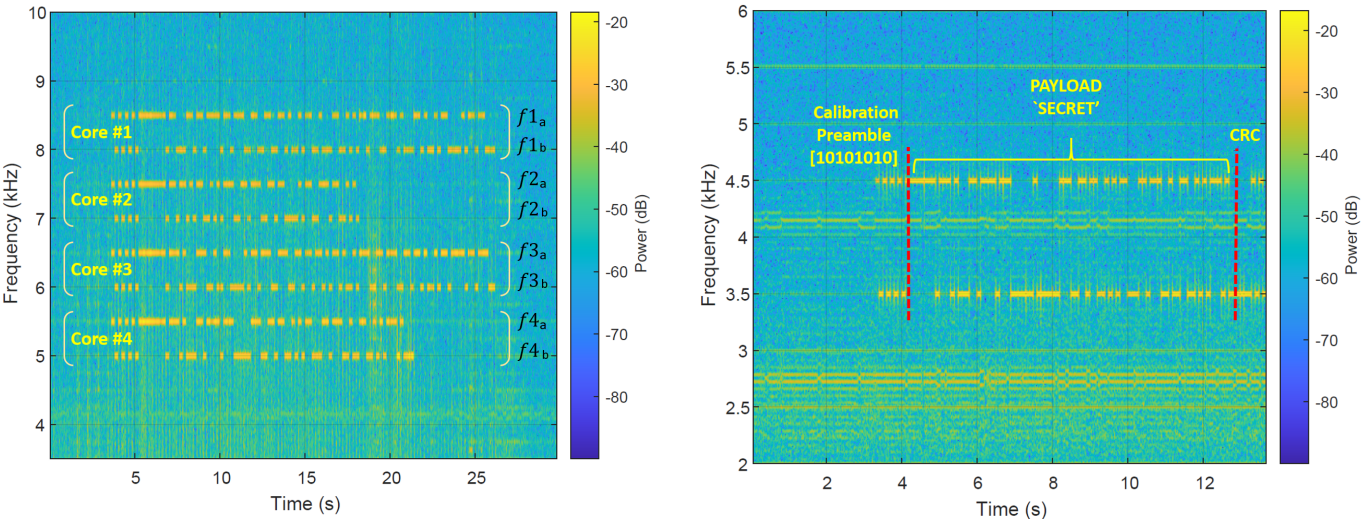
Для реализации COVID-bit атакующему нужно создать программу, способную регулировать нагрузку центрального процессора и частоту его ядер. Причём это необходимо делать таким образом, чтобы заставить блоки питания компьютеров с воздушным зазором выдавать электромагнитное излучение в низкочастотном диапазоне (0–48 кГц).

«Основным источником электромагнитного излучения в стабилизаторе напряжения является внутренняя конструкция и характеристики переключения», — пишет Мордехай Гури в отчёте (PDF).

«При преобразовании переменного тока в постоянный (AC-DC) и постоянного тока с одного уровня напряжения на другой (DC-DC) компоненты MOSFET включаются и выключаются на определенных частотах, что создаёт меандр (сигнал прямоугольной формы)».

При этом волна может нести пейлоад или необработанные данные за последовательностью из восьми битов, означающих начало передачи.


Получателем такой информации может стать смартфон с небольшой рамочной антенной, подключенной к аудиоразъему 3,5 мм (можно сделать в виде наушников), или ноутбук. С помощью девайса может перехватить передачу данных, далее — воспользоваться фильтром шумоподавления, демодулировать «сырые» данные и расшифровать их.


Защита от COVID-bit очевидна: необходима жёстко ограничить доступ к изолированному компьютеру, чтобы ни у кого не было возможности установить вредоносную программу.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru