


Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Специалисты «Лаборатории Касперского» выпустили новую версию системы Kaspersky Symphony XDR, получившую номер 2.0. Одним из главных нововведений разработчики отмечают платформу Kaspersky Single Management Platform (SMP).

Будучи единым интерфейсом, обеспечивающим целостное представление информации и централизованное управление данными и процессами, SMP помог реализовать гибкие инструменты для автоматизации процессов реагирования на инциденты.

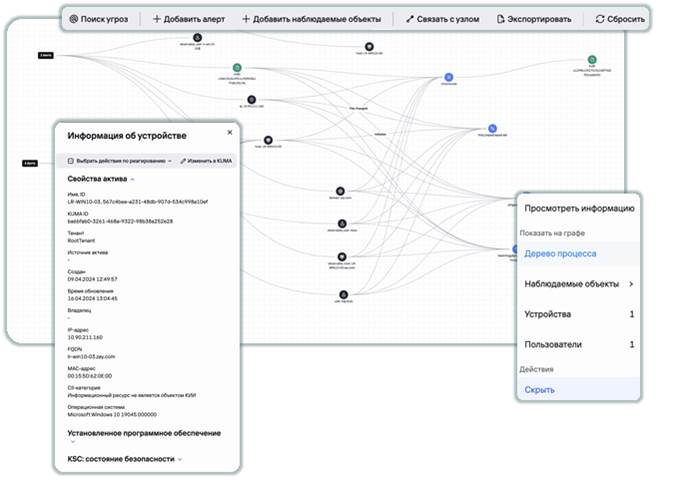
В результате заказчик может составить целостную картину атаки с помощью графа расследований, а также располагает новыми способами управления киберинцидентом.


В новой версии системы добавлен специальный граф, который использует информацию об инцидентах, оповещения, события, телеметрию EDR, данные Kaspersky Threat Intelligence и контекстное обогащение, чтобы выстраивать и отображать взаимосвязи между разными объектами.

Единый граф позволяет сохранить ход расследования на графике, чтобы пользователи могли выполнить свою часть расследования и передать ссылку коллеге-аналитику для дальнейших действий. ИБ-специалисты могут редактировать граф в том числе вручную: искать недостающие элементы с помощью поиска событий и добавлять релевантные события на граф.

Ещё одна особенность — автоматизированное реагирование на инциденты с помощью плейбуков. Эта функциональность поможет ускорить рутинные операции и минимизировать количество ошибок в часто повторяющихся ситуациях.

В Kaspersky Symphony XDR 2.0 поработали и над интерфейсом для управления киберинцидентами. Безопасники теперь могут сортировать оповещения, обогащать данные, размечать инциденты с помощью матрицы MITRE ATTACK и запускать действия по реагированию.

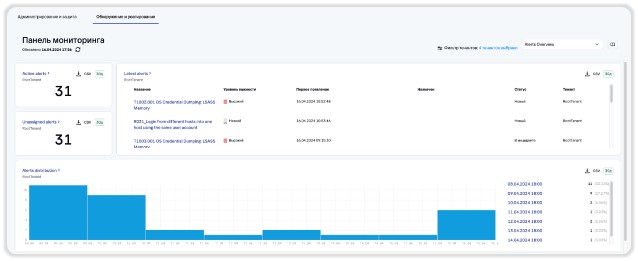
Панель мониторинга в SMP позволяет ИБ-командам создавать собственные виджеты с различными настройками, а также раскладки с виджетами для требуемых типов событий.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru