


Права и СТС в MAX: МВД предлагает узаконить цифровые документы

Права и СТС в MAX: МВД предлагает узаконить цифровые документы

Права и СТС в MAX: МВД предлагает узаконить цифровые документы

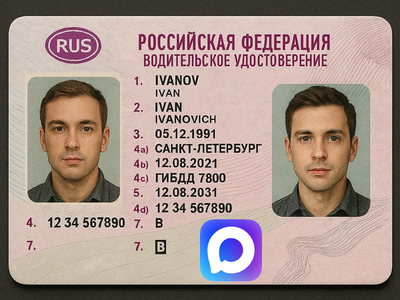
В России могут сделать ещё один шаг к «безбумажному» вождению. МВД РФ предлагает официально приравнять показ водительских прав и регистрационных документов на автомобиль в мессенджере MAX к предъявлению их бумажных оригиналов.

Соответствующий проект постановления правительства уже подготовлен.

Речь идёт о поправках в правила дорожного движения. МВД предлагает дополнить пункт 2.1.1 ПДД новой сноской, согласно которой электронное предъявление сведений о документах через многофункциональный сервис обмена данными будет считаться равнозначным бумажному варианту. Проверка планируется через двухмерный штриховой код с привязкой к порталу «Госуслуги».

Какие именно документы хотят перевести в «цифру»? В первую очередь — водительское удостоверение нужной категории или подкатегории. Также речь идёт о свидетельстве о регистрации транспортного средства (СТС). Исключение сделано только для мопедов. Если автомобиль используется с прицепом, потребуется и электронная версия документов на прицеп — за тем же исключением для мопедной техники.

В пояснительной записке МВД подчёркивает, что изменения направлены на упрощение подтверждения права управления транспортным средством и логично продолжают курс на цифровизацию в сфере безопасности дорожного движения. При этом никаких дополнительных расходов из федерального бюджета проект не требует, а действующую нормативную базу пересматривать или отменять не придётся.

На данный момент, по состоянию на январь 2026 года, в приложении «Госуслуги. Авто» уже можно показать инспектору цифровые копии водительского удостоверения и СТС — но бумажные документы всё ещё нужно возить с собой. Новый проект как раз и призван устранить это противоречие.

Ранее мы писали, что в Госдуме РФ завершено рассмотрение законопроекта о поправках, закрепляющих возможность подтверждения возраста с помощью MAX. Предложенные изменения приняты во втором и третьем чтении и ждут одобрения Совфеда.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru