

Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Вышла Kaspersky Symphony XDR 2 с единой консолью для управления ИБ бизнеса

Специалисты «Лаборатории Касперского» выпустили новую версию системы Kaspersky Symphony XDR, получившую номер 2.0. Одним из главных нововведений разработчики отмечают платформу Kaspersky Single Management Platform (SMP).

Будучи единым интерфейсом, обеспечивающим целостное представление информации и централизованное управление данными и процессами, SMP помог реализовать гибкие инструменты для автоматизации процессов реагирования на инциденты.

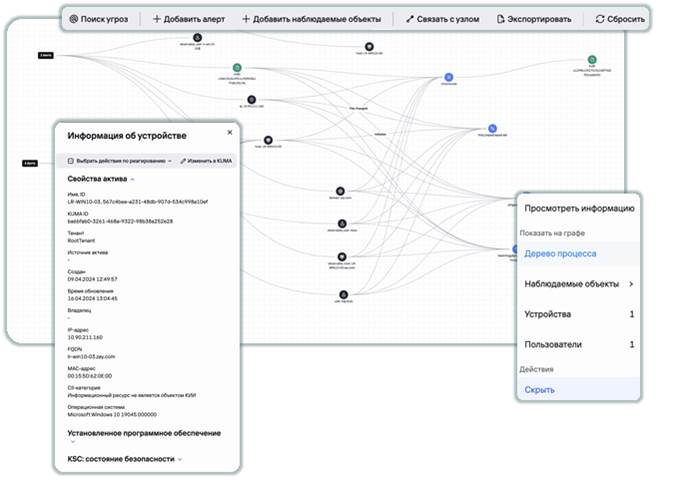
В результате заказчик может составить целостную картину атаки с помощью графа расследований, а также располагает новыми способами управления киберинцидентом.


В новой версии системы добавлен специальный граф, который использует информацию об инцидентах, оповещения, события, телеметрию EDR, данные Kaspersky Threat Intelligence и контекстное обогащение, чтобы выстраивать и отображать взаимосвязи между разными объектами.

Единый граф позволяет сохранить ход расследования на графике, чтобы пользователи могли выполнить свою часть расследования и передать ссылку коллеге-аналитику для дальнейших действий. ИБ-специалисты могут редактировать граф в том числе вручную: искать недостающие элементы с помощью поиска событий и добавлять релевантные события на граф.

Ещё одна особенность — автоматизированное реагирование на инциденты с помощью плейбуков. Эта функциональность поможет ускорить рутинные операции и минимизировать количество ошибок в часто повторяющихся ситуациях.

В Kaspersky Symphony XDR 2.0 поработали и над интерфейсом для управления киберинцидентами. Безопасники теперь могут сортировать оповещения, обогащать данные, размечать инциденты с помощью матрицы MITRE ATTACK и запускать действия по реагированию.

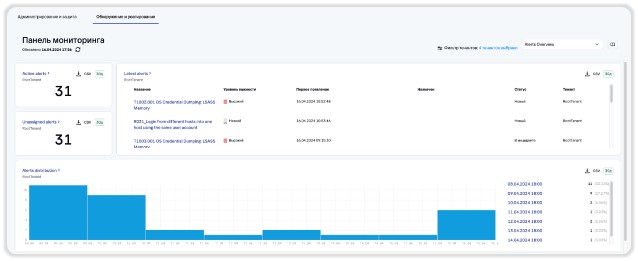
Панель мониторинга в SMP позволяет ИБ-командам создавать собственные виджеты с различными настройками, а также раскладки с виджетами для требуемых типов событий.

Подпишитесь на новости

Облака могут подорожать: атаки на ЦОД Яндекса ударили по рынку

После атак на три дата-центра Яндекса облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

Как пишет «КоммерсантЪ», 11 октября полностью остановился ЦОД во Владимирской области.

Ранее были выведены из строя площадка в Рязанской области и часть инфраструктуры в Калуге. Перебои затронули сервисы самого «Яндекса» и его клиентов.

Yandex Cloud предупредила об аварийном режиме и неустойчивости оставшейся конфигурации ресурсов, рекомендовав клиентам использовать альтернативные планы восстановления. Компания также договорилась с Selectel, К2Cloud и VK Cloud об ускоренном размещении клиентской инфраструктуры.

Но вернуть сервисы и заменить поврежденное железо — задачи с разными сроками. По оценке собеседника издания, поставки оборудования могут занять до шести месяцев. В Fplus считают крупные закупки с доставкой до конца года нереалистичными и предупреждают о возможном росте цен из-за дефицита.

Другие операторы ЦОД уже усиливают физическую защиту площадок. По словам главы RUVDS Никиты Цаплина, дополнительные расходы на безопасность, вероятно, отразятся на стоимости услуг.

Повышение тарифов пока не объявлено, это прогноз участников рынка. Но аргументов для удорожания прибавилось: дефицит железа, восстановление мощностей и защита инфраструктуры.

RSS: Новости на портале Anti-Malware.ru