



Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

В Google Play Store пробрался новый набор вредоносных программ для Android. Авторам приложений удалось ввести в заблуждение более двух миллионов пользователей, которые скачали софт из официального магазина.

На вредоносные программы обратили внимание специалисты «Доктор Веб». Приложения замаскированы под полезные утилиты для оптимизации системы. На деле они выдавали кучу рекламы и приводили к просадке производительности устройства.

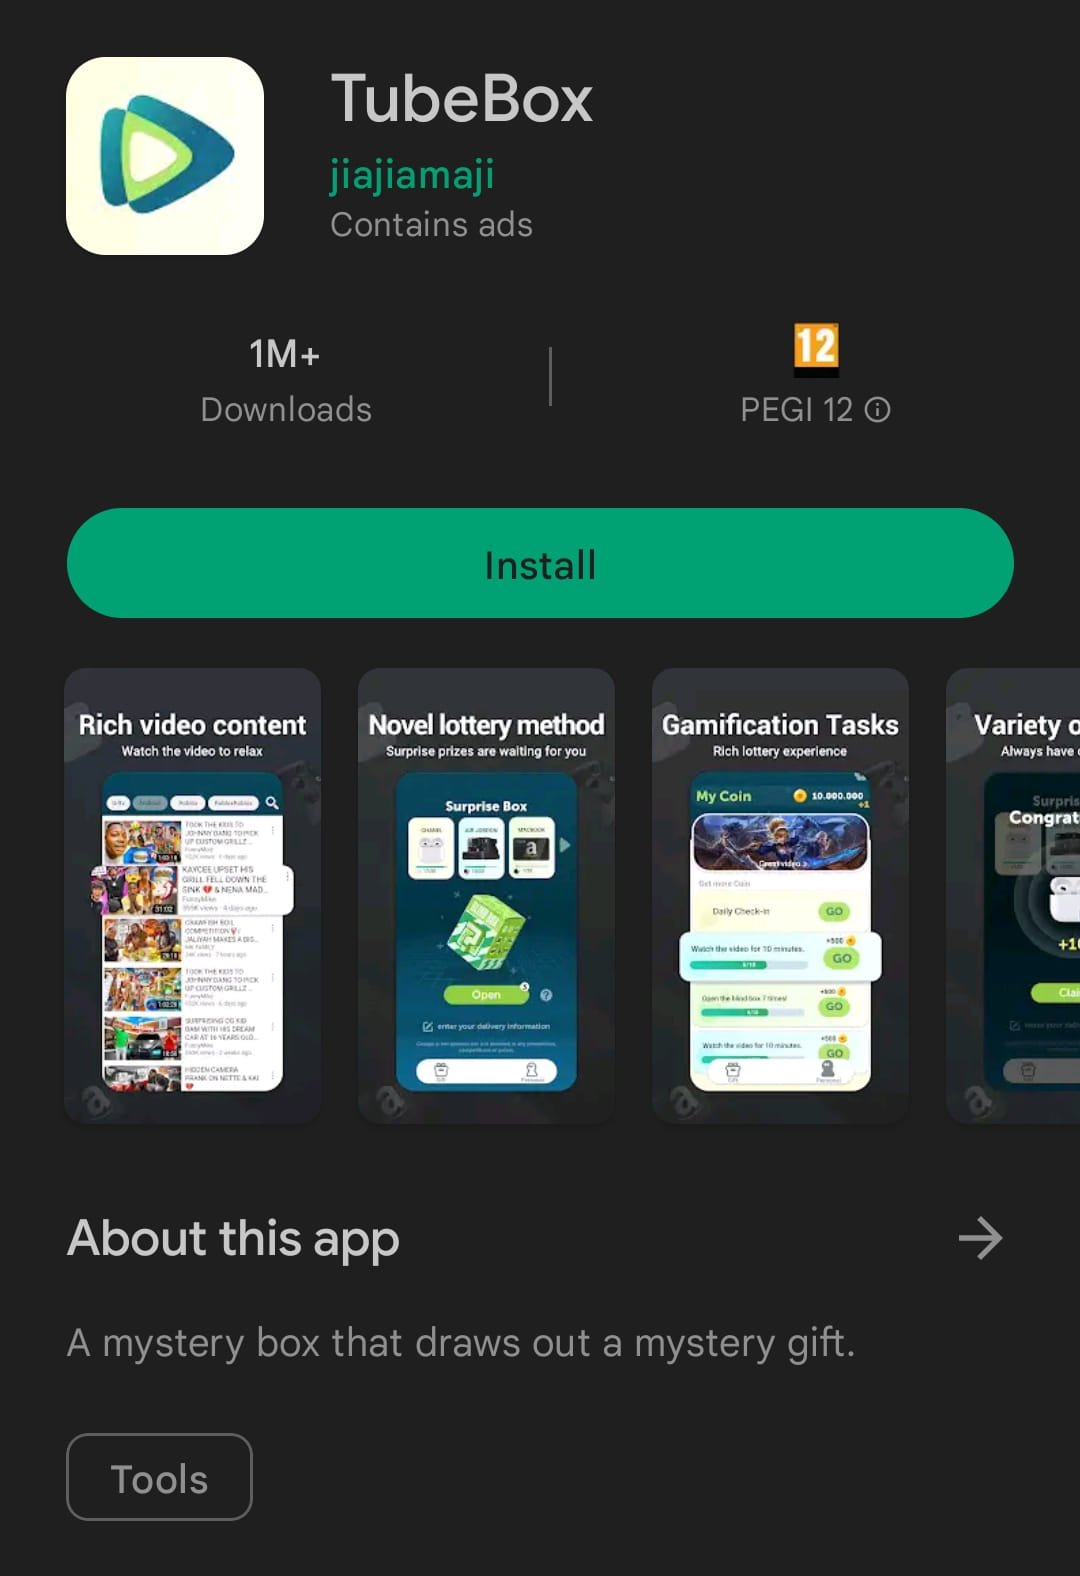
Одна из программ — TubeBox — собрала миллион загрузок в Google Play Store. На момент написания материала TubeBox всё ещё можно скачать из магазина.


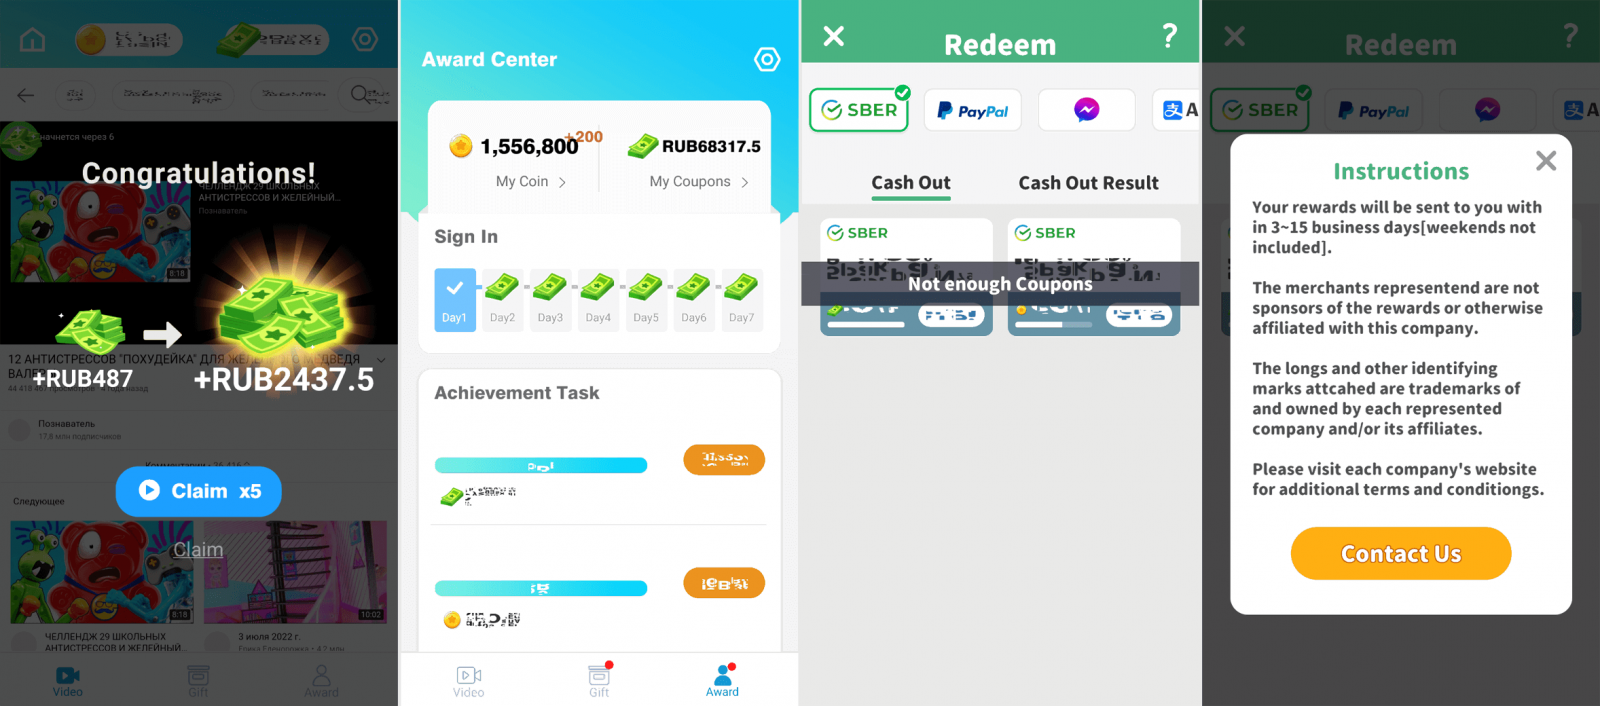
Авторы TubeBox обещают платить владельцу Android-устройства за просмотр определённых видео и рекламных объявлений. Само собой, пользователю не дают добраться до денежных средств — приложение выдаёт ошибку каждый раз, когда юзер пытается получить заработанные деньги.


По словам исследователей, задача TubeBox — как можно дольше оставаться на девайсе пользователя. Для этого он будет постоянно обещать вознаграждение. В реальности вредонос генерирует прибыль лишь для своих авторов.

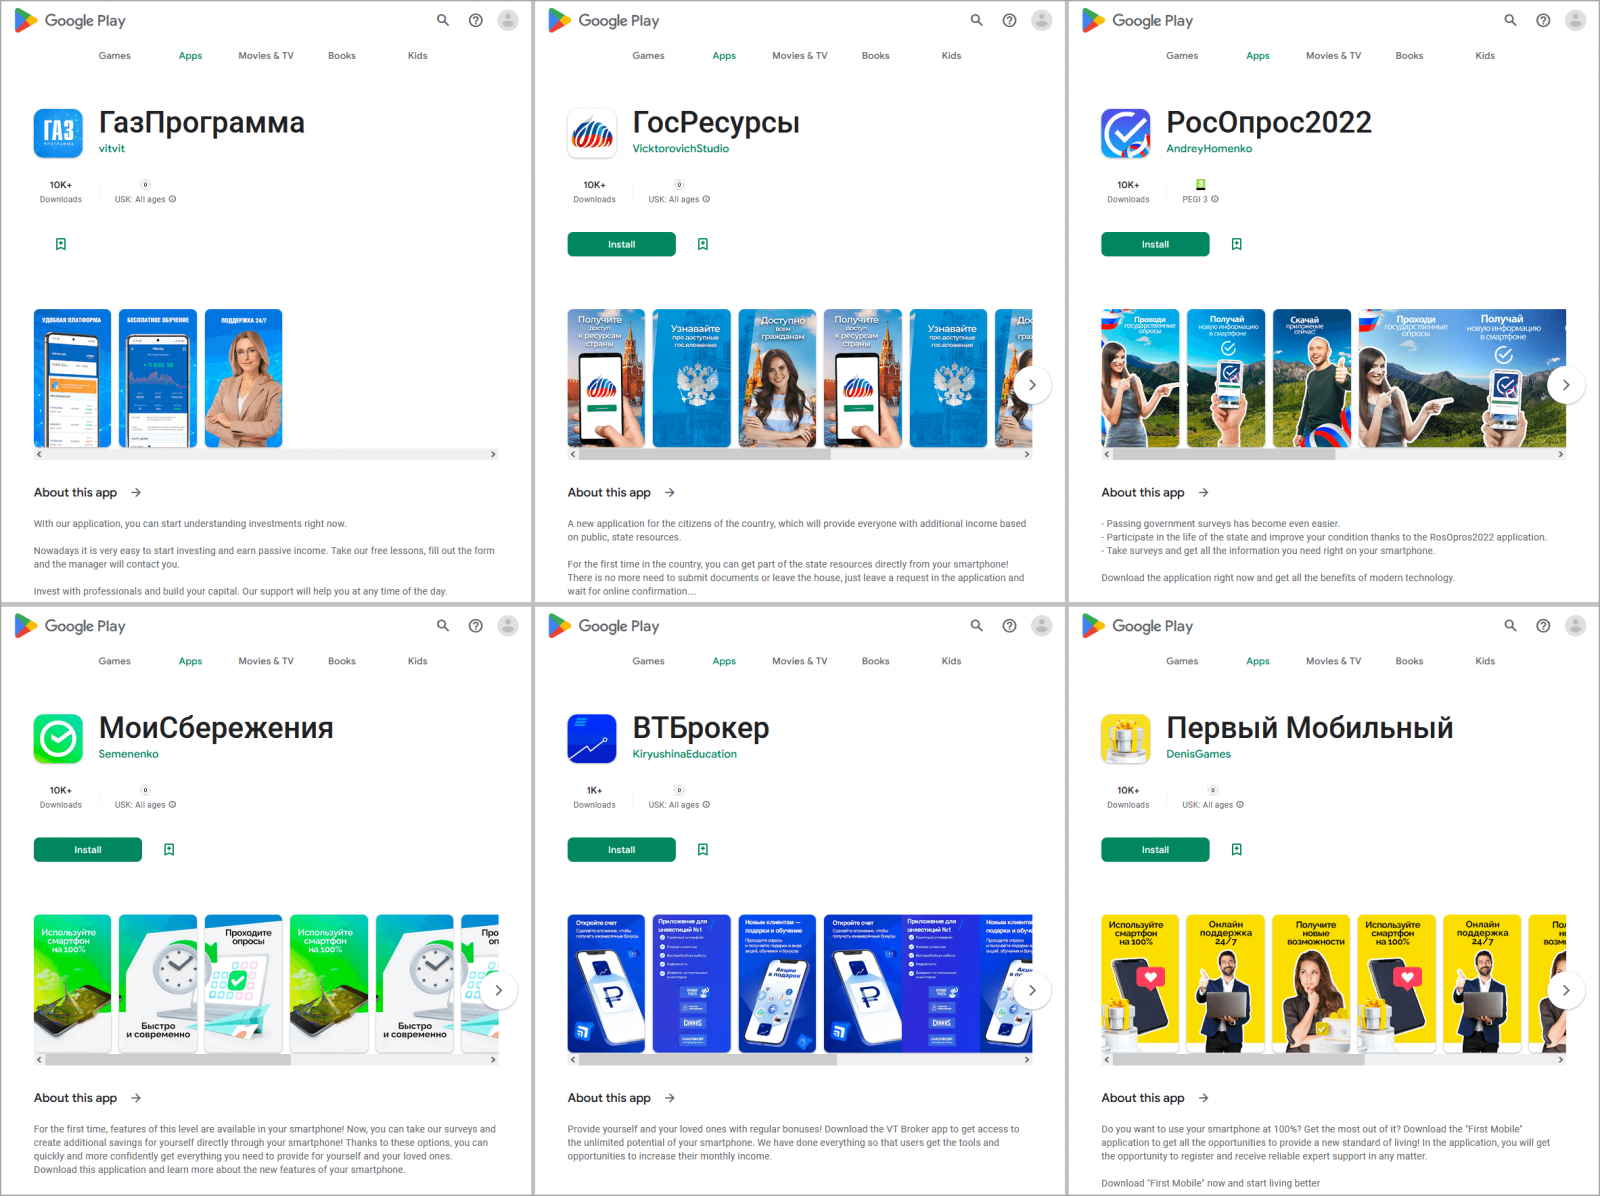
В «Доктор Веб» также выявили ряд Android-софта, замаскированного под приложения от российских кредитных организаций и инвестиционных компаний. Каждую из этих программ скачали из Google Play Store в среднем 10 тыс. раз.


Такой софт обещает пользователю прибыль от инвестиций, однако на деле подставляет фишинговые формы для сбора персональных данных.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru