



Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

В Google Play Store пробрался новый набор вредоносных программ для Android. Авторам приложений удалось ввести в заблуждение более двух миллионов пользователей, которые скачали софт из официального магазина.

На вредоносные программы обратили внимание специалисты «Доктор Веб». Приложения замаскированы под полезные утилиты для оптимизации системы. На деле они выдавали кучу рекламы и приводили к просадке производительности устройства.

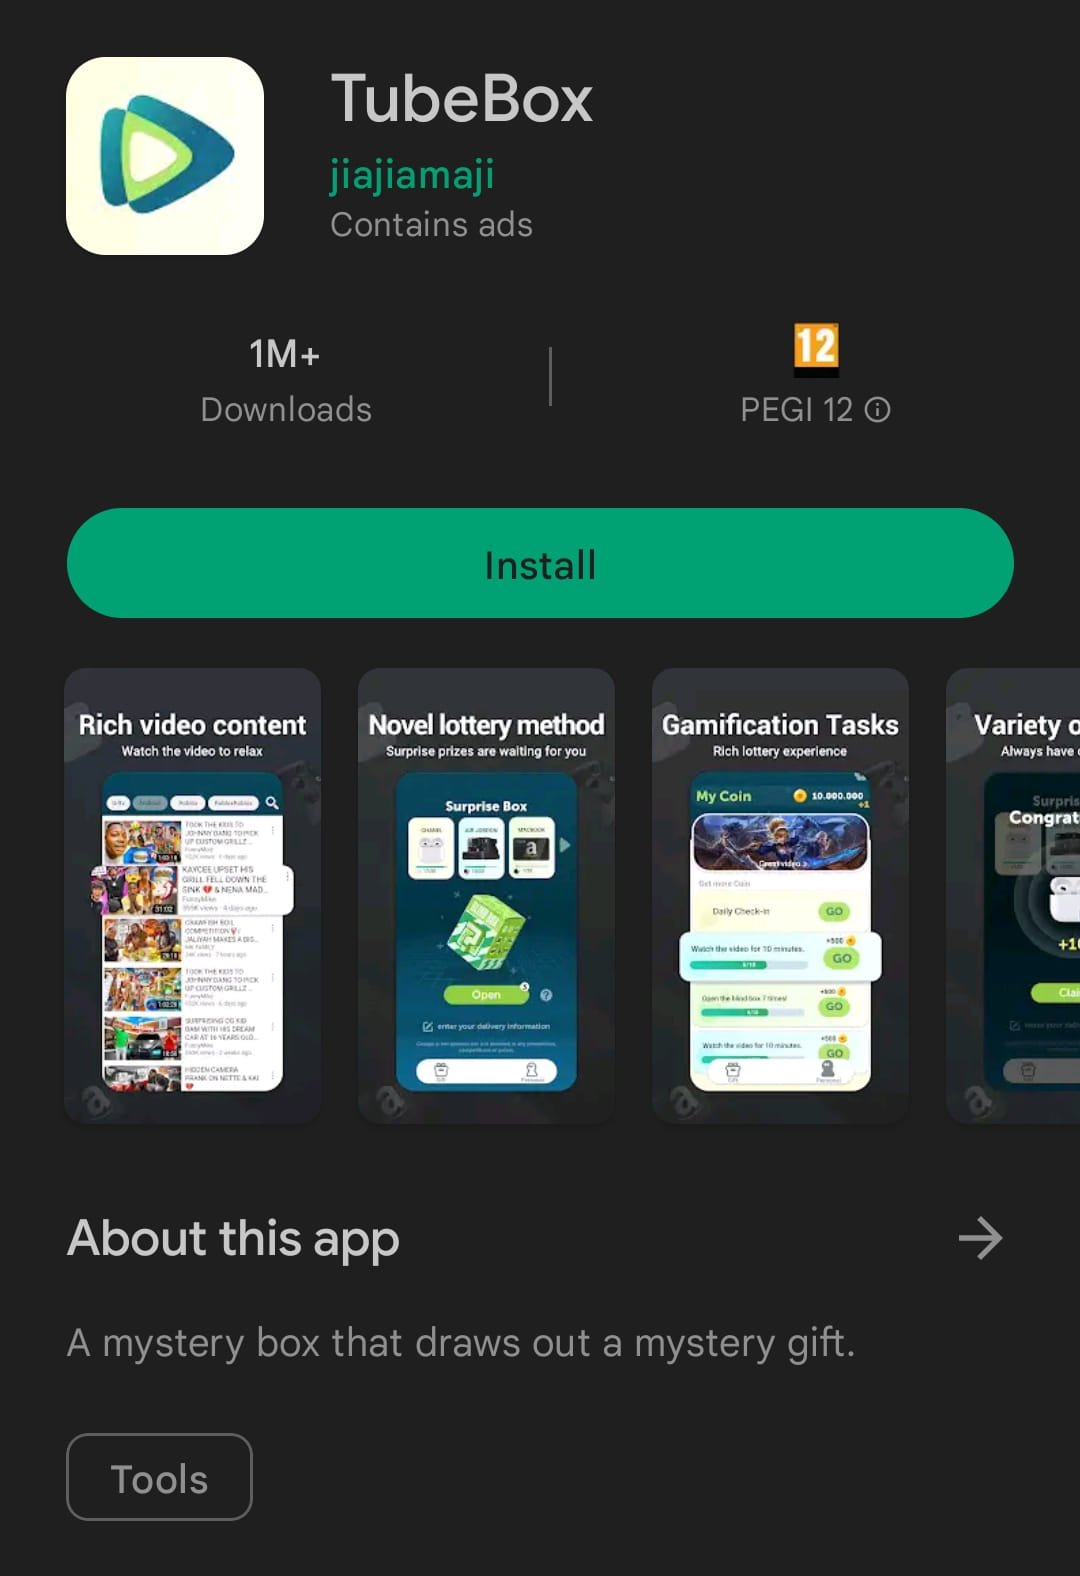
Одна из программ — TubeBox — собрала миллион загрузок в Google Play Store. На момент написания материала TubeBox всё ещё можно скачать из магазина.


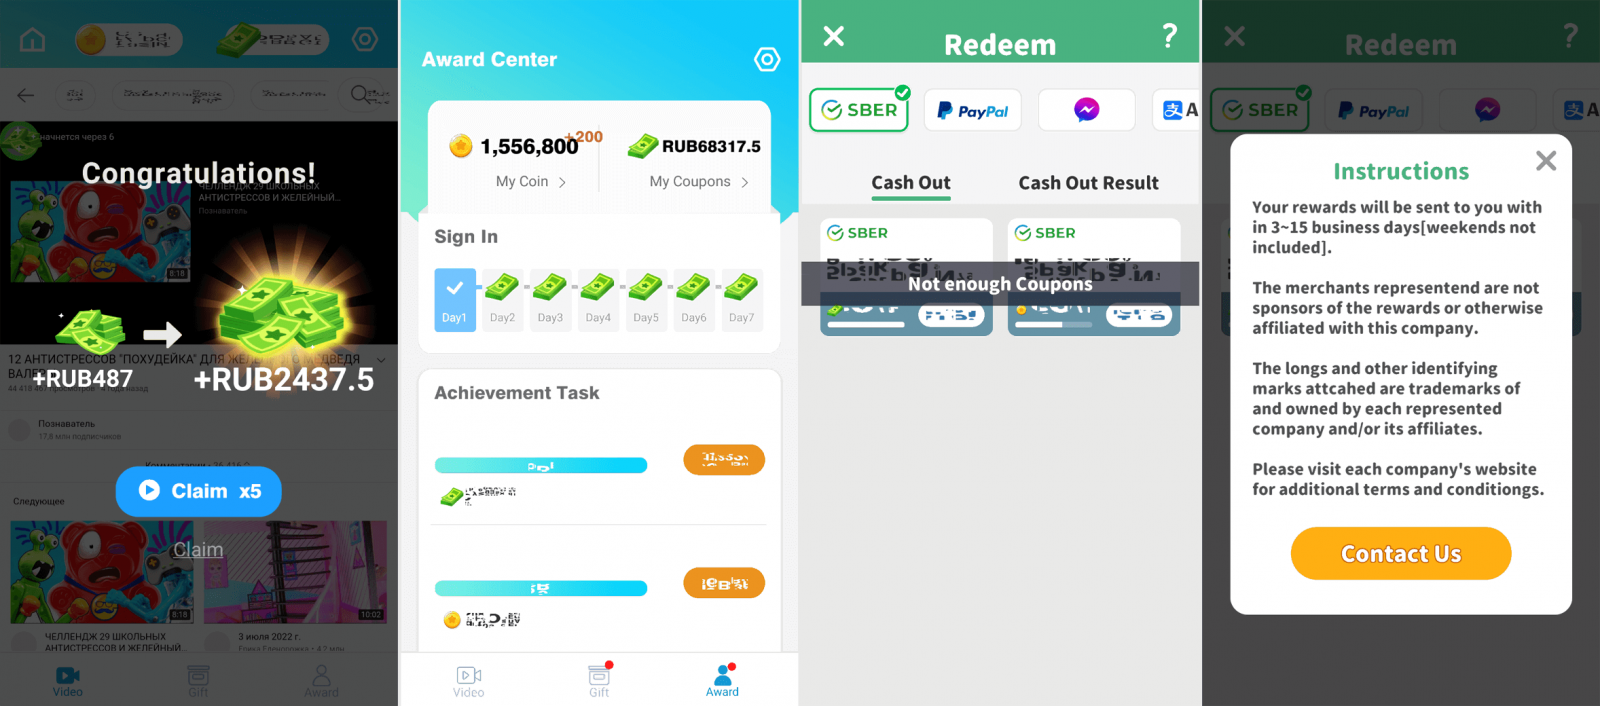
Авторы TubeBox обещают платить владельцу Android-устройства за просмотр определённых видео и рекламных объявлений. Само собой, пользователю не дают добраться до денежных средств — приложение выдаёт ошибку каждый раз, когда юзер пытается получить заработанные деньги.


По словам исследователей, задача TubeBox — как можно дольше оставаться на девайсе пользователя. Для этого он будет постоянно обещать вознаграждение. В реальности вредонос генерирует прибыль лишь для своих авторов.

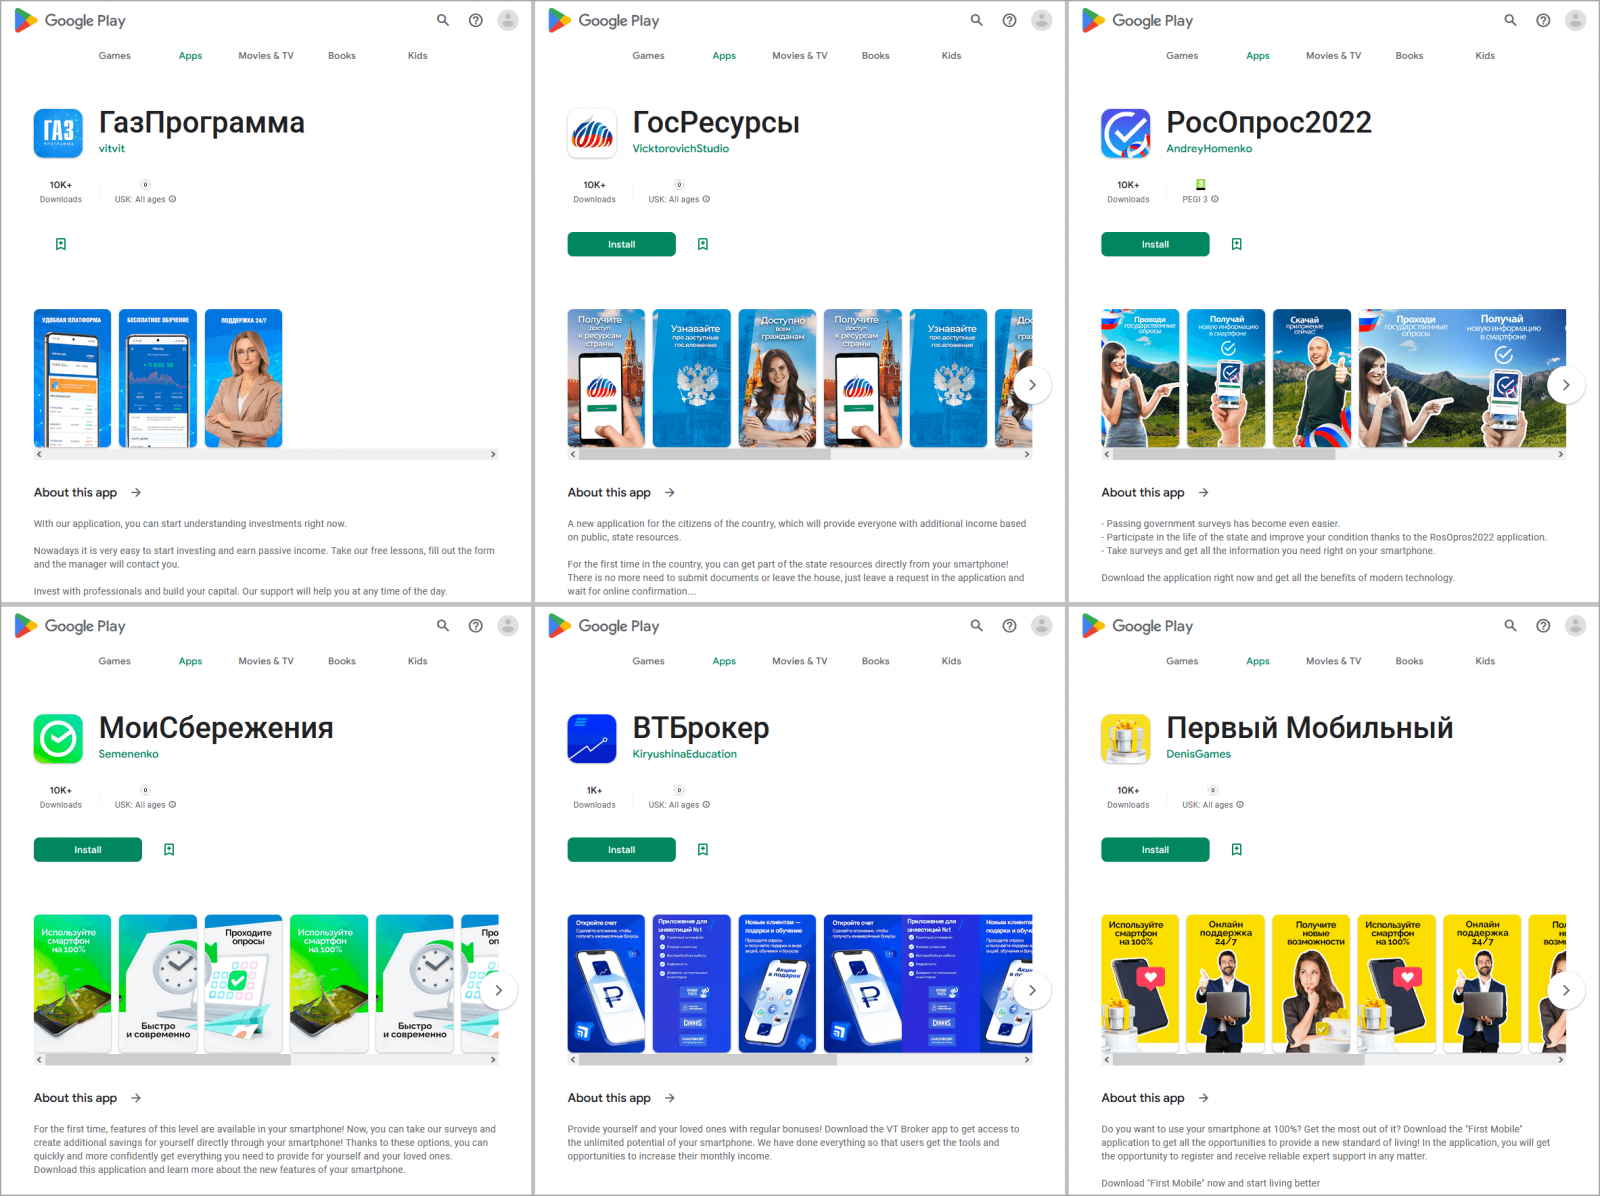
В «Доктор Веб» также выявили ряд Android-софта, замаскированного под приложения от российских кредитных организаций и инвестиционных компаний. Каждую из этих программ скачали из Google Play Store в среднем 10 тыс. раз.


Такой софт обещает пользователю прибыль от инвестиций, однако на деле подставляет фишинговые формы для сбора персональных данных.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru