



Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

В Google Play Store пробрался новый набор вредоносных программ для Android. Авторам приложений удалось ввести в заблуждение более двух миллионов пользователей, которые скачали софт из официального магазина.

На вредоносные программы обратили внимание специалисты «Доктор Веб». Приложения замаскированы под полезные утилиты для оптимизации системы. На деле они выдавали кучу рекламы и приводили к просадке производительности устройства.

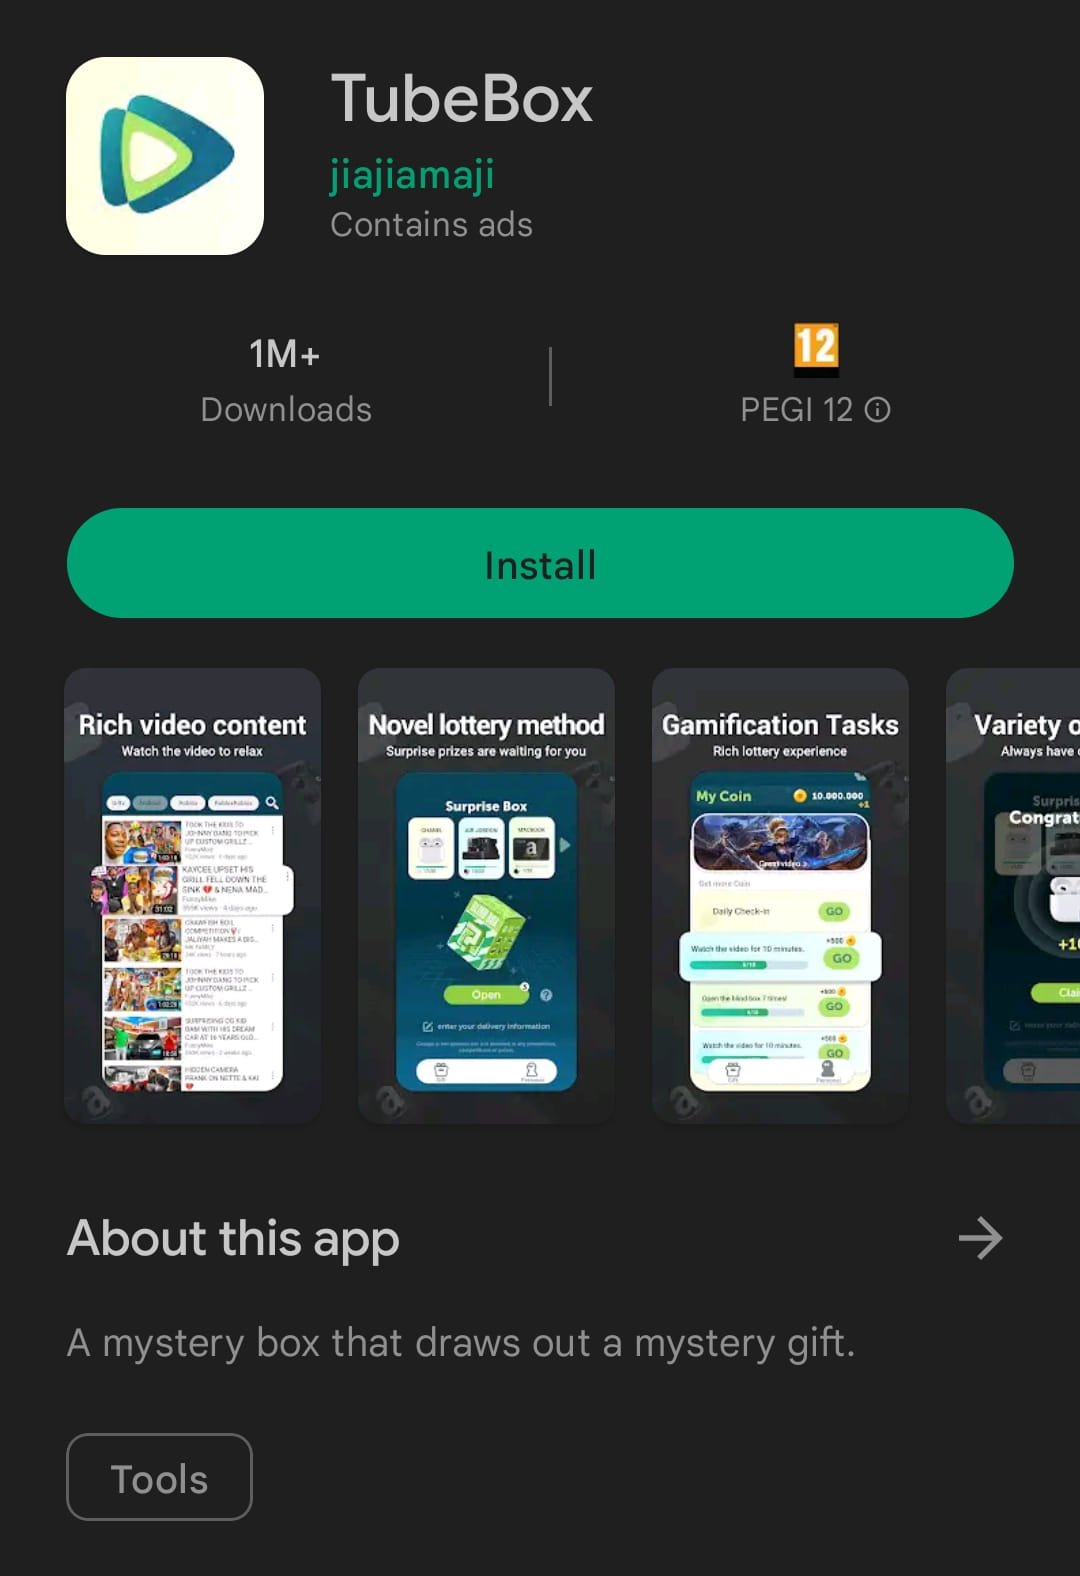
Одна из программ — TubeBox — собрала миллион загрузок в Google Play Store. На момент написания материала TubeBox всё ещё можно скачать из магазина.


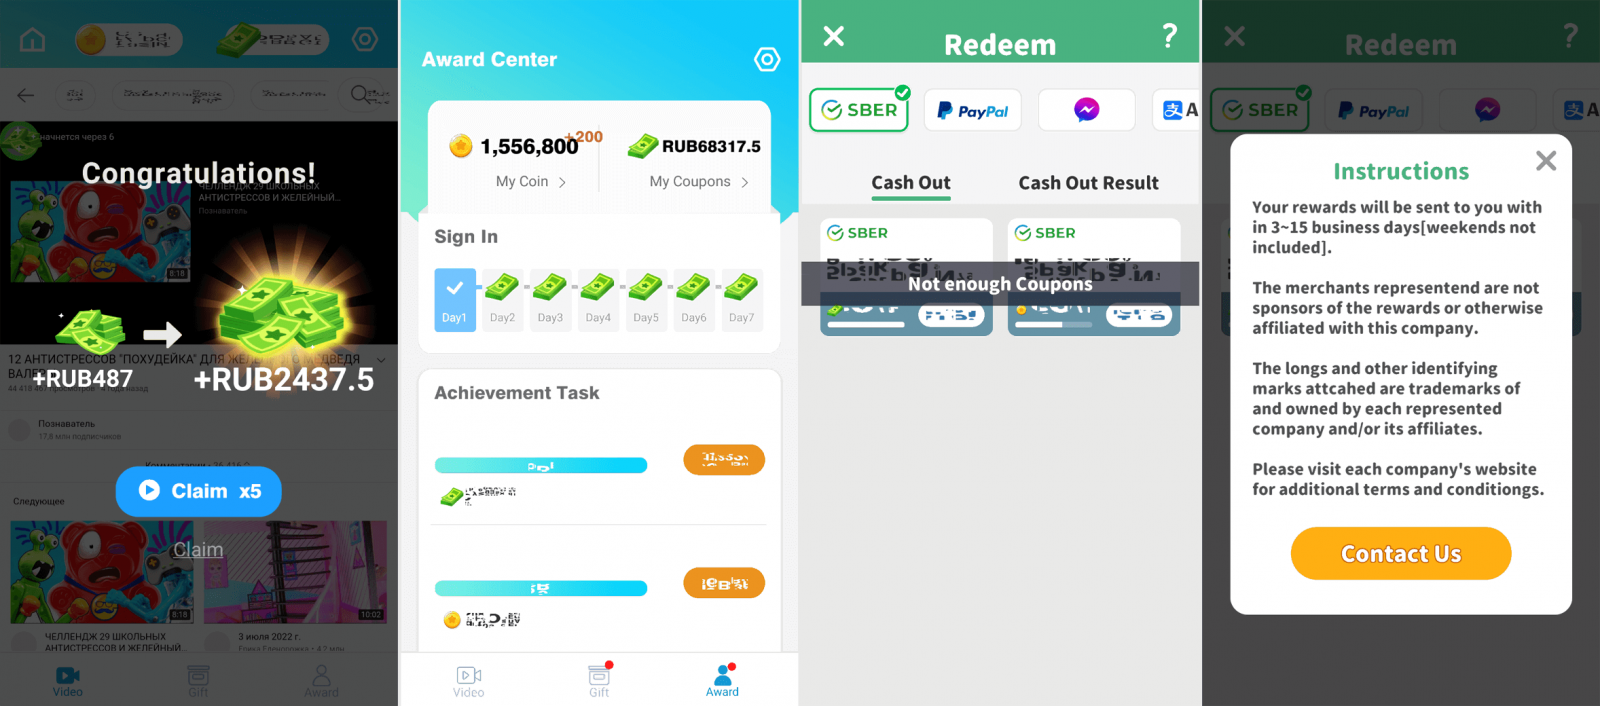
Авторы TubeBox обещают платить владельцу Android-устройства за просмотр определённых видео и рекламных объявлений. Само собой, пользователю не дают добраться до денежных средств — приложение выдаёт ошибку каждый раз, когда юзер пытается получить заработанные деньги.


По словам исследователей, задача TubeBox — как можно дольше оставаться на девайсе пользователя. Для этого он будет постоянно обещать вознаграждение. В реальности вредонос генерирует прибыль лишь для своих авторов.

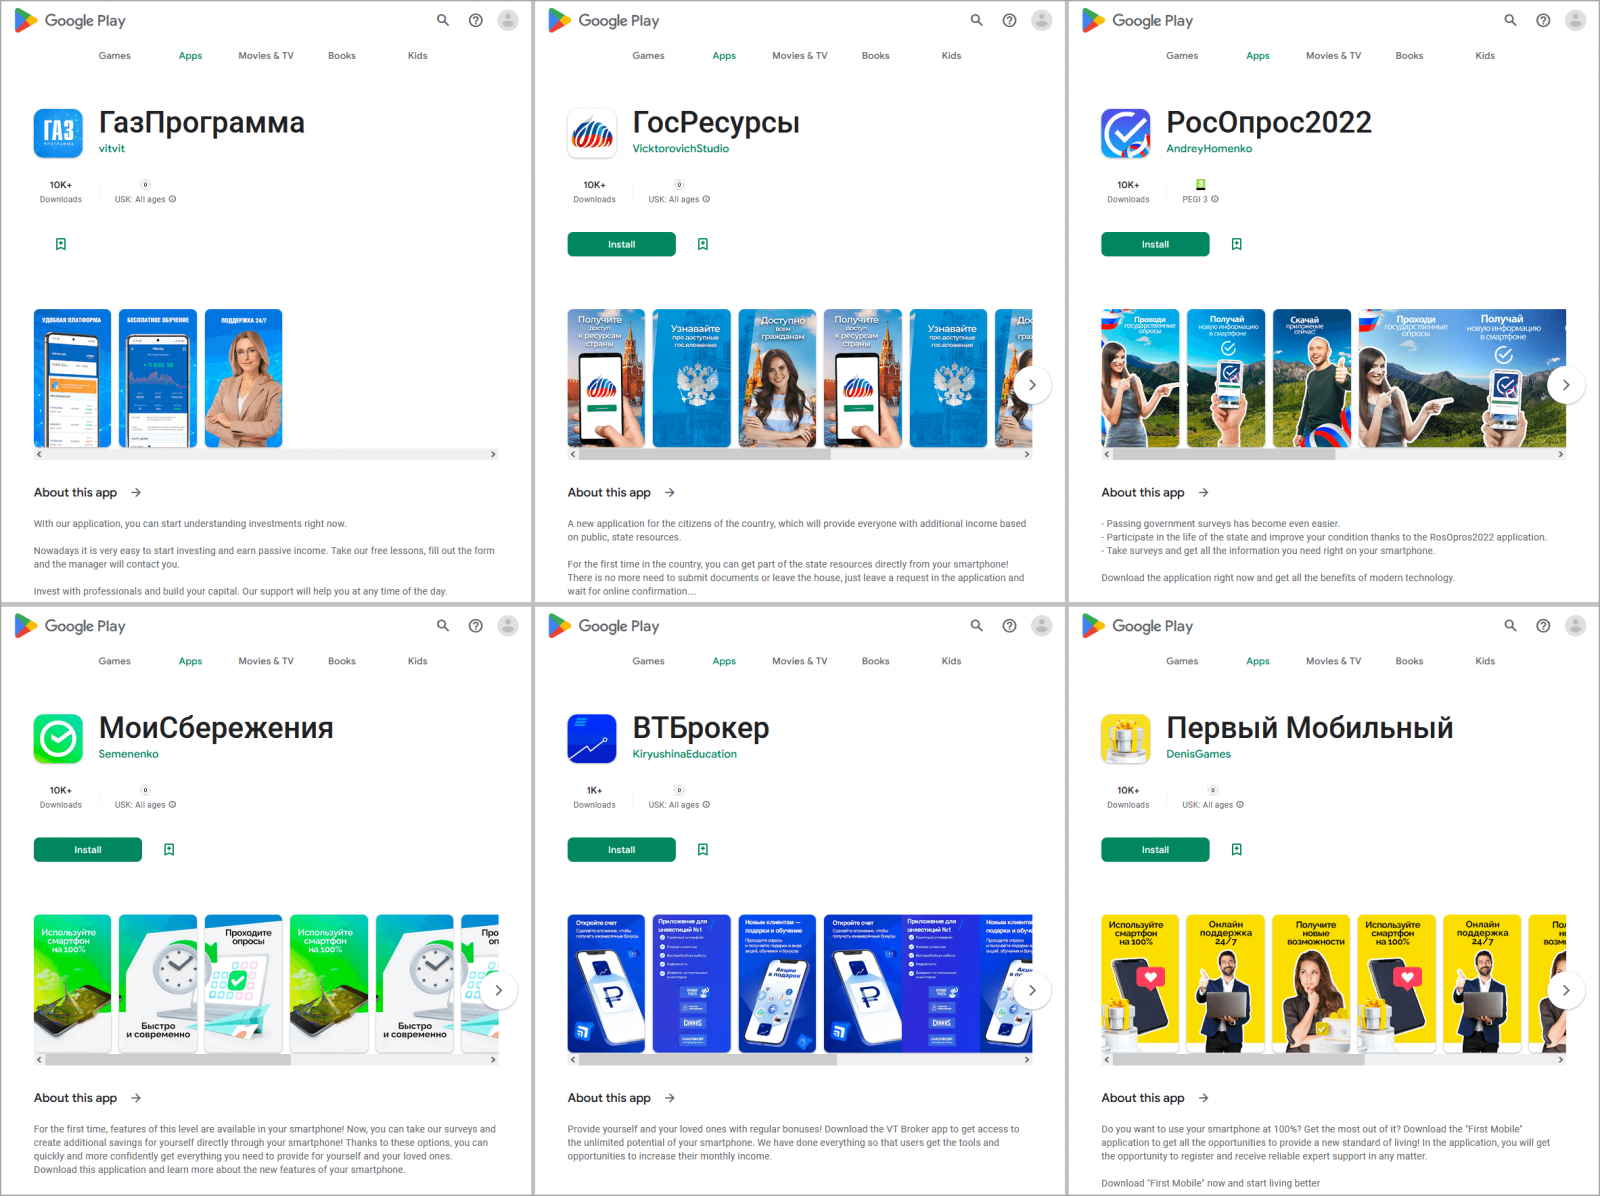
В «Доктор Веб» также выявили ряд Android-софта, замаскированного под приложения от российских кредитных организаций и инвестиционных компаний. Каждую из этих программ скачали из Google Play Store в среднем 10 тыс. раз.


Такой софт обещает пользователю прибыль от инвестиций, однако на деле подставляет фишинговые формы для сбора персональных данных.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru