


Вредоносные APK под видом соцсетей атакуют пользователей Android

Вредоносные APK под видом соцсетей атакуют пользователей Android

Вредоносные APK под видом соцсетей атакуют пользователей Android

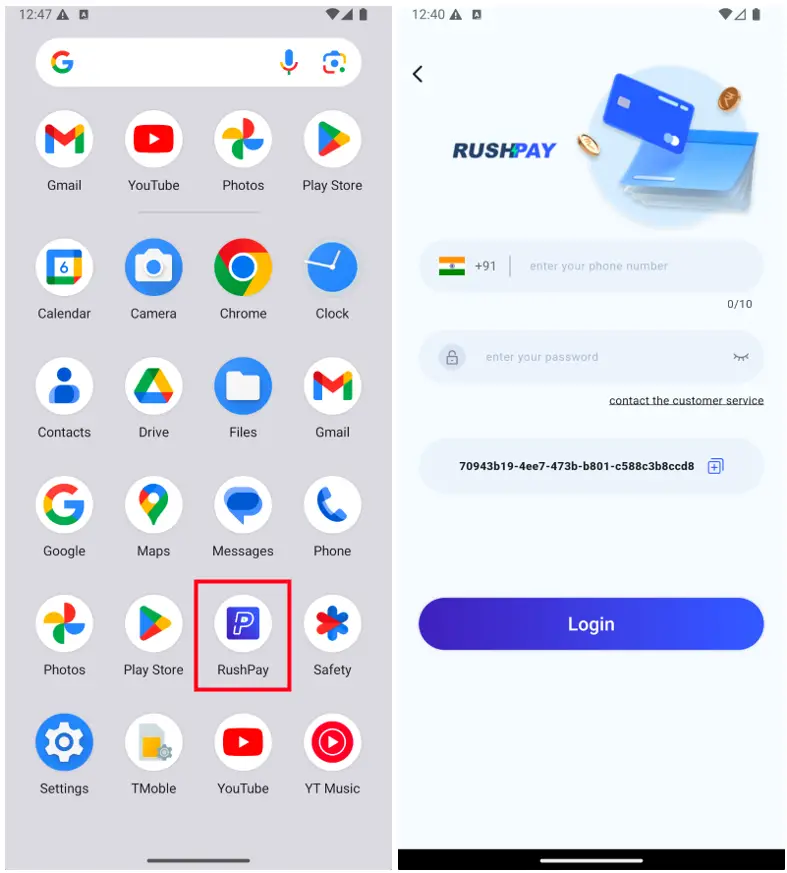
Специалисты обнаружили крупную вредоносную кампанию, нацеленную на пользователей Android. Мошенники создают поддельные приложения, которые маскируются под популярные соцсети и активно распространяются через фишинговые сообщения, левые сайты и с помощью социальной инженерии.

Как отмечается в отчёте Trustwave SpiderLabs, жертву просто уговаривают вручную установить APK-файл с непроверенного источника.

После установки приложение просит массу разрешений, собирает личные данные и может даже использовать устройство для скликивания рекламы — чтобы зарабатывать на трафике.

Эксперты говорят, что вредоносы делятся на несколько видов:

  • ворующие логины и пароли (особенно к банкам и соцсетям);
  • «вознаграждающие» за выполнение заданий — но всё это фейк;
  • приложения-однодневки для ставок и азартных игр;
  • вредоносы, собирающие контакты, историю звонков и информацию об устройстве;
  • фейковые рекламные приложения, симулирующие клики и показы.


Самое продвинутое приложение в этой цепочке — подделка под Facebook (принадлежит компании Meta, признанной экстремистской и запрещённой в России).

Оно оформлено как настоящая страница Facebook Ads, просит тонну разрешений (в том числе фиктивных — якобы «фейсбучных»), а затем связывается с командным сервером, получая зашифрованные команды и подгружая новые настройки.

Интересно, что приложение умеет «притворяться приличным» — например, если заподозрит, что запущено в песочнице или эмуляторе, оно не показывает вредоносную активность.

Более того, злоумышленники используют специальные инструменты для обхода проверки подлинности APK, так что вредонос может пройти за нормальное приложение.

Хотя точную страну происхождения назвать не удалось, в коде и инфраструктуре нашли следы, указывающие на «китайских операторов».

Что делать, чтобы не попасться:

  • Никогда не устанавливайте APK-файлы из сомнительных источников.
  • Пользуйтесь только официальными магазинами приложений.
  • Следите за разрешениями, которые запрашивает приложение.
  • Устанавливайте антивирус или хотя бы мониторинг сети и активности приложений.

Схемы становятся всё изощрённее, так что бдительность — лучший инструмент защиты.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru