



Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Imperva отразила вымогательскую DDoS-атаку в 2,5 млн запросов в секунду

Калифорнийская ИБ-компания Imperva сообщила о новом успехе: ее прокси-фильтры в рекордные сроки погасили DDoS-поток прикладного уровня, на пике достигший 2,5 млн запросов в секунду (rps). Нападавшие использовали ботнет и требовали плату за прекращение атаки.

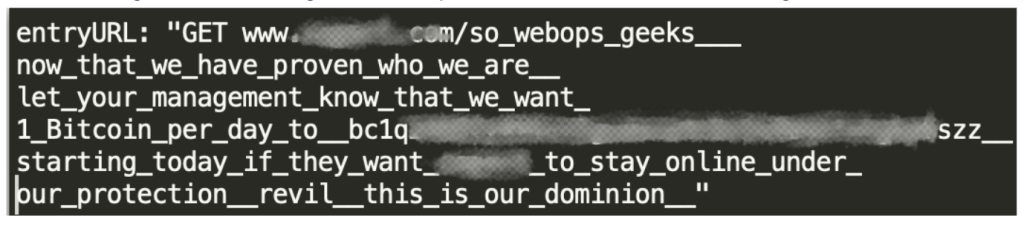
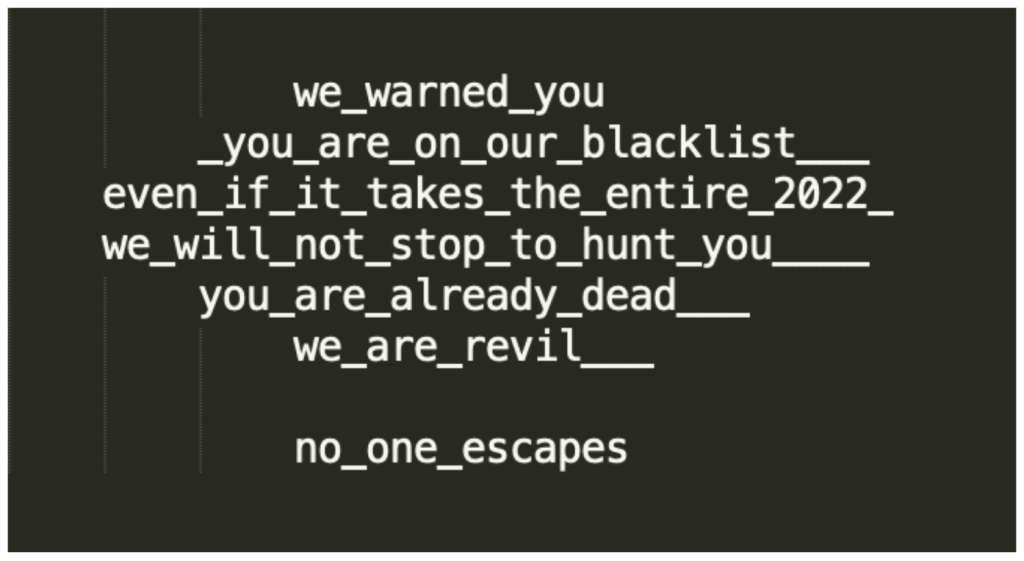
Этот инцидент также примечателен тем, что требование выкупа было озвучено не только перед началом атаки, но и многократно — в составе URL вредоносных запросов, подаваемых на сервер жертвы (клиента Imperva).


За два дня эксперты насчитали более 27 млн мусорных запросов с подобными вставками. Иногда URL содержали ссылку на файл с аналогичным текстом, загруженный на notepad.com. Избранная тактика преследовала единственную цель — заставить жертву платить под угрозой потери репутации и в итоге позиций на фондовом рынке.

Имя REvil вымогатели, видимо, упоминали, чтобы придать больше веса свои словам, хотя эксперты не исключают, что автором DDoS могла быть и сама печально известная группировка.


Наблюдаемые залпы дидосеров были очень короткими. Самый сильный из них (до 2,5 Mrps) длился меньше минуты; за это время защитные решения Imperva суммарно заблокировали более 64 млн вредоносных запросов.

Под удар попал не только основной сайт мишени, но и множество второстепенных. Атаки, создававшие дополнительную нагрузку на TCP-каналы до 1,5 Гбит/с,  продолжались несколько дней. Вымогатели меняли векторы для обхода защиты, увеличивали сумму выкупа, поторапливая жертву, но ничего так и не добились.

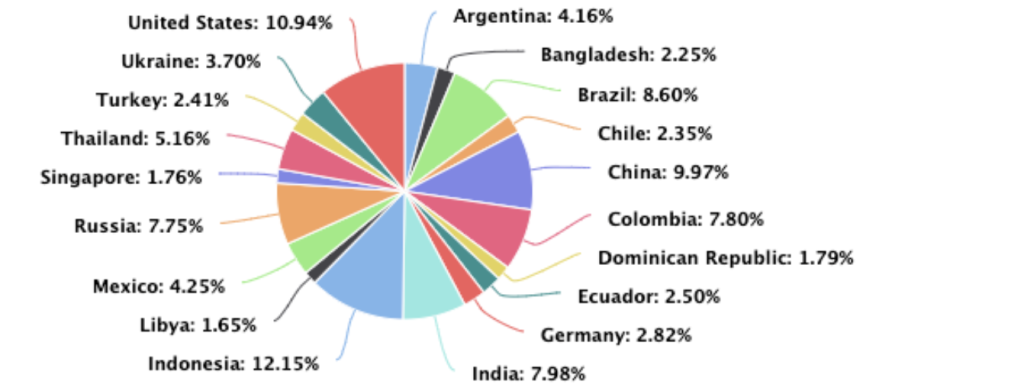
Согласно наблюдениям, мусорный трафик создавали 34 815 источников, выдававших себя за браузер пользователя или Google-бот. Наибольшую активность проявляли участники DDoS из США, Китая, Бразилии, Индии, Колумбии и России; засветившиеся IP-адреса в этих странах в среднем отослали по 2 млн вредоносных запросов.


В Imperva с большой долей уверенности предположили, что вымогатели использовали ботнет Mēris, способный создавать и более внушительные DDoS-потоки. Позднее были зафиксированы еще несколько похожих атак — на ритейлеров и операторов связи в США и Европе. Для уплаты выкупа каждой жертве назначался свой биткоин-кошелек.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru