


В App Store обнаружен мошеннический клон мобильного Сбербанка

В App Store обнаружен мошеннический клон мобильного Сбербанка

В App Store обнаружен мошеннический клон мобильного Сбербанка

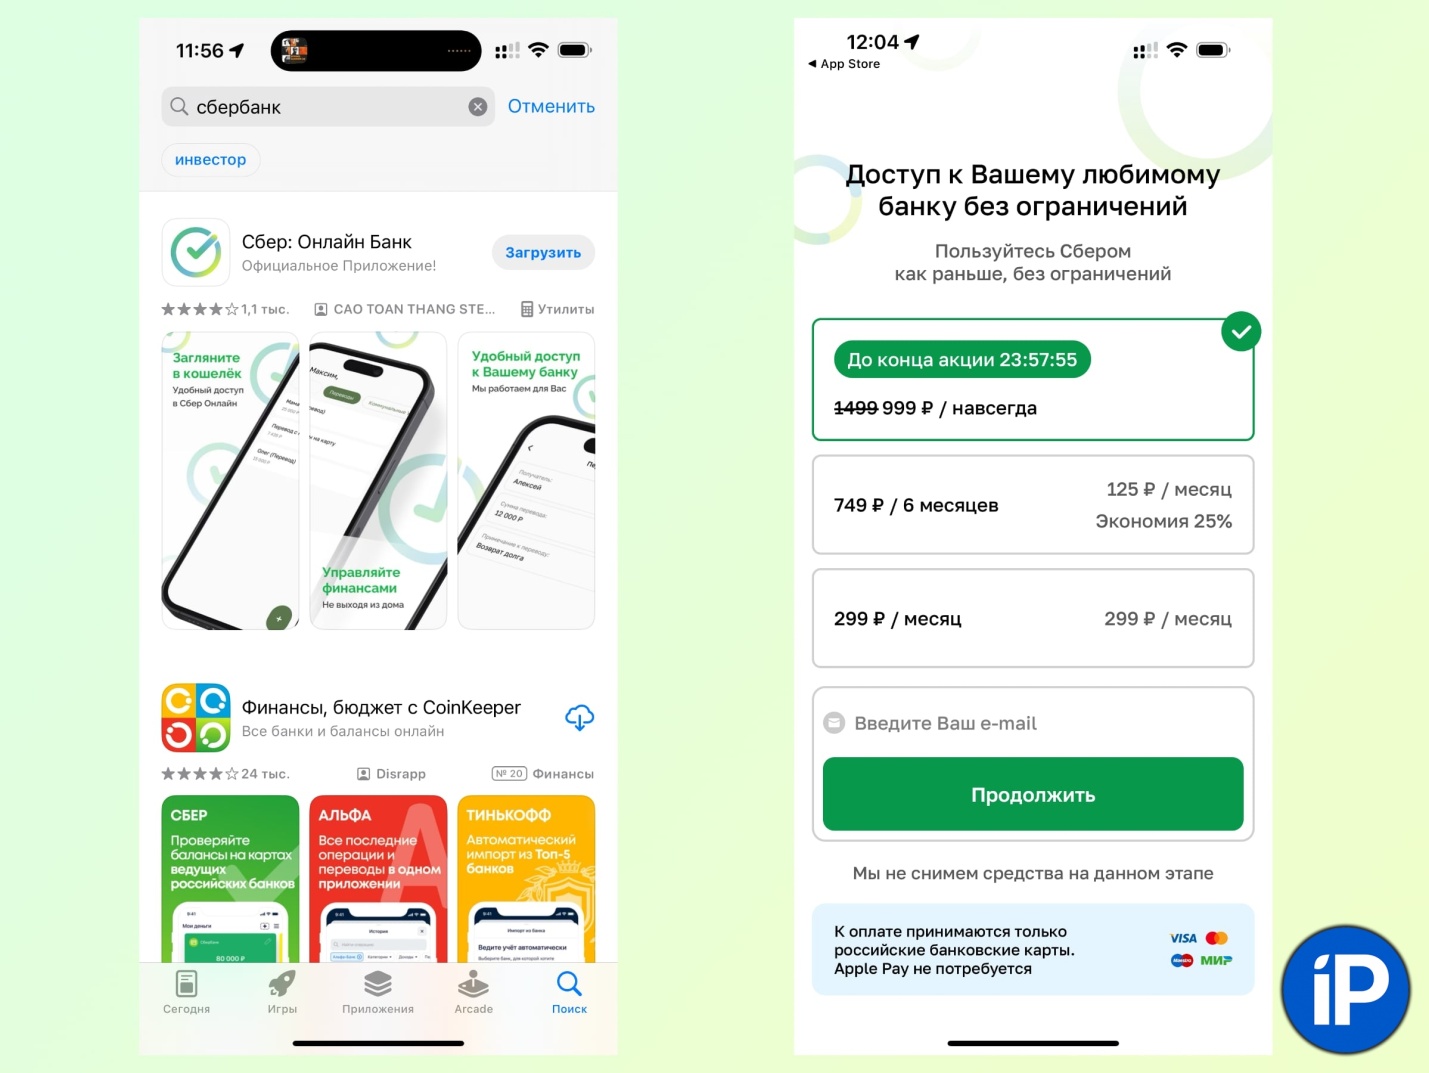
В магазине приложений Apple для мобильных платформ объявилось очередное творение мошенников — «Сбер: Онлайн Банк». Российская кредитно-финансовая организация подтвердила, что это фейк.

Поддельная прога выполнена в стилистике Сбербанка и заимствует его логотип. В качестве разработчика указана Cao Tan Thang Steel company LTD. Рейтинг на странице App Store явно накручен, отзывы сплошь негативные.

После установки приложение предлагает оформить платную подписку для доступа к личному кабинету Сбербанка. К оплате принимаются только российские банковские карты, для оформления требуется указать имейл.


В телеграм-канале Сбера сегодня, 15 апреля, было опубликовано предупреждение о том, что данный софт — мошеннический. Те, кто хочет установить на iPhone финансовое приложение, могут сделать это в любом офисе банка.

Если фальшивка уже скачана, внесенную информацию нужно удалить, как и саму программу, а также сменить пароль на доступ к личному кабинету. Для блокировки скомпрометированных карт рекомендуется обращаться в техподдержку Сбера.

Мошенники далеко не первый раз пытаются ввести россиян в заблуждение, протаскивая поддельные приложения подсанкционных банков в официальные магазины Apple и Google. Так, недавно в App Store объявились новые имитации ВТБ и «Тинькофф Банка»; установка таких клонов грозит потерей данных.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru