



Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Google продолжает совершенствовать версию браузера Chrome для мобильной операционной системы Android. На этот раз разработчики облегчили доступ к разрешениям для веб-сайтов — часто недооценённую функцию. Напомним, что некоторые нежелательные сайты любят использовать разрешения на показ уведомлений в рекламных целях, поэтому новые функции придутся кстати.

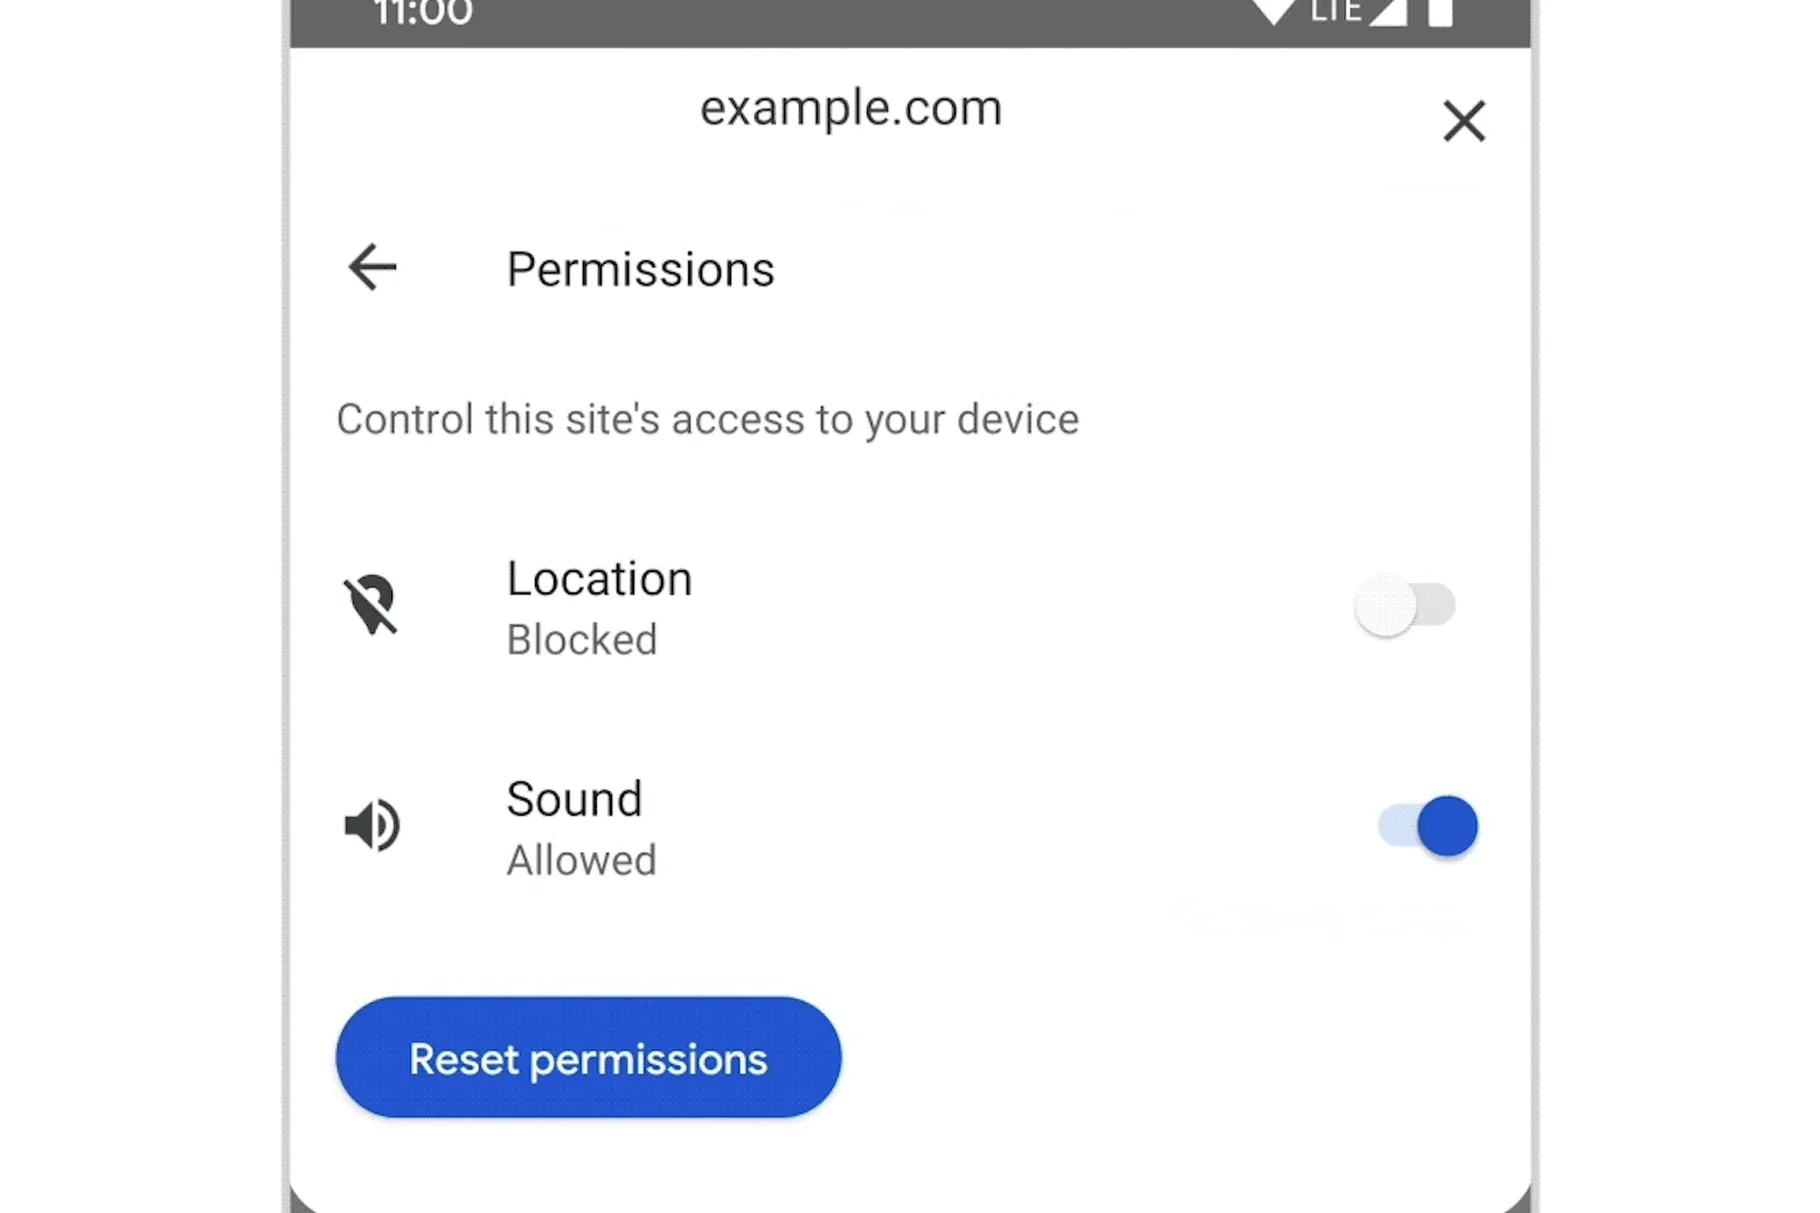
Реализованные Google нововведения позволяют пользователям Chrome для Android быстро ограничивать ресурсам доступ к той или иной информации. Таким же образом можно и позволить сайту выполнение каких-либо функций. 

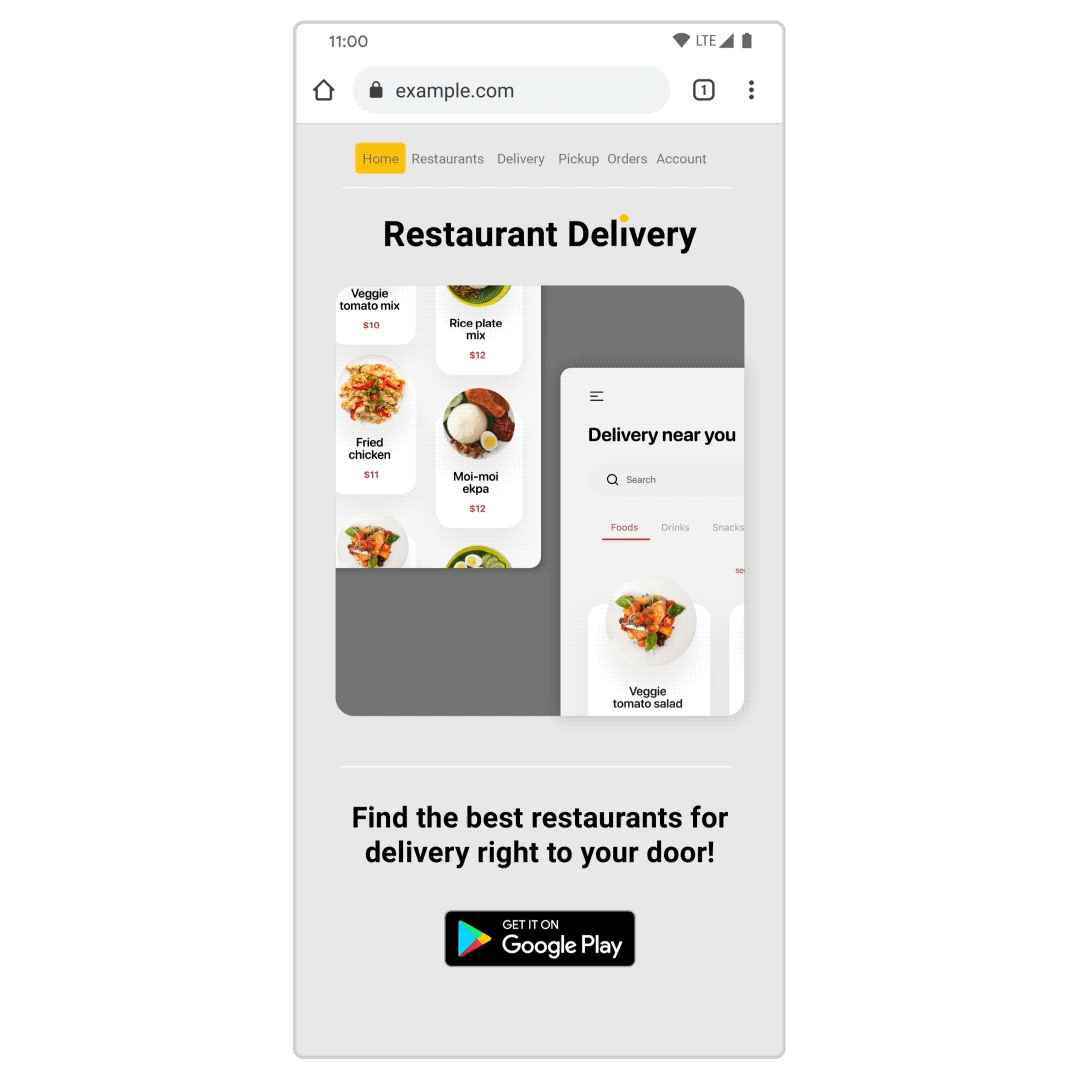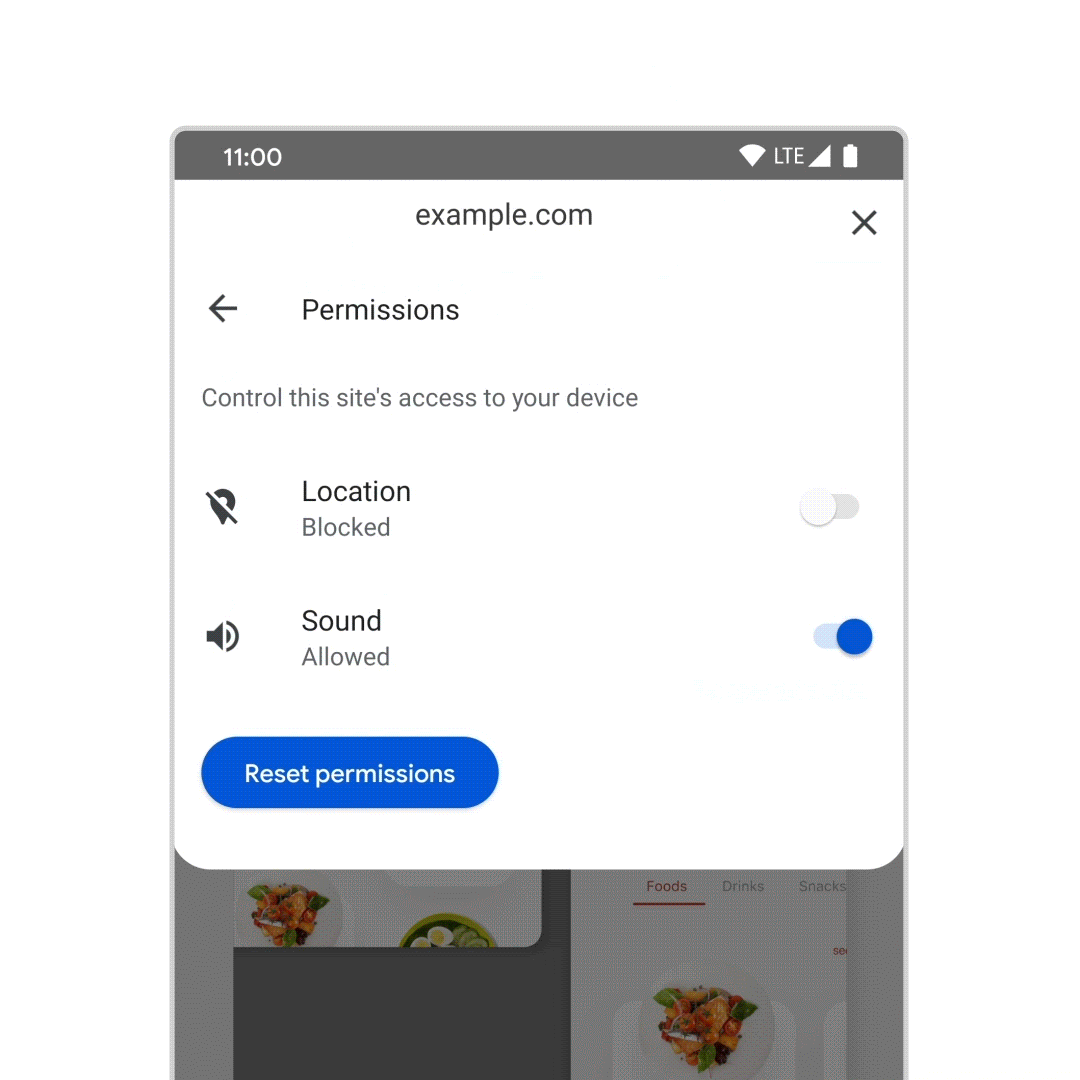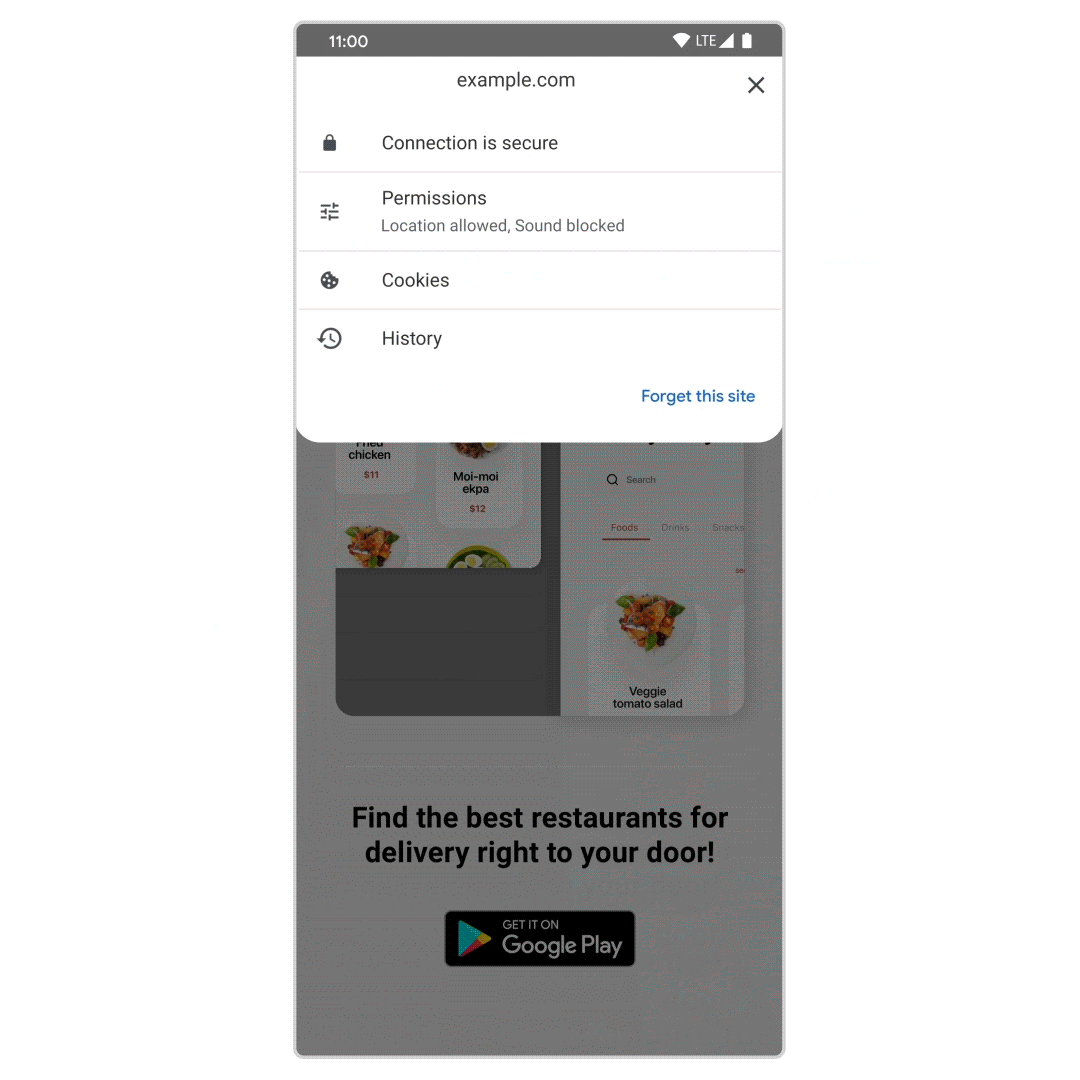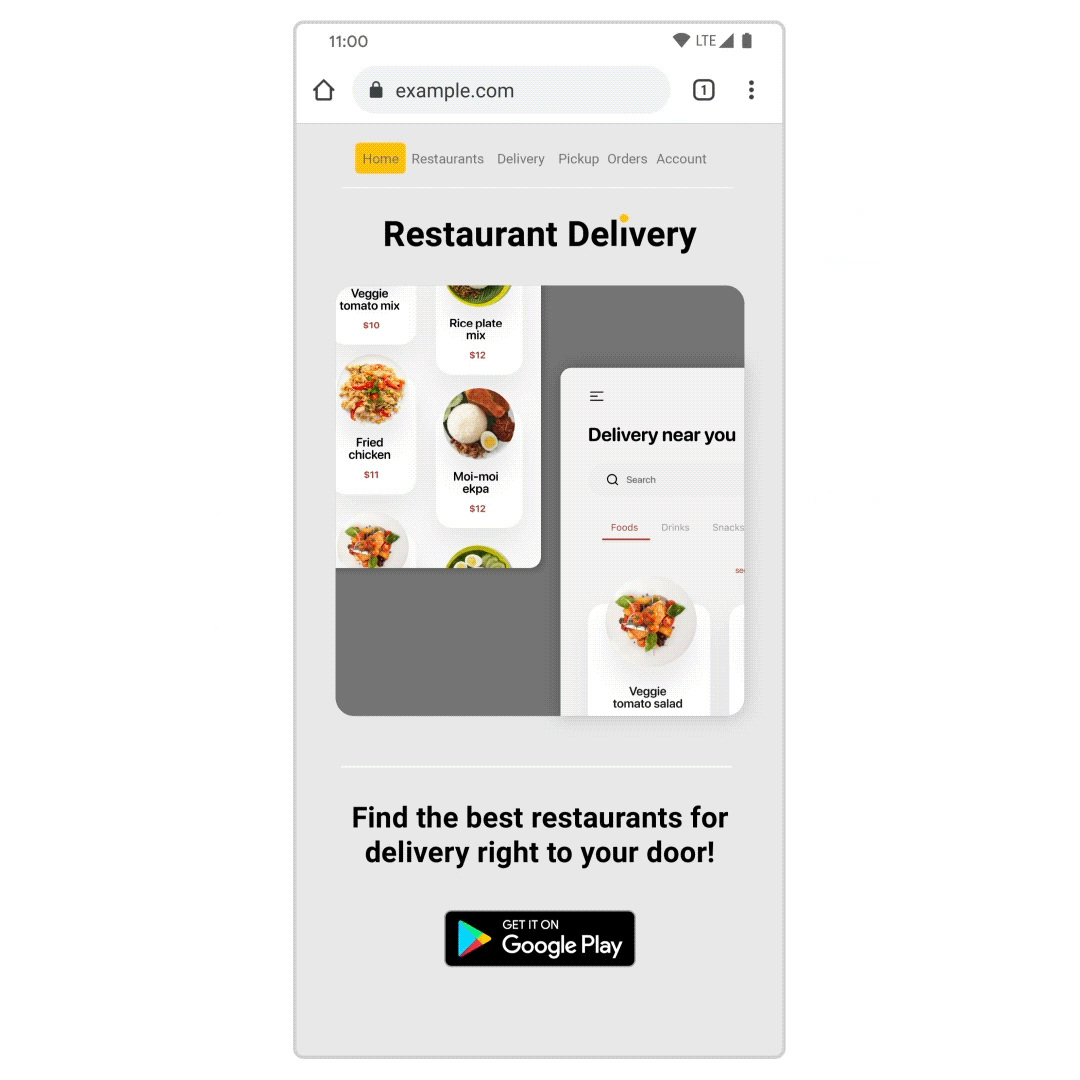
Для доступа к разрешениям пользователь должен кликнуть на иконку замка, а потом на «Разрешения». Далее вы увидите список предоставленных сайту возможностей с тумблером для каждого.


По словам Google, новые функции Chrome позволят удалять определённые веб-ресурсы из истории браузера. Эта функциональность, кстати, пересекается с недавно реализованной возможностью стирать из «памяти» интернет-обозревателя последние 15 минут сёрфинга.


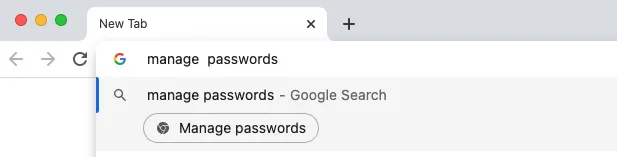
Также стоит отметить ещё одну «фишку» — Chrome Actions, ориентированную на конфиденциальность и безопасность. Эта функция даёт пользователем возможность вводить команды в адресную строку. Если, например, ввести «delete history», браузер выдаст кнопку для удаления истории.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru