




Сертификат AM Test Lab
Номер сертификата: 591
Дата выдачи: 13.10.2026
Срок действия: 13.10.2031
- 1. Введение
- 2. Функциональные возможности WAF Dallas Lock 3.1
- 3. Меню управления WAF Dallas Lock 3.1
- 4. Управление через ЕЦУ Dallas Lock
- 5. Архитектура WAF Dallas Lock 3.1
- 6. Системные требования WAF Dallas Lock 3.1
- 7. Лицензирование WAF Dallas Lock 3.1
- 8. Применение WAF Dallas Lock 3.1
- 9. Выводы
Введение
Мы не впервые рассматриваем WAF Dallas Lock — сертифицированный межсетевой экран прикладного уровня, предназначенный для защиты веб-серверов, обслуживающих сайты, веб-службы и веб-приложения, от сетевых атак и нежелательного интернет-трафика. Ранее подробно разбирали возможности версии 2.11. Версия 2.16 участвовала в аналитическом сравнении межсетевых экранов для защиты веб-приложений, представленных на российском рынке на начало 2026 года. Эта версия успешно прошла испытания и подтвердила соответствие обновлений требованиям регулятора.
В июне 2026 года компания «Конфидент» анонсировала выпуск WAF Dallas Lock 3.1. Несколько месяцев назад мы лишь обозначили новые функции, в этом обзоре разберём их детально.
Функциональные возможности WAF Dallas Lock 3.1
WAF Dallas Lock 3.1 объединяет защиту веб-приложений и сетевую безопасность в одном продукте: контролирует как угрозы, направленные на веб-приложения, так и аномальную активность в сетевой инфраструктуре.
Основные возможности:
- Защита от угроз из списка OWASP Top 10. Для этого используются базовые группы правил, которые охватывают основные типы атак, включая SQL-инъекции, XSS и HTML-инъекции.
- Анализ трафика веб-приложений и обнаружение атак (вторжений).
- Блокирование попыток сетевых атак при работе с веб-приложениями.
- Защита от DoS/DDoS на прикладном и транспортном уровнях модели OSI.
- Фильтрация сетевого трафика по заданным правилам с возможностью настройки правил и политик фильтрации. Доступно три набора пресетов: «Инъекции», «Базовый веб-МЭ», «Web scanner».
- Защита файлов cookie от несанкционированного раскрытия и нарушения целостности.
- Ограничение доступа к защищаемым ресурсам из определённых стран по геолокации на основе IP-адреса (чёрные и белые списки).
- Использование нейронных сетей для анализа входящего трафика и обнаружения вторжений.
- Анализ поведения пользователей, обнаружение аномальной активности и блокировка трафика на основании графов связей и переходов на защищаемом ресурсе.
- Создание удалённого подключения к автоматизированным рабочим местам в локальной вычислительной сети (LAN) из глобальной сети интернет.
- Поддержка технологии виртуальных локальных сетей (VLAN).
- Реализация функций Network Access Control (NAC).
- Защита API, возможность работать с разными спецификациями API.
- Интеграция с Единым центром управления Dallas Lock.
- Интеграция с SIEM по протоколу syslog в формате LEEF.
Перечисленные возможности позволяют закрывать меры приказа ФСТЭК России № 117, в частности меры защиты веб-технологий и защиты программных интерфейсов (API). В следующем релизе планируется интеграция с антивирусными системами, необходимая для реализации других мер защиты, предусмотренных этим приказом.
Управление и мониторинг можно осуществлять удалённо, локально и централизованно, в том числе для нескольких приложений через единую консоль.
Рисунок 1. Типовая схема использования WAF Dallas Lock
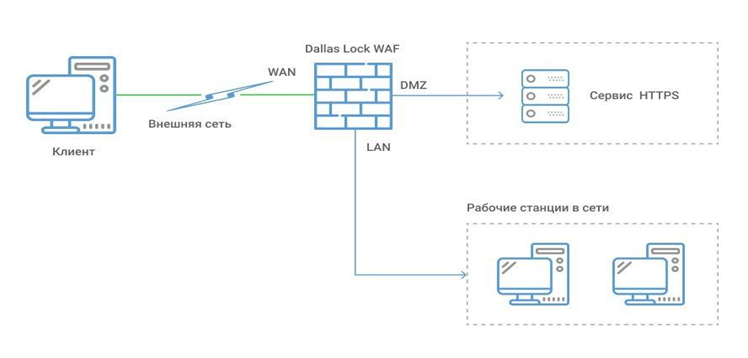
Сетевые интерфейсы WAF Dallas Lock отнесены к различным «зонам» (LAN, WAN, DMZ), за каждой из которых закреплён соответствующий профиль межсетевого экрана. Межсетевое экранирование, обнаружение вторжений и защита веб‑серверов реализуются заданием и своевременным обновлением администратором правил фильтрации и баз разрешающих правил.
Для обеспечения надёжности в продукте компании «Конфидент» предусмотрена подсистема контроля целостности и восстановления. Проверка целостности происходит периодически и по запросу администратора. В случае нарушения целостности, превышения заданного порога памяти, невозможности запуска сервиса из контролируемого списка WAF Dallas Lock переходит в аварийный режим. Можно перейти в него по кнопке самостоятельно. Изменение параметров в этот момент недоступно, трафик блокируется. Выйти из аварийного режима можно путём устранения первопричин или приведения изделия к заводским настройкам.
Расширение первичных настроек WAF после установки
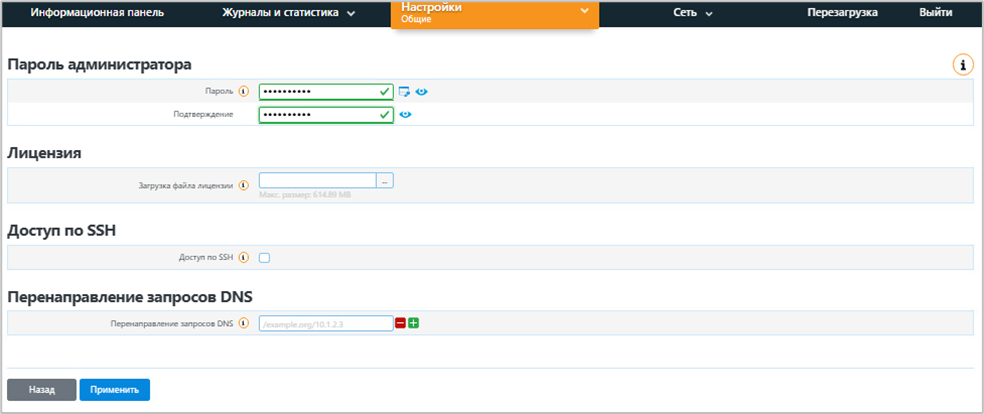
После завершения процесса установки и первого входа администратора в графический интерфейс в версии 3.1 отображается страница с первичными настройками WAF. На странице предлагается указать основные параметры (пароль администратора, файл лицензии, настройка доступа по SSH, DNS-сервер) для успешного завершения установки и первичной конфигурации продукта.
Рисунок 2. Меню первоначальной настройки WAF Dallas Lock
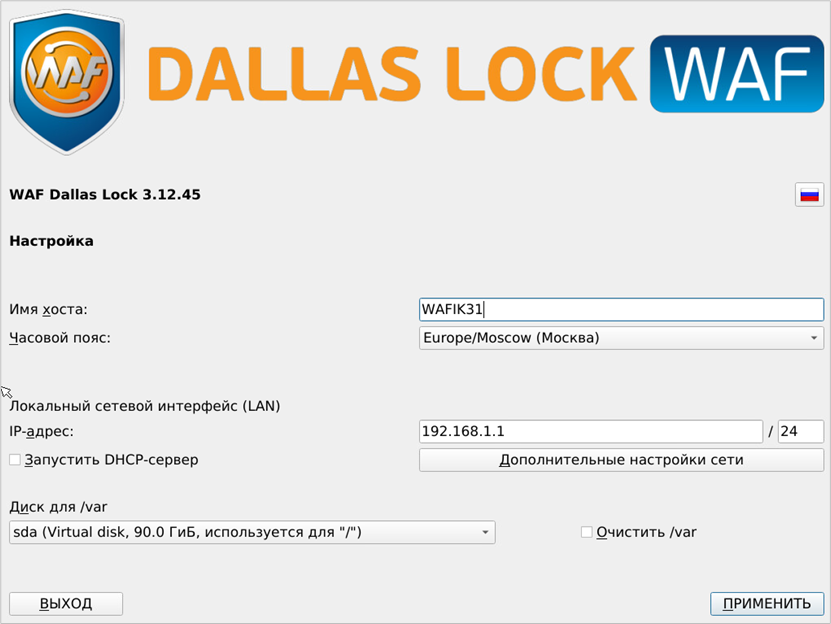
Рисунок 3. Дополнительные настройки сети
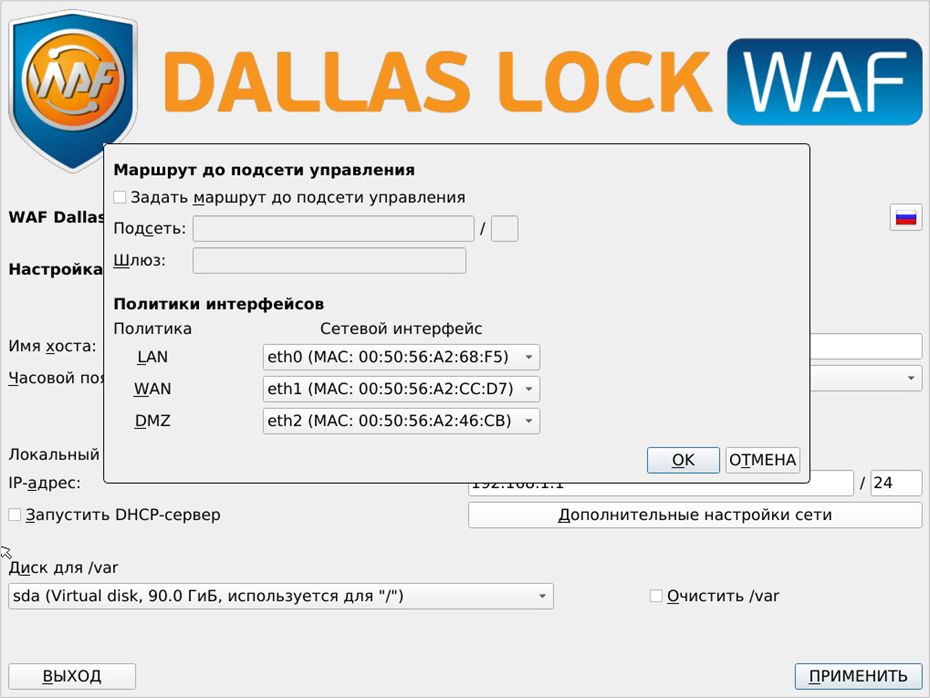
Рисунок 4. Перенаправление запросов DNS
Управление доступом к консоли администрирования
Разграничение доступа к средствам администрирования осуществляется на основе уровней доступа:
- Администратор (admin) — пользователь, наделённый полномочиями на редактирование параметров разделов и перезагрузку системы.
- Аудитор (auditor) — пользователь, наделённый правами на просмотр параметров и журналов системы защиты.
Также выделен отдельный суперпользователь root без возможности его удаления и редактирования. Ранее была роль внутреннего пользователя, который имел только доступ к консоли решения и базовым командам.
В версии 3.1 добавлен механизм карт доступа, позволяющий назначать пользователям наборы разрешений на основе их должностных обязанностей. Доступны предустановленные карты доступа и возможность создавать новые.
Рисунок 5. Назначение пользователю карты доступа
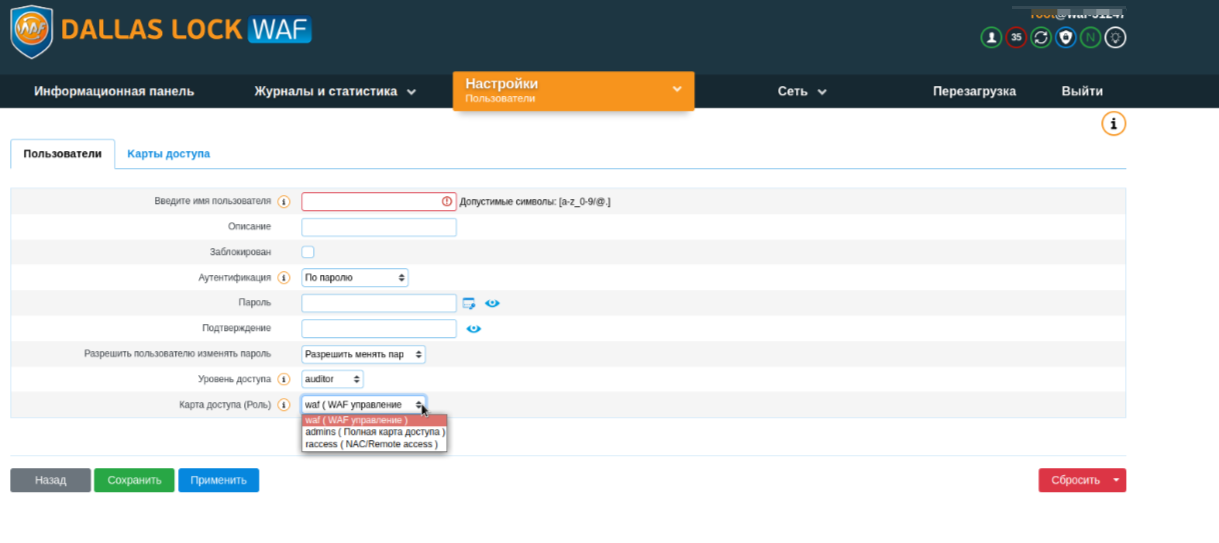
Рисунок 6. Настройка карты доступа
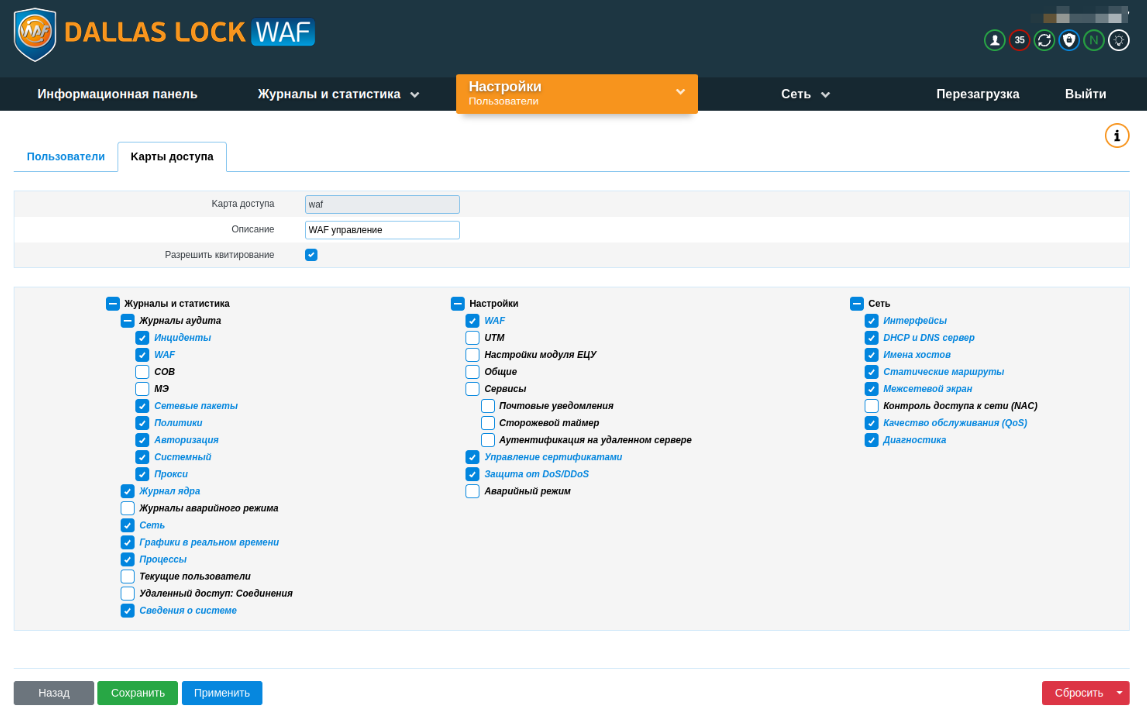
Доработка также включает в себя возможность подключать WAF Dallas Lock к любому контроллеру домена и добавлять доменных пользователей для управления веб-интерфейсом WAF. Доменным пользователям могут быть назначены права администратора или аудитора. Политики пароля доменного пользователя дублируются из контроллера домена.
Меню управления WAF Dallas Lock 3.1
Меню управления включает основное меню с набором вкладок, имя пользователя и хоста, иконки:
- права администрирования;
- общее количество сохранённых, но не принятых конфигурационных изменений WAF (иконка не отображается, если все изменения были приняты);
- состояние автоматического обновления решения;
- переключение между светлой и тёмной темами графического интерфейса.
Если шлюз зарегистрирован в домене безопасности Единого центра управления, в программе отобразится дополнительная иконка в виде щита.
Структура меню в новой версии в целом сохранила привычную логику предыдущих версий. Но появились отдельные обновления, на которых остановимся подробнее.
Информационная панель
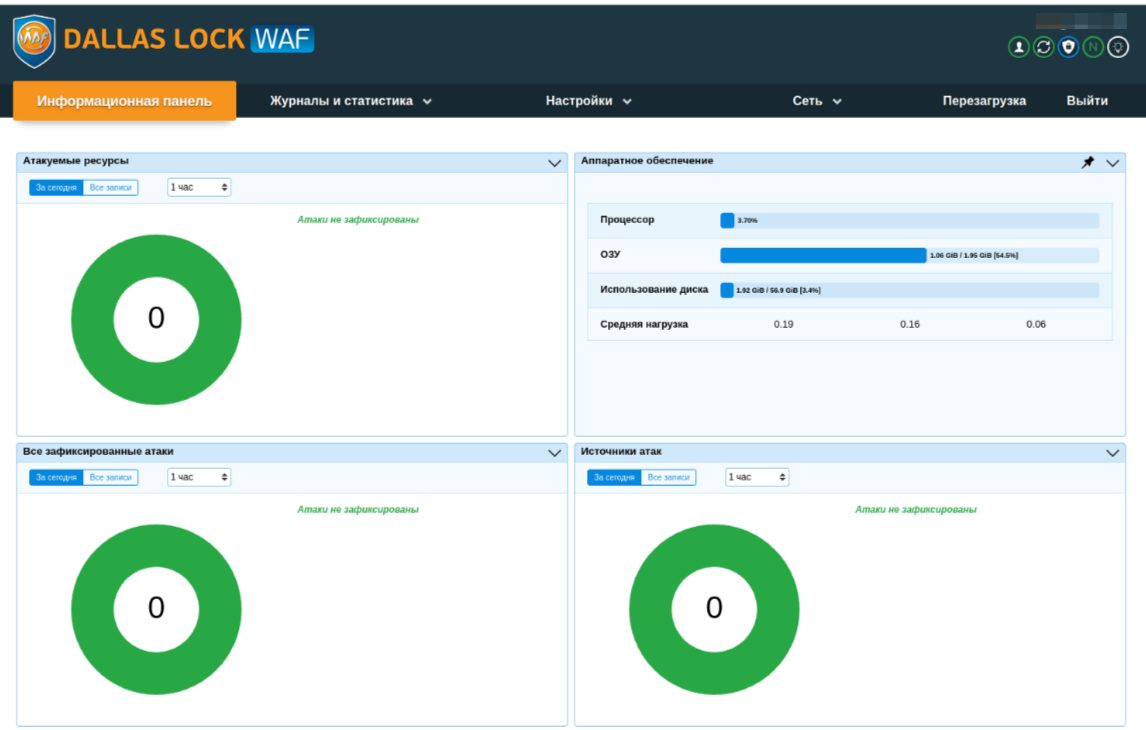
Представляет собой набор виджетов и блоков статистических данных. Учитывая, что WAF и UTM являются отдельно лицензируемыми модулями, пользователям отображаются только виджеты тех модулей, которые были лицензированы.
Раздел включает виджеты:
- атакуемые ресурсы;
- аппаратное обеспечение;
- все зафиксированные атаки;
- источники атак;
- зафиксированные атаки на ресурсы;
- источники зафиксированных атак;
- уровни тревоги атак;
- уровни тревоги зафиксированных атак на ресурсы;
- список инцидентов;
- трафик в реальном времени;
- запросы в реальном времени.
Рисунок 7. Информационная панель WAF Dallas Lock 3.1
Появилась возможность переходов в журналы по ссылке для событий безопасности на информационной панели. При клике на элементы легенды виджета можно перейти в журнал WAF без потери контекста выбранного элемента с сохранением параметров при их наличии: временной интервал, IP-адрес источника атаки, защищаемый ресурс, правило срабатывания. Например, посмотрим на виджет «Все зафиксированные атаки».
Рисунок 8. Виджет «Все зафиксированные атаки»
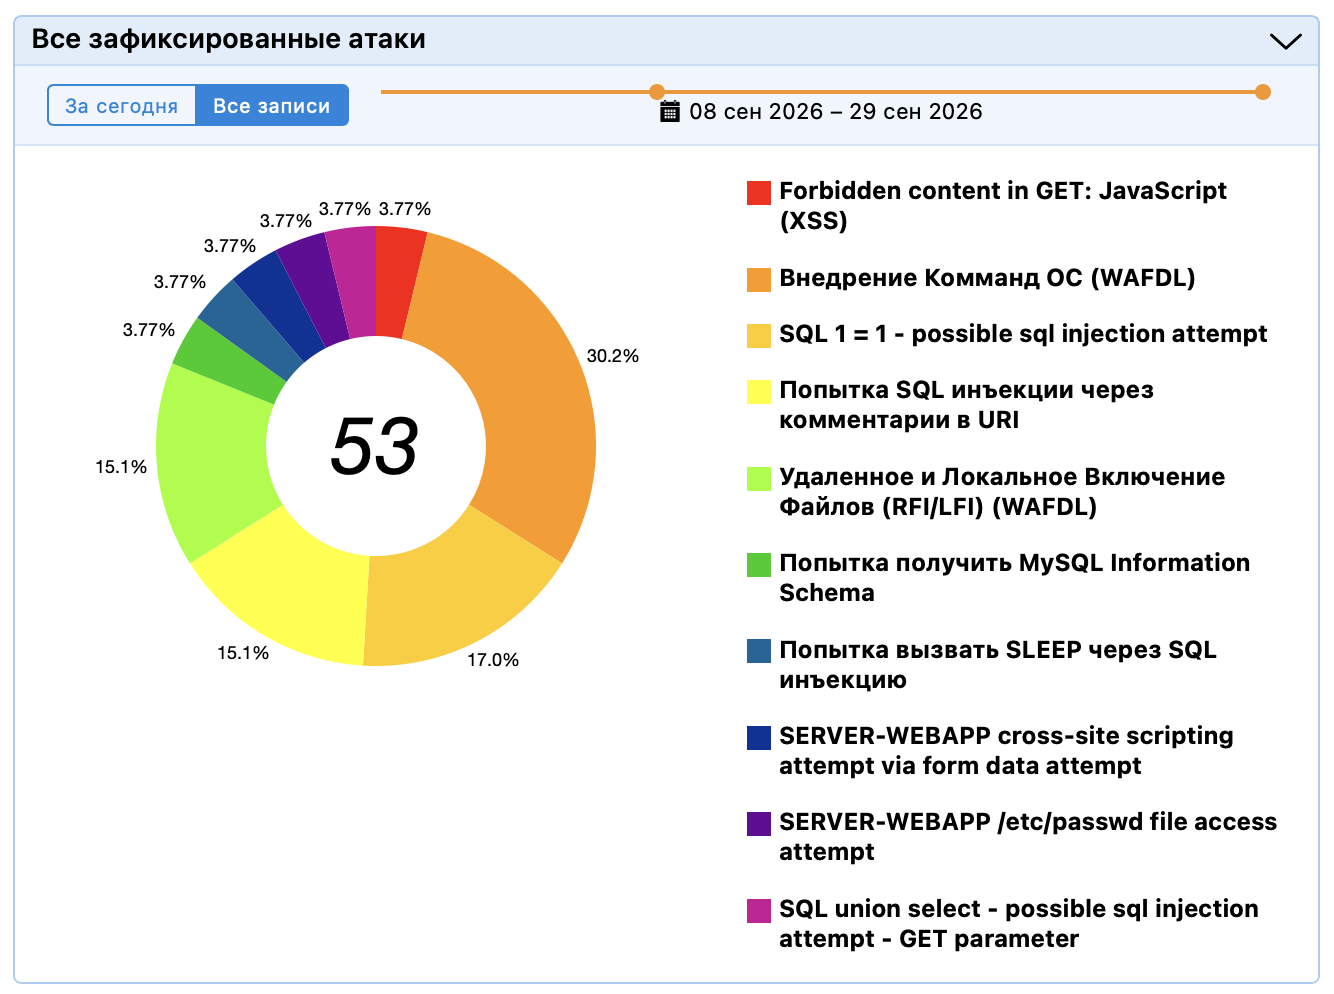
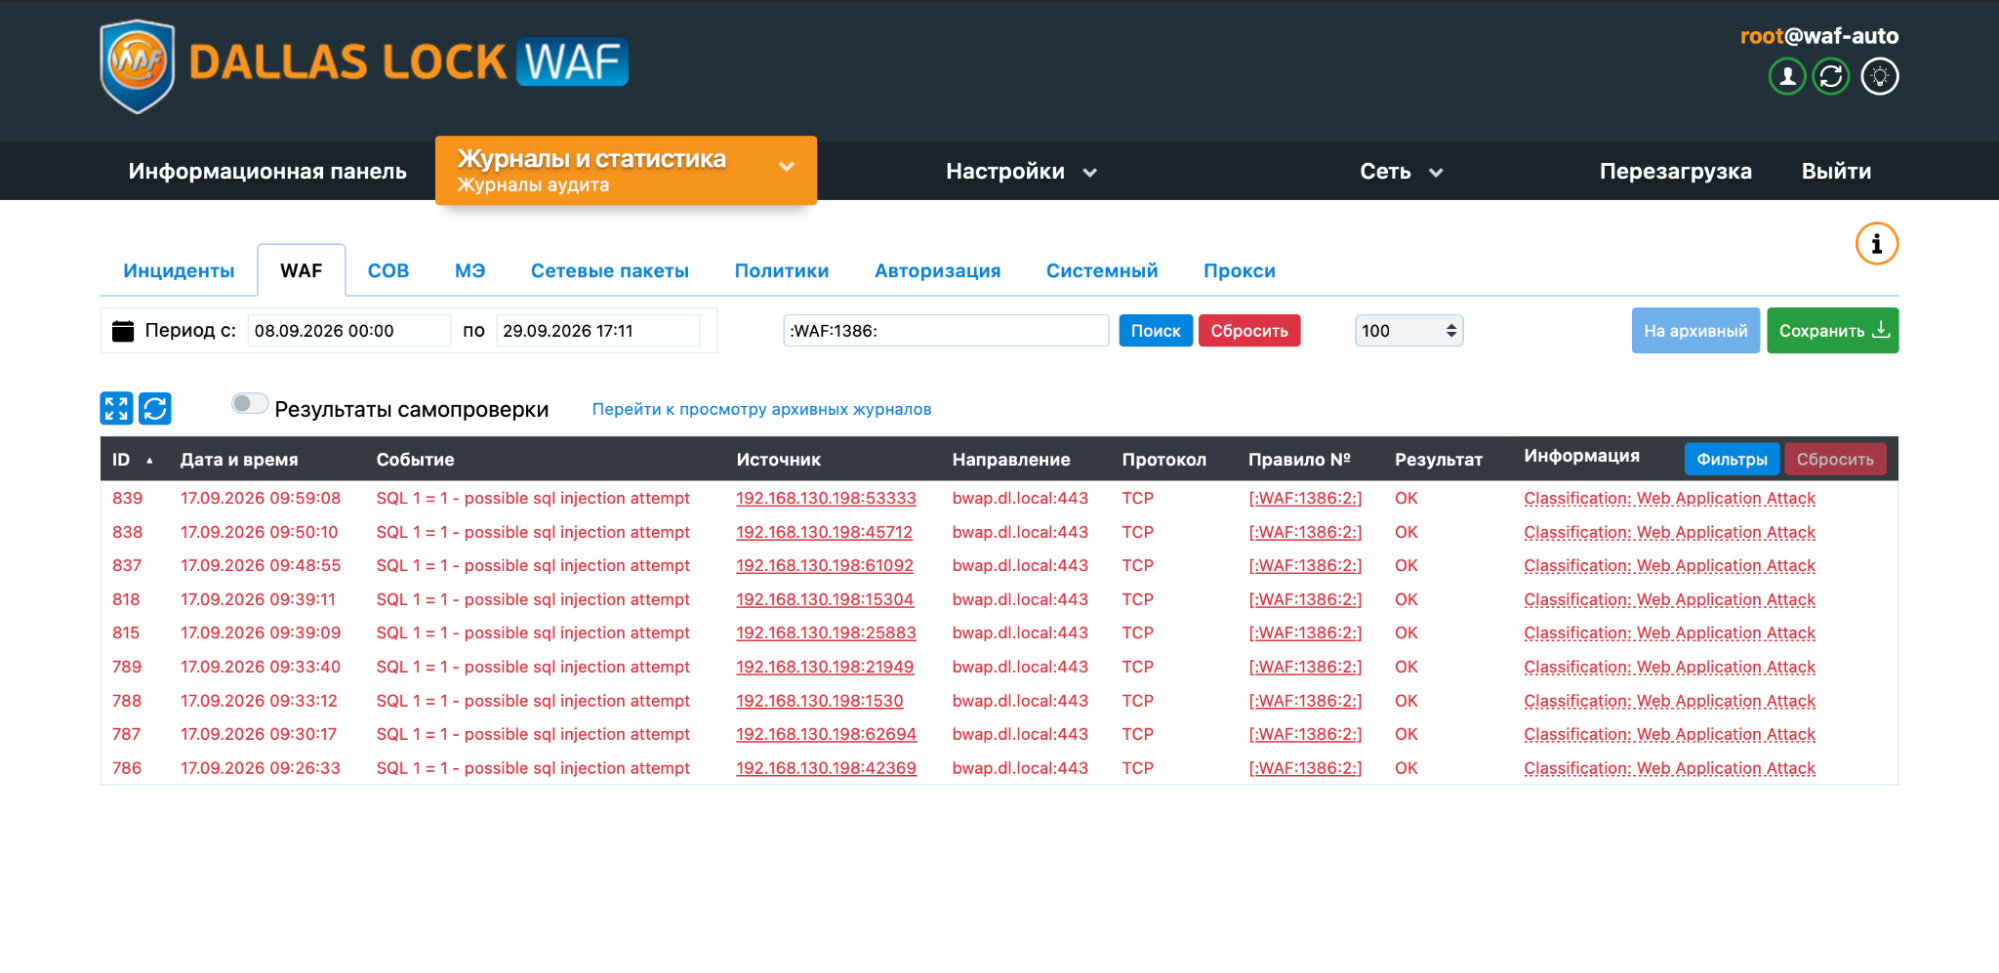
При нажатии на один из элементов справа откроется раздел «Журналы и статистика» / «Журналы аудита» / WAF с автоматически применёнными фильтрами «Тип события: атака» и «Временной интервал», выбранный на информационной панели.
Рисунок 9. Результаты перехода
Журналы и статистика
Регистрация событий в WAF Dallas Lock и ведение их учёта позволяют обеспечивать необходимый уровень защиты, предоставляя и накапливая в хронологическом порядке важную информацию:
- состояние системы защиты;
- события работы пользователей;
- изменения политик безопасности;
- изменения настроек прав доступа.
Архивы таких журналов предоставляют базу для расследования инцидентов нарушения информационной безопасности.
Раздел включает в себя страницы: «Журналы аудита», «Журнал ядра», «Журнал аварийного режима», «Сеть», «Графики в реальном времени», «Процессы», «Сведения о системе». Добавлены вкладки «Удалённый доступ: Соединения» и «Текущие пользователи».
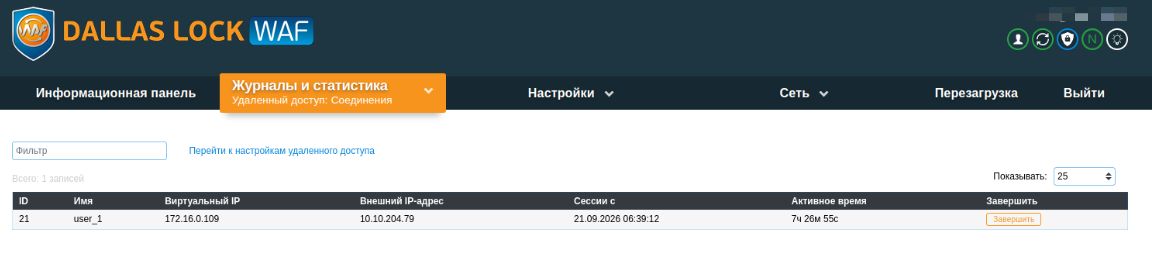
Открыв первую вкладку, можно проверить все активные удалённые соединения и разорвать их в случае необходимости.
Рисунок 10. Список активных соединений по IPsec
При переходе на вкладку «Текущие пользователи» можно ознакомиться со списками активных и временно заблокированных пользователей.
Рисунок 11. Список активных пользователей
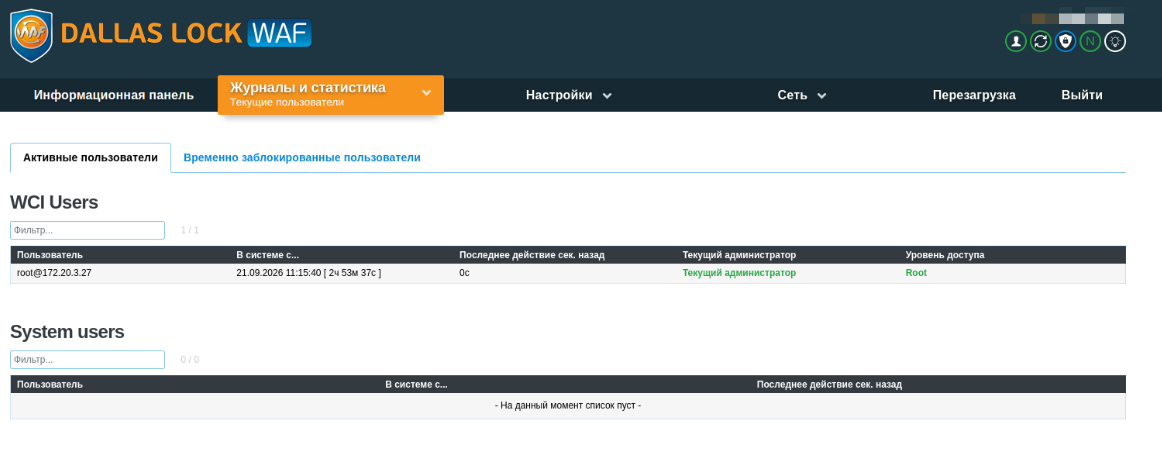
Рисунок 12. Список временно заблокированных пользователей
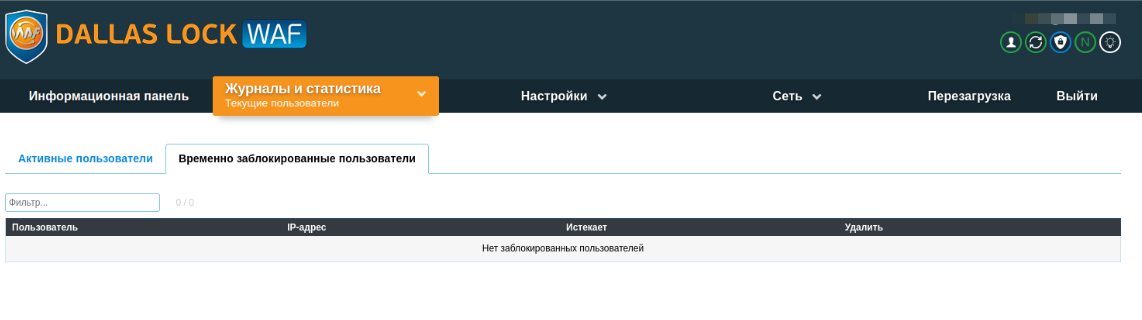
Учётная запись разблокируется автоматически по истечении указанного времени блокировки или вручную администратором.
Настройки
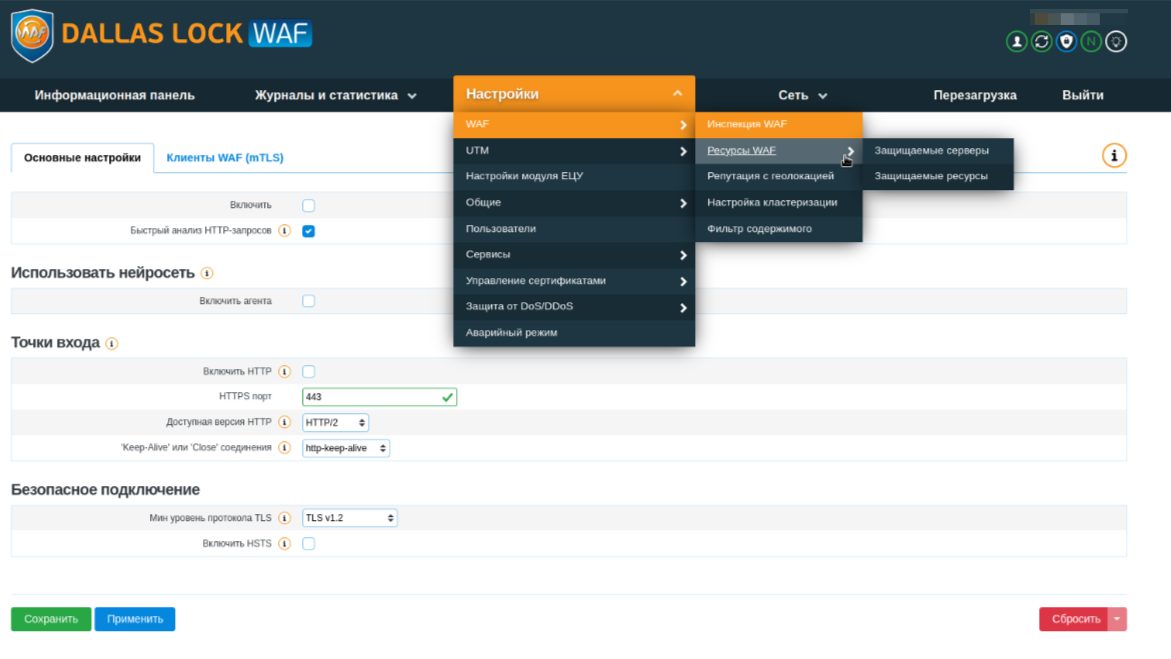
Раздел предоставляет возможность тонкой настройки шлюза безопасности. Включает страницы: WAF, UTM, настройки модуля ЕЦУ, общие, пользователи, сервисы, управление сертификатом, аварийный режим.
Рисунок 13. Настройки WAF Dallas Lock 3.1
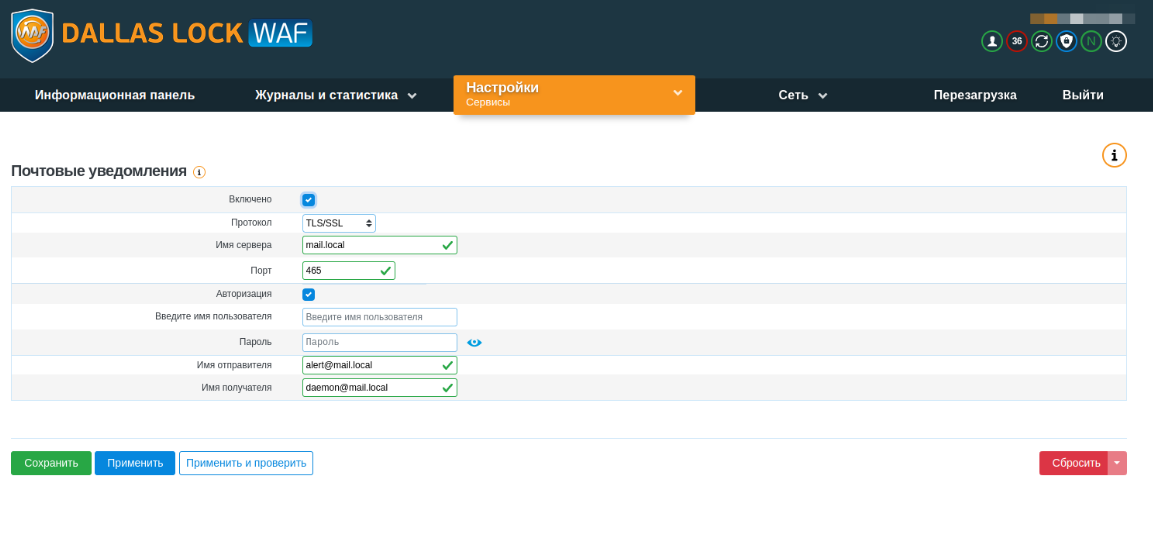
Уведомления об обнаруженных атаках можно настроить на вкладке «Сервисы», выбрав «Почтовые уведомления». Поддерживаемые протоколы передачи: SMTP, TLS/SSL, STARTTLS.
Рисунок 14. Настройка уведомлений об обнаруженных атаках
Отправка уведомлений об обнаруженных атаках по SNMP, через систему MONQ и мессенджеры не поддерживается. Реализация SNMP будет в версии 4, релиз которой намечен на II квартал 2027 года.
Автоматическое определение типа защищаемого ресурса
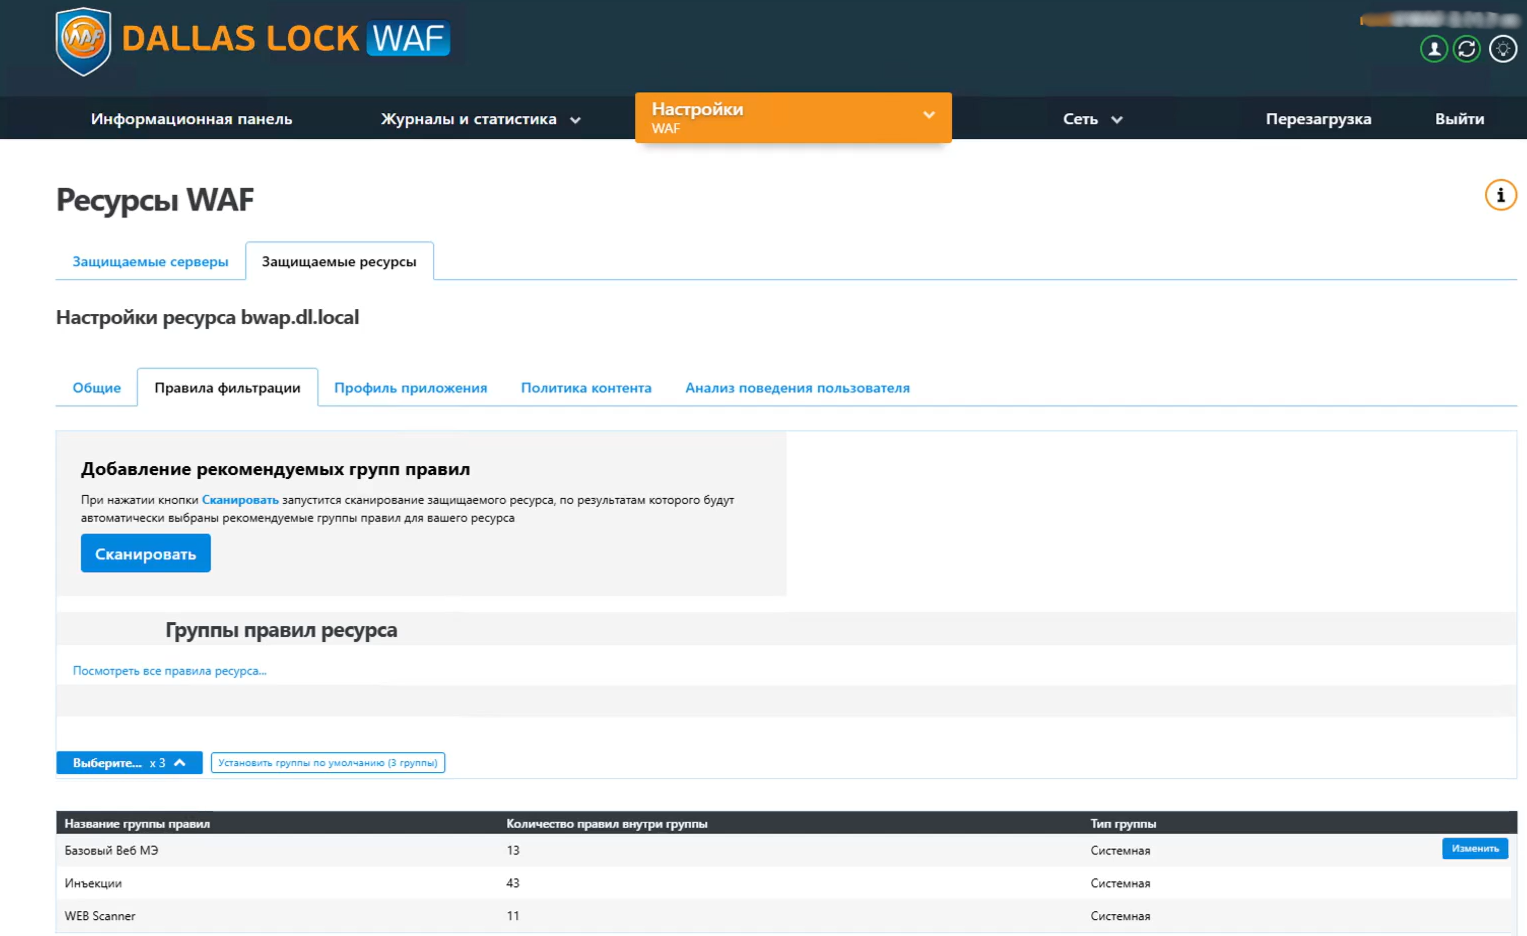
Ранее администратору приходилось вручную подбирать группы правил с учётом технологического стека защищаемого ресурса, что могло приводить к пропускам атак и ложным срабатываниям. В версии 3.1 этот механизм автоматизировали: встроенный сканер определяет технологический стек ресурса по трём параметрам: серверу, фреймворку и системе управления контентом (CMS), после чего предлагает рекомендованный набор групп правил.
Рисунок 15. Автоматическая типизация ресурсов
Обновление логики работы групп правил
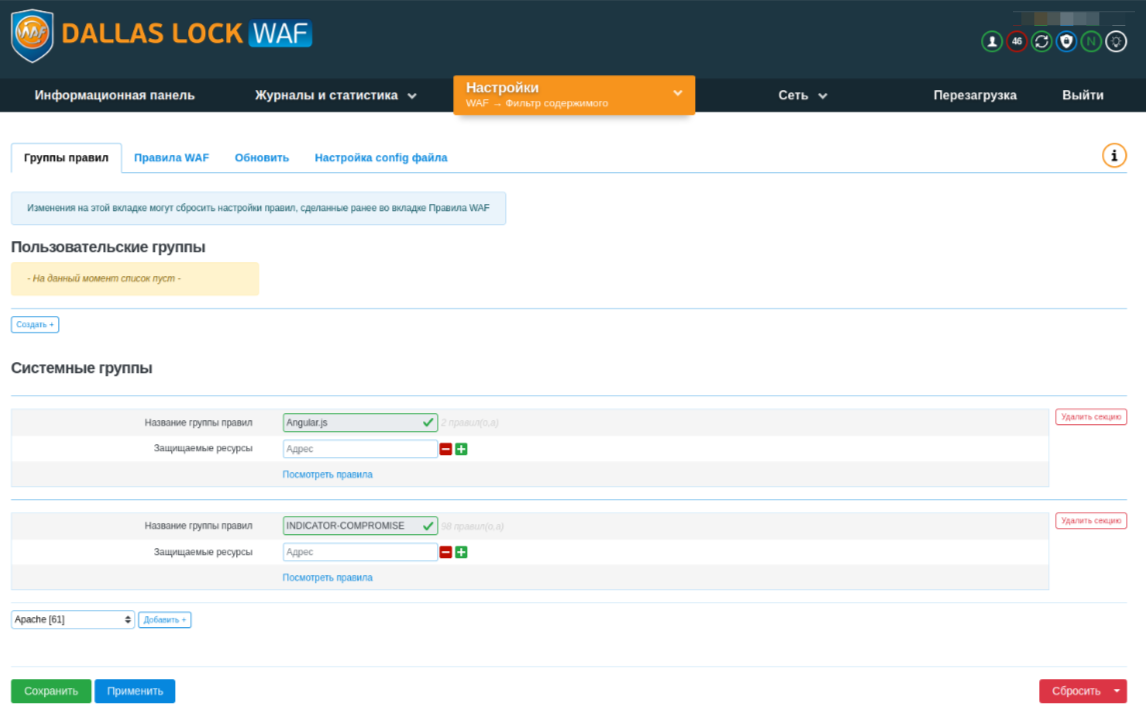
В фильтре содержимого вкладка «Группы правил» стала основной, что позволяет администратору быстрее находить нужные правила и упрощает их настройку. Добавлена функция просмотра правила внутри каждой группы.
Рисунок 16. Примеры групп правил
Поддержка сертификатов ГОСТ TLS для защищаемых ресурсов
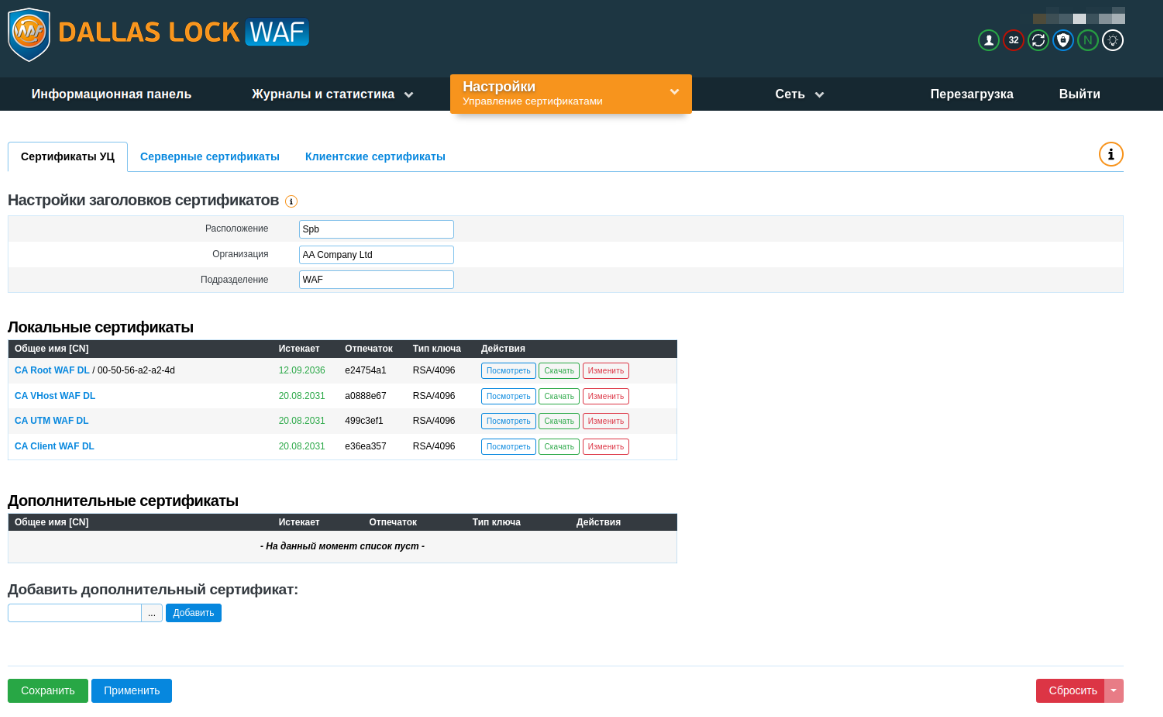
Ранее нельзя было добавить защищаемые ресурсы, использующие сертификаты ГОСТ TLS, выданные аккредитованными удостоверяющими центрами (УЦ). Теперь доступно использование для защищаемых ресурсов, вводимых под контроль WAF Dallas Lock, ГОСТ TLS-сертификатов, выданных аккредитованными УЦ, а также приобретённых на портале «Госуслуги» или напрямую в Национальном удостоверяющем центре (НУЦ) Министерства цифрового развития, связи и массовых коммуникаций Российской Федерации (Минцифры РФ).
Даже если у защищаемого ресурса отсутствует собственный сертификат, WAF может использовать собственный сертификат образца ГОСТ. Таким образом, поддержка реализована для обоих вариантов работы с сертификатами при взаимодействии с защищаемыми ресурсами.
Рисунок 17. Раздел «Сертификаты УЦ» в WAF Dallas Lock 3.1
Аутентификация на удалённом сервере
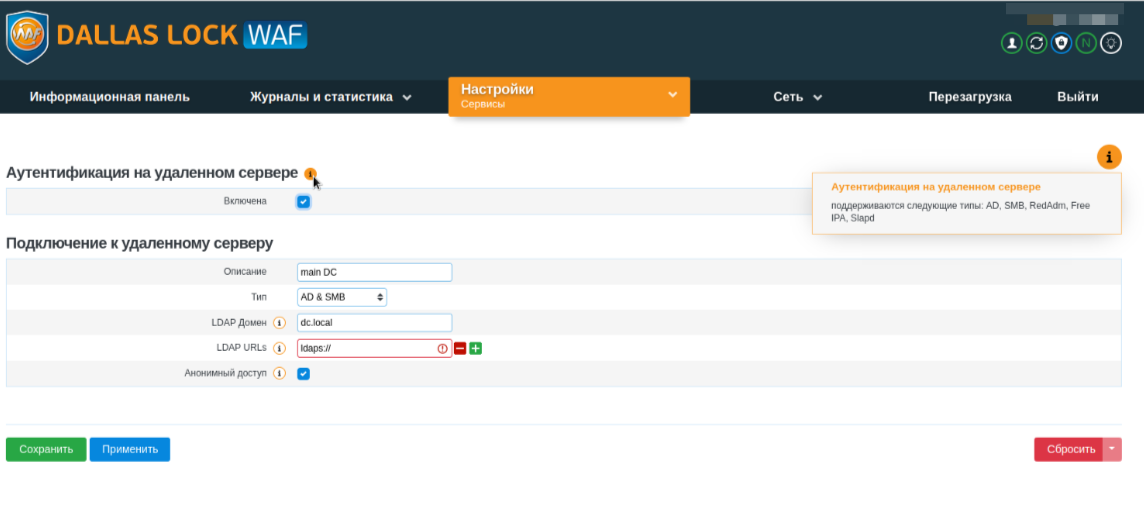
В версии 3.1 реализованы функции включения и настройки аутентификации на удалённом сервере. Они необходимы для подключения к контроллеру домена и работы с доменными пользователями. Доступные настройки:
- Описание. Можно ввести произвольное описание конфигурации подключения к LDAP-серверу.
- Тип. Необходимо выбрать тип службы каталогов, к которой подключается система, например Active Directory, Samba, РЕД АДМ, FreeIPA или Slapd.
- LDAP-домен. Указать доменное имя, к которому осуществляется подключение.
- LDAP URLs. Указать URL-адрес LDAP-сервера для подключения.
- Анонимный доступ. Можно разрешить или запретить анонимное подключение к LDAP-серверу.
- DN для доступа. Указать уникальное иерархическое имя субъекта, используемое для идентификации в каталогах.
- Ключ безопасности. Ввести ключ доступа для идентификатора DN (Distinguished Name, уникальное, иерархическое имя субъекта внутри сертификата безопасности X.509, используемое для идентификации в каталогах типа Active Directory или OpenLDAP).
Рисунок 18. Настройки аутентификации на удалённом сервере
Исключение проверки запросов для заданных IP-адресов
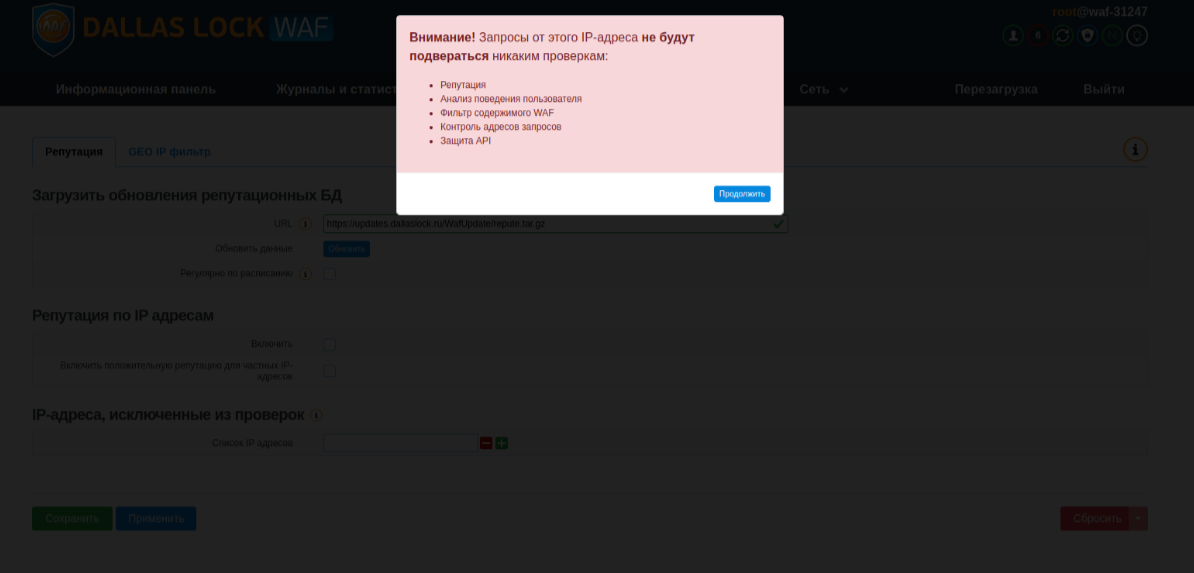
Теперь можно указывать IP-адреса, для запросов с которых будут отключены отдельные проверки WAF:
- фильтр содержимого;
- поведение пользователей;
- репутация IP-адреса;
- контроль адресов запросов;
- защита API.
Рисунок 19. Исключение проверки запросов для заданного IP-адреса
Сеть
Раздел создан для описания сети, в которой развёрнут WAF. Здесь настраиваются правила межсетевого экранирования, VLAN, удалённый доступ по IPsec и режим NAC, а также отражаются данные мониторинга сети и сетевых интерфейсов.
Работа WAF в режиме NAC
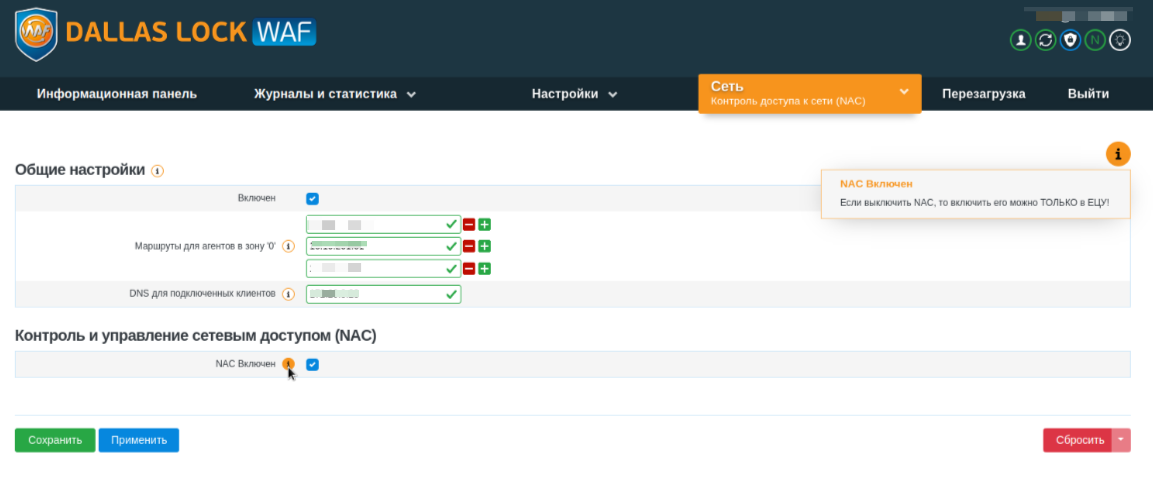
WAF Dallas Lock 3.1 может работать в режиме контроля сетевого доступа (NAC), обеспечивая фильтрацию входящего трафика, контроль доступа к защищаемой корпоративной локальной вычислительной сети (ЗКЛВС) и её сегментацию.
Рисунок 20. Включение режима NAC
Реализация механизма групповой очистки списков доступа МЭ
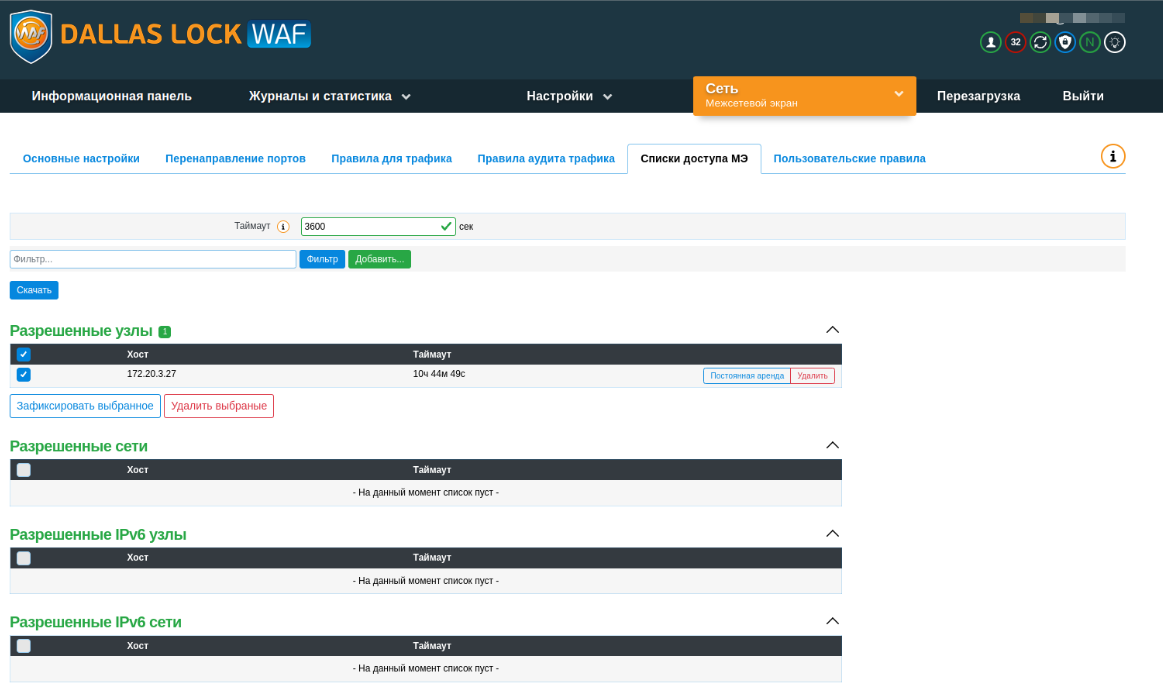
Реализована функция групповой (выборочной) или быстрой очистки списка разрешённых или запрещённых узлов, сетей, IPv6-узлов и сетей. При выборе одного, нескольких или всех элементов таблицы пользователь может удалить выбранные элементы с помощью соответствующих кнопок.
Рисунок 21. Обновлённое меню вкладки «Списки доступа»
Управление через ЕЦУ Dallas Lock
Для реализации централизованного управления WAF Dallas Lock необходимо использовать Единый центр управления Dallas Lock (ЕЦУ Dallas Lock), управление которым осуществляется отдельным приложением «Консоль ЕЦУ». Оно работает в гетерогенных средах Windows, Linux и на базе сертифицированных российских операционных систем.
Консоль предназначена для комплексного контроля за всей ИТ-инфраструктурой организации вне зависимости от её структуры и масштабов: от рабочих станций и серверов до сетевого оборудования и периферийных устройств.
Рисунок 22. Информация о WAF в ЕЦУ Dallas Lock
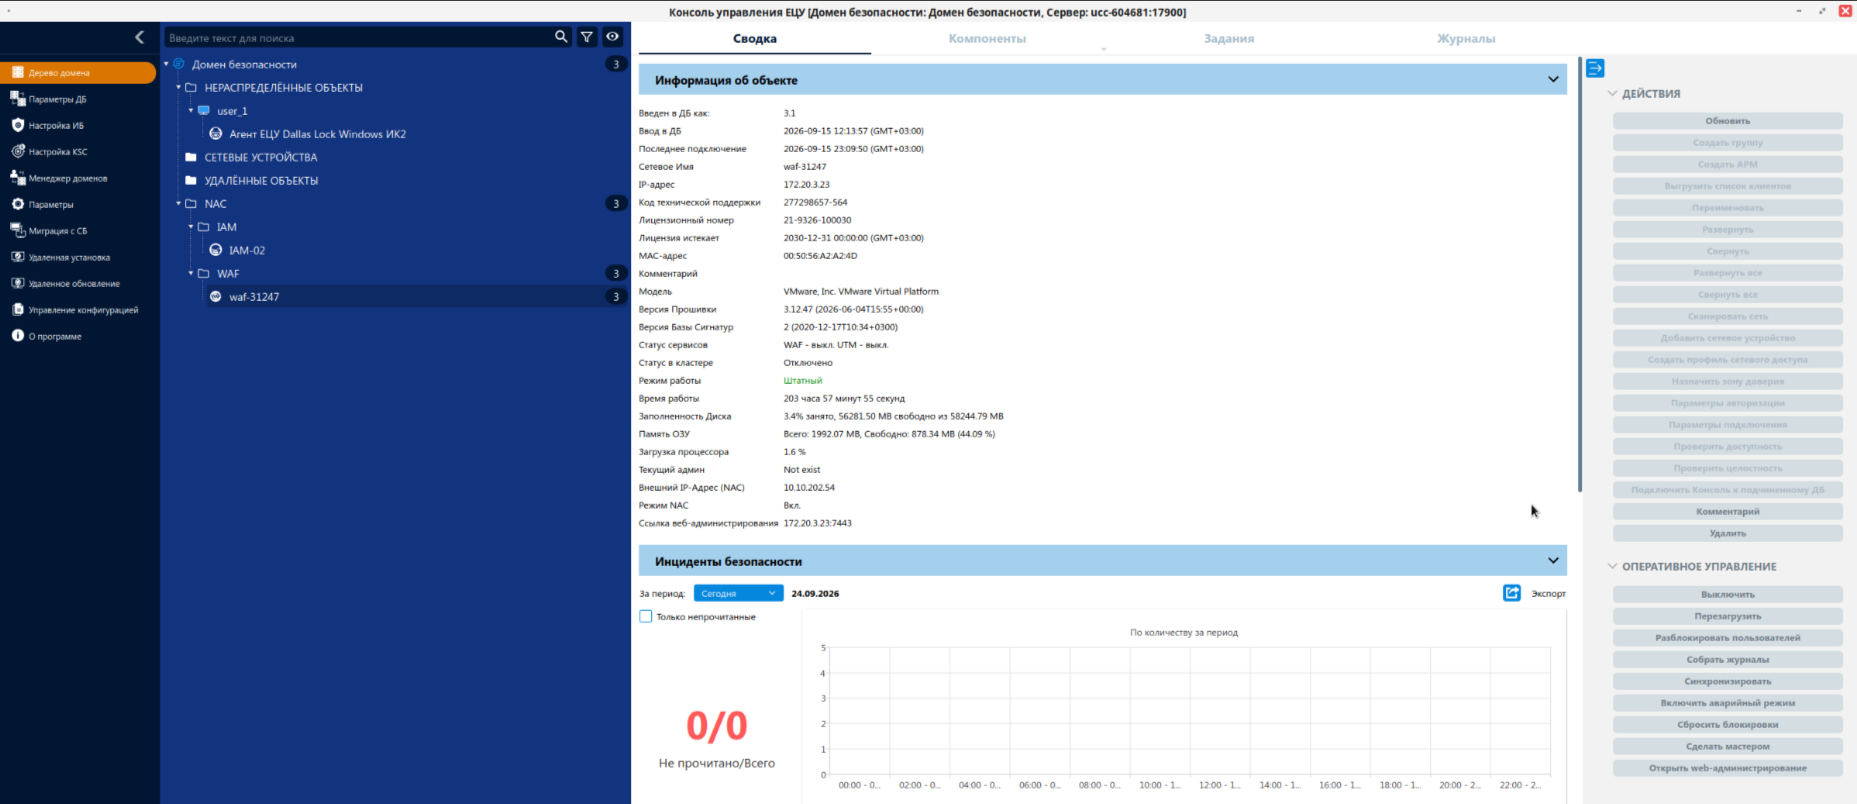
При работе со шлюзом безопасности WAF Dallas Lock в ЕЦУ доступны следующие возможности:
- завершение работы и перезагрузка модуля;
- отображение информации о состоянии модуля (состояние подключения, режим работы, имя шлюза безопасности, версия ПО, версия базы решающих правил, объём свободного места на диске и так далее);
- перевод шлюза безопасности в режиме кластера в состояние Master;
- сброс временных блокировок;
- однокомандное управление активацией и деактивацией аварийного режима;
- открытие веб-интерфейса администрирования;
- управление заданиями на обновление базы решающих правил, создание и восстановление резервной копии, сброс к заводским настройкам и так далее.
Некоторые параметры безопасности могут быть настроены сразу для всего домена безопасности, некоторые — для отдельных клиентов.
Архитектура WAF Dallas Lock 3.1
Решение включает два модуля:
- WAF (Web Application Firewall) — межсетевой экран уровня веб-приложений;
- UTM (Unified Threat Management) — межсетевой экран уровня логических границ сети и система обнаружения вторжений (СОВ) уровня сети с защитой от DoS/DDoS-атак на седьмом и четвёртом уровнях модели OSI.
Для удобства фильтрации и контроля трафика реализовано разделение физических интерфейсов на зоны (LAN, WAN, DMZ). За каждой зоной закреплён соответствующий профиль межсетевого экрана: набор правил, политик и сигнатур.
Для обеспечения отказоустойчивости WAF поддерживает кластеризацию в режиме active-passive. При отказе основного узла резервный узел принимает на себя его функции. Кластеризация в режиме active-active не поддерживается (планируется к реализации в версии 4).
Системные требования WAF Dallas Lock 3.1
WAF Dallas Lock представляет собой программный комплекс, поставляемый на компакт-диске или в архиве поставки изделия в виде ISO-образа с первоначальной конфигурацией. Устанавливается на серверные платформы, работающие на базе процессорной архитектуры семейства x86_64, со следующими характеристиками:
- объём оперативной памяти — не менее 8 ГБ, предпочтительно — 16 ГБ;
- количество ядер процессора — не менее четырёх с частотой 2 ГГц;
- объём памяти накопителя — не менее 32 ГБ;
- объём памяти накопителя для хранения журналов аудита — не менее 128 ГБ;
- число сетевых интерфейсов типа RJ-45 или SFP+, поддерживающих скорость передачи данных не менее 1 Гбит/с, должно составлять не менее трёх (LAN, WAN, DMZ). При этом типы интерфейсов зон DMZ и LAN должны совпадать с типом интерфейса зоны WAN и обеспечивать не меньшую скорость передачи данных;
- должно обеспечиваться наличие режима совместимости (MBR) в BIOS.
Для работы отдельно лицензируемых модулей достаточно использовать два интерфейса: для UTM — LAN и WAN, а для WAF — DMZ и WAN. Для корректного функционирования модуля WAF необходимо настроить доступ к управлению межсетевым экраном.
Для корректной работы с графическим интерфейсом пользователя на рабочей станции должен быть установлен один из следующих браузеров:
- Google Chrome 110 и выше;
- Mozilla Firefox 109 и выше;
- Yandex Browser 23 и выше;
- Microsoft Edge 110 и выше;
- Opera 95 и выше.
Виртуальные машины WAF Dallas Lock разворачиваются в выделенной виртуальной инфраструктуре клиента в средах: VMware ESXi, VMware Workstation, Hyper-V, VirtualBox.
Лицензирование WAF Dallas Lock 3.1
Ранее WAF Dallas Lock поставлялся только со срочной лицензией, рассчитанной на проекты с ограниченным сроком или тестирование продукта. С этого года доступна бессрочная лицензия, которая подходит для долгосрочных внедрений и аттестованных систем.
Также был внедрён новый механизм лицензирования: через файл лицензии (ранее — был лицензионный ключ).
Применение WAF Dallas Lock 3.1
WAF Dallas Lock включён в единый реестр российских программ для ЭВМ и БД (№ 21831 от 15.03.2024). Версия 2.1 сертифицирована ФСТЭК России (сертификат № 4863 от 08.10.2024), что позволяет использовать продукт для защиты информации на объектах, перечисленных в таблице ниже.
Таблица 1. Характеристика уровней защиты
Характеристика | WAF Dallas Lock |
Уровень доверия (Требования по безопасности информации, устанавливающие уровни доверия к средствам технической защиты информации и средствам обеспечения безопасности информационных технологий. Приказ ФСТЭК России № 76 от 02.06.2020) | 4 |
Класс защиты МЭ (приказ ФСТЭК России от 09.02.2016 № 9; профили защиты межсетевых экранов типов «Б» ИТ.МЭ.Б4.ПЗ и «Г» ИТ.МЭ.Г4.ПЗ) | 4 |
Класс защиты СОВ (Требования к системам обнаружения вторжений. Утверждены приказом ФСТЭК России от 06.12.2011 № 638. «Профиль защиты систем обнаружения вторжений уровня сети» ИТ.СОВ.С4.ПЗ) | 4 |
Класс защищённости АС (РД от 30.03.1992 «АС. Защита от НСД к информации. Классификация АС и требования по ЗИ») | До 1Г включительно |
Класс защищённости ГИС (Приказ ФСТЭК России от 11.02.2013 № 17) | До 1 класса защищённости включительно |
Уровень защищённости ПДн (Приказ ФСТЭК России от 18.02.2013 № 21) | До 1 уровня защищённости включительно |
Класс защищённости АСУ ТП (Приказ ФСТЭК России от 14.03.2014 № 31) | До 1 класса защищённости включительно |
Категория значимости КИИ (Приказ ФСТЭК России от 25.12.2017 № 239) | До 1 категории значимости включительно |
Класс защищённости ГИС (Приказ ФСТЭК России от 11.04.2025 № 117) | До 1 класса защищённости включительно |
Сертификация версии 3.1 запланирована на конец 2026 года.
Выводы
Обновления расширили возможности и удобство применения продукта, сделав WAF Dallas Lock более гибким при настройке и адаптации к особенностям защищаемой инфраструктуры. Улучшения упростили первоначальное развёртывание, администрирование правил, управление доступом и контроль событий безопасности.
Поддержка сертификатов ГОСТ TLS позволила использовать решение компании «Конфидент» для защиты ресурсов, работающих с отечественными криптографическими стандартами.
Достоинства:
- Обновлённый интерфейс.
- Механизм карт доступа.
- Встроенный сканер для определения технологического стека и предложение рекомендованного набора правил для защиты ресурса.
- Поддержка сертификатов ГОСТ TLS для защищаемых ресурсов.
- Исключение проверки запросов для заданных IP-адресов.
- Возможность работать в режиме контроля сетевого доступа.
- Быстрая очистка списка разрешённых или запрещённых узлов, сетей, а также IPv6-узлов и сетей.
- Централизованное управление через ЕЦУ.
- Возможность использования в виртуальной среде.
- Интеграция c SIEM.
- Бессрочная лицензия.
- Обеспечение выполнения мер защиты информации в соответствии с приказом ФСТЭК России № 117.
Недостатки:
- Не поддерживает REST API.
- Отсутствие возможности создания кластера active-active (в планах вендора).
- Отправка уведомлений об обнаруженных атаках по SNMP, через систему MONQ и мессенджеры невозможна.
- Не реализована интеграция со сканерами уязвимостей и анализаторами кода, антивирусными системами (в планах вендора).


