


Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

Подпишитесь на новости

Телевизоры Samsung собирают аудиоданные и скриншоты, заявил исследователь

Исследователь под псевдонимом log4j решил выяснить, почему его телевизор Samsung 2025 года показывает подозрительно точную рекламу. Получил root-доступ, изучил систему и заявил, что обнаружил механизмы сбора аудиоданных, снимков экрана и информации о просмотре. Полного технического разбора пока нет, поэтому обвинения требуют проверки.

О находках автор рассказал в своей публикации в X; подробности его заявлений приводит Tom’s Hardware.

По словам исследователя, в системе есть модель ИИ для анализа контента и механизмы, позволяющие учитывать просмотренные видео, пропущенную рекламу и положение воспроизведения. Он также утверждает, что телевизор может использовать подключённые микрофоны — например, в звуковом оборудовании.
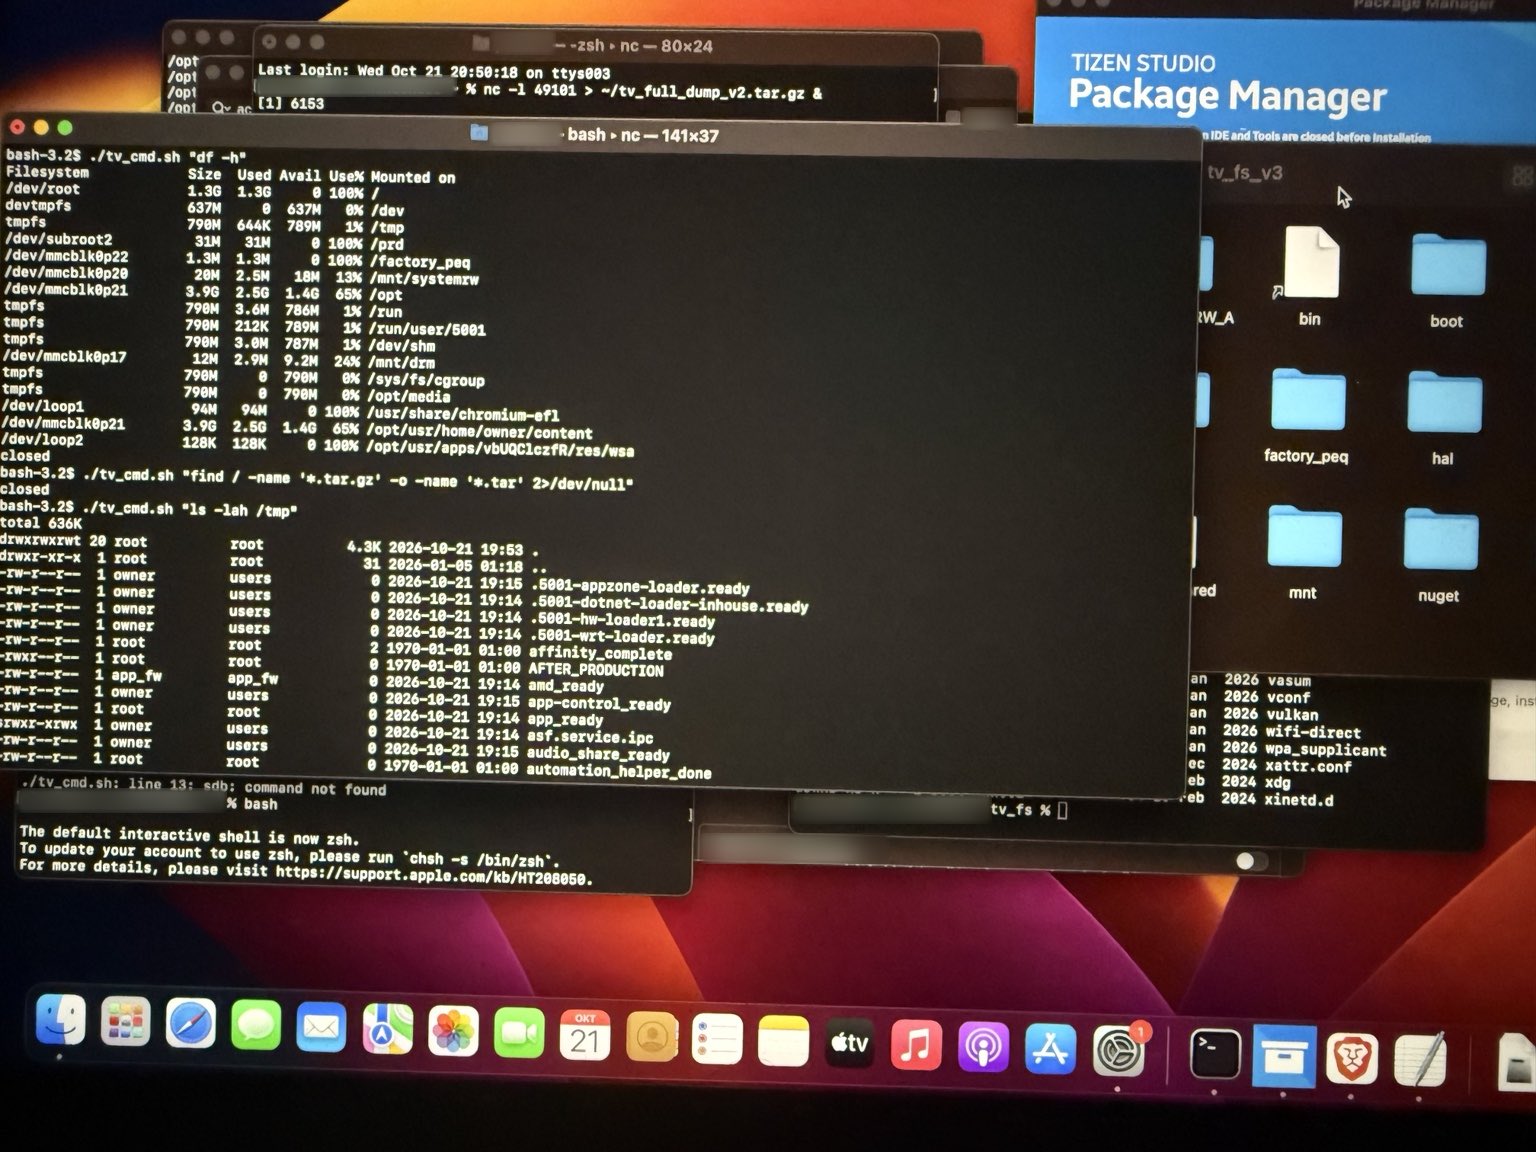

Но наличие соответствующих компонентов ещё не доказывает, что устройство непрерывно записывает комнату и отправляет записи рекламщикам. В отдельной проверке другой специалист зафиксировал кратковременное включение микрофона, после которого тот несколько часов оставался неактивным. Этот опыт тоже не даёт окончательного ответа для всех устройств и настроек.

У истории есть продолжение: log4j сообщил о блокировке своего аккаунта OpenAI за некие неправомерные действия. По его версии, инструменты он использовал для анализа собственного телевизора. Независимого подтверждения причин блокировки нет.

RSS: Новости на портале Anti-Malware.ru