


ChatGPT перестал открываться у россиян: соединение рвётся ещё до серверов

ChatGPT перестал открываться у россиян: соединение рвётся ещё до серверов

ChatGPT перестал открываться у россиян: соединение рвётся ещё до серверов

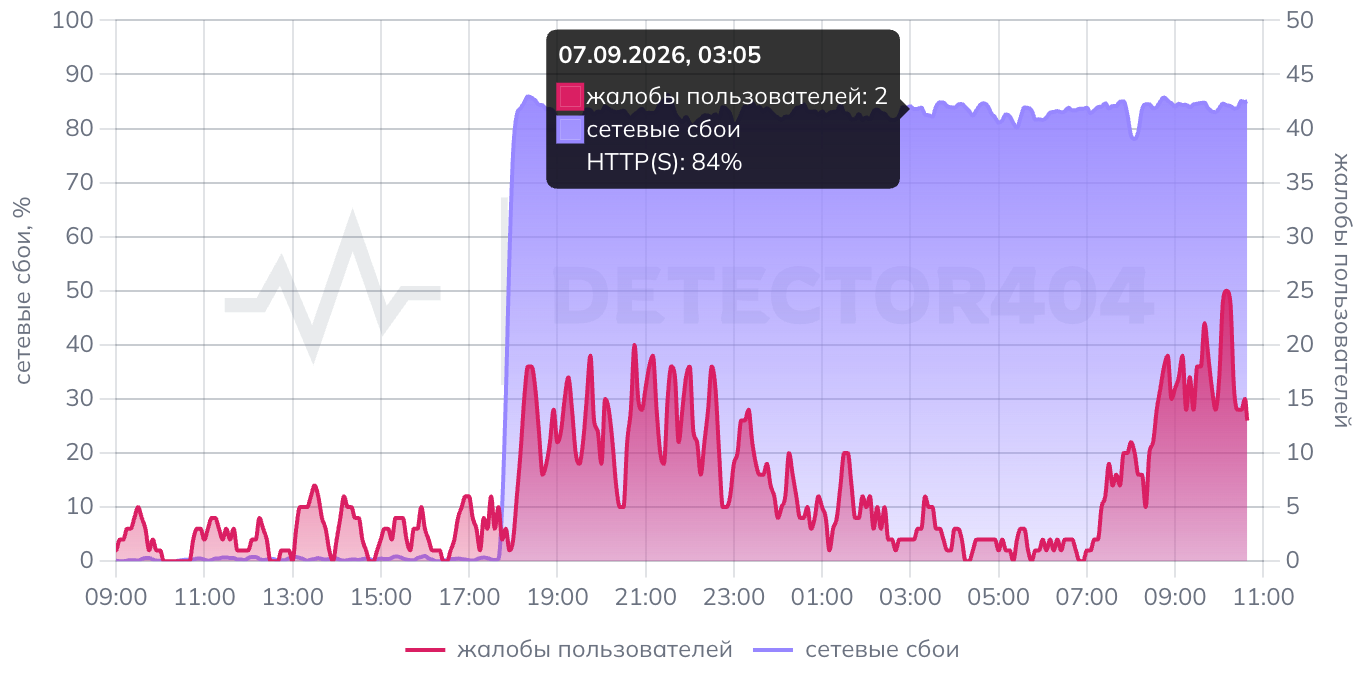
С 6 сентября пользователи из разных регионов России столкнулись с проблемами при открытии ChatGPT. По данным сервиса detector404, сбои затронули сети нескольких провайдеров, а жалобы поступают из десятков городов. Характер неполадки изменился.

Раньше соединение доходило до серверов OpenAI, после чего компания определяла российский IP-адрес и отвечала кодом 403: сервис недоступен в регионе.

Теперь chatgpt.com в ряде сетей не успевает даже поздороваться с OpenAI — подключение обрывается на этапе TLS-рукопожатия.


Из-за фильтрации основного домена перестаёт загружаться не только сайт, но и приложение ChatGPT, использующее тот же адрес. Браузеры могут показывать ошибки PR_CONNECT_RESET_ERROR, ERR_CONNECTION_RESET или ERR_TIMED_OUT. Обычная смена DNS здесь не спасает: имя сайта передаётся в начале TLS-соединения и может быть видно сетевому оборудованию.

При этом официальная страница состояния OpenAI сообщает, что все системы работают штатно и глобального инцидента нет. Роскомнадзор или другие ведомства на момент публикации официально о блокировке ChatGPT не объявляли, поэтому говорить о подтверждённом ограничении со стороны государства пока нельзя.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru