


Криптоинвестор потерял $2,1 млн после перехода по ссылке из ChatGPT

Криптоинвестор потерял $2,1 млн после перехода по ссылке из ChatGPT

Криптоинвестор потерял $2,1 млн после перехода по ссылке из ChatGPT

Пользователь из России лишился около 1,9 млн токенов FXRP стоимостью примерно $2,1 млн, перейдя на фишинговый сайт из ответа ChatGPT. Об инциденте сообщил блокчейн-исследователь под псевдонимом VAL.

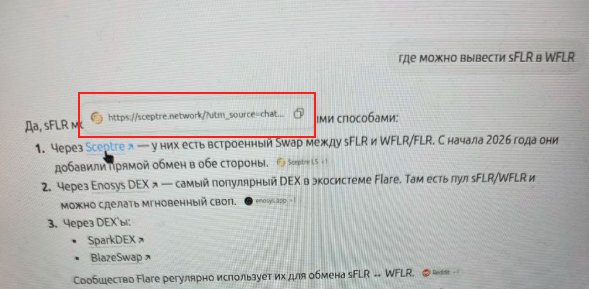
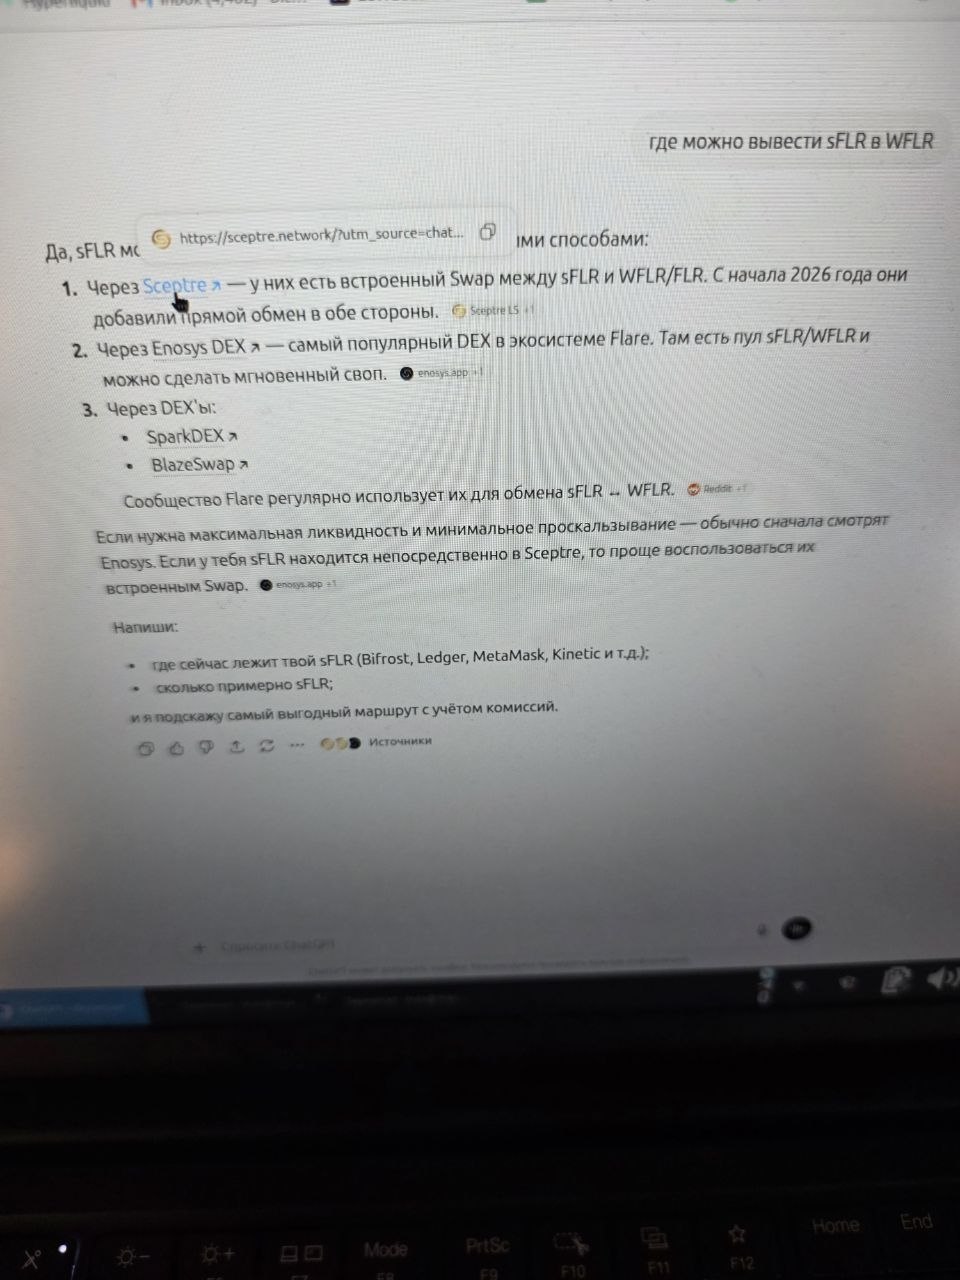
По его версии, 12 июня инвестор Alex спросил у чат-бота, где обменять токены sFLR на WFLR в сети Flare. Среди предложенных вариантов оказалась ссылка на поддельную копию сервиса Sceptre.

Пользователь принял ресурс за настоящий, подключил криптокошелёк и подтвердил unlimited approve — неограниченное разрешение распоряжаться токенами.

Через несколько секунд злоумышленник вызвал функцию transferFrom и вывел около 1,9 млн FXRP. На момент кражи активы составляли примерно 1,3% общего выпуска токена и оценивались в 180 млн рублей.


По данным VAL, связанная мошенническая инфраструктура могла похитить более $2,2 млн. Часть добычи обменяли на DAI и Ethereum, после чего 50 ETH отправили в миксер Tornado Cash для запутывания следов.


Позже исследователь повторил похожие запросы к ChatGPT на разных языках, но получить ту же ссылку больше не смог. Независимого подтверждения того, почему фишинговый адрес оказался в ответе модели, в приведённых данных нет.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru