


Windows 11 проверит ваш возраст сама и расскажет его приложениям

Windows 11 проверит ваш возраст сама и расскажет его приложениям

Windows 11 проверит ваш возраст сама и расскажет его приложениям

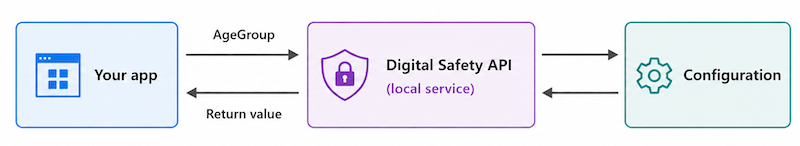
Microsoft решила превратить проверку возраста из надоедливой анкеты в системную функцию Windows 11. Новые API позволят зарегистрированным приложениям узнавать возрастную категорию пользователя и получать статус её подтверждения, но без доступа к точной дате рождения.

Система разделит владельцев компьютеров на пять групп: до 10 лет, 10-12, 13-15, 16-17 и 18+.

Отдельный сигнал покажет, подтверждены ли эти сведения независимым провайдером идентификации, не прошли проверку или пользователь вообще отказался участвовать.

Получить данные сможет не каждая программа, случайно поселившаяся на компьютере. Microsoft намерена проверять личность запрашивающего приложения, а разработчику придётся зарегистрироваться на платформе Digital Safety.

Возрастные сигналы предлагается использовать для ограничения взрослого контента, управления покупками, социальных функций и родительского контроля.


Зачем всё это? Сейчас каждому сервису приходится самостоятельно выяснять, взрослый ли перед ним человек: просить дату рождения, банковскую карту, документ или хотя бы поставить честнейшую галочку «Мне есть 18». Microsoft хочет оставить конфиденциальные сведения у системного посредника, а приложениям выдавать лишь необходимый минимум.

Правда, полностью закрытым вопрос пока не выглядит. Компания не объяснила, какими именно способами будет определять и подтверждать возраст владельца учётной записи. Кроме того, решение о блокировке контента всё равно останется за разработчиками приложений.

API уже появились в предварительной документации для Windows 11 24H2, но пока не работают: запросы возвращают неопределённый возраст и статус недоступности. Запустить функцию Microsoft планирует в одном из обновлений до конца 2026 года.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru