


Windows 11 проверит ваш возраст сама и расскажет его приложениям

Windows 11 проверит ваш возраст сама и расскажет его приложениям

Windows 11 проверит ваш возраст сама и расскажет его приложениям

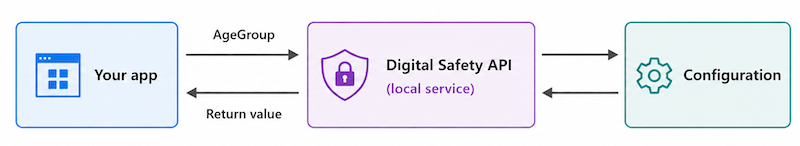
Microsoft решила превратить проверку возраста из надоедливой анкеты в системную функцию Windows 11. Новые API позволят зарегистрированным приложениям узнавать возрастную категорию пользователя и получать статус её подтверждения, но без доступа к точной дате рождения.

Система разделит владельцев компьютеров на пять групп: до 10 лет, 10-12, 13-15, 16-17 и 18+.

Отдельный сигнал покажет, подтверждены ли эти сведения независимым провайдером идентификации, не прошли проверку или пользователь вообще отказался участвовать.

Получить данные сможет не каждая программа, случайно поселившаяся на компьютере. Microsoft намерена проверять личность запрашивающего приложения, а разработчику придётся зарегистрироваться на платформе Digital Safety.

Возрастные сигналы предлагается использовать для ограничения взрослого контента, управления покупками, социальных функций и родительского контроля.


Зачем всё это? Сейчас каждому сервису приходится самостоятельно выяснять, взрослый ли перед ним человек: просить дату рождения, банковскую карту, документ или хотя бы поставить честнейшую галочку «Мне есть 18». Microsoft хочет оставить конфиденциальные сведения у системного посредника, а приложениям выдавать лишь необходимый минимум.

Правда, полностью закрытым вопрос пока не выглядит. Компания не объяснила, какими именно способами будет определять и подтверждать возраст владельца учётной записи. Кроме того, решение о блокировке контента всё равно останется за разработчиками приложений.

API уже появились в предварительной документации для Windows 11 24H2, но пока не работают: запросы возвращают неопределённый возраст и статус недоступности. Запустить функцию Microsoft планирует в одном из обновлений до конца 2026 года.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru