


Уязвимость в плагине WordPress поставила под угрозу более 5 млн сайтов

Уязвимость в плагине WordPress поставила под угрозу более 5 млн сайтов

Уязвимость в плагине WordPress поставила под угрозу более 5 млн сайтов

В плагине All-in-One WP Migration and Backup обнаружили возможность SQL-инъекции, которая может привести к удалённому выполнению кода и полному захвату сайта. Под угрозой оказались все версии до 7.109 включительно. Уязвимость CVE-2026-19949 получила 8,8 балла из 10 по шкале CVSS.

Плагин установлен более чем на 5 млн сайтов и используется для резервного копирования, переноса и восстановления WordPress вместе с базой данных, темами, файлами и расширениями.

Атака работает не мгновенно. Злоумышленник без аутентификации отправляет специально подготовленные данные через механизм trackback WordPress. Они сохраняются в базе и спокойно ждут своего часа.

Полезная нагрузка срабатывает, когда администратор экспортирует, а затем импортирует сайт. Во время восстановления плагин неправильно обрабатывает обратные слеши и кавычки, превращая сохранённые данные в исполняемый SQL-запрос.


С его помощью атакующий может вытащить секретный ключ ai1wm_secret_key и опубликовать его в доступном комментарии. Затем ключ используется для импорта вредоносного архива .wpress с исполняемым кодом. Итог — удалённое выполнение команд и возможность полностью прибрать сайт к рукам.

Необходимость дождаться действий администратора немного снижает срочность угрозы. Но экспорт и восстановление — основное предназначение плагина, поэтому рассчитывать, что опасная кнопка никогда не будет нажата, довольно смело.

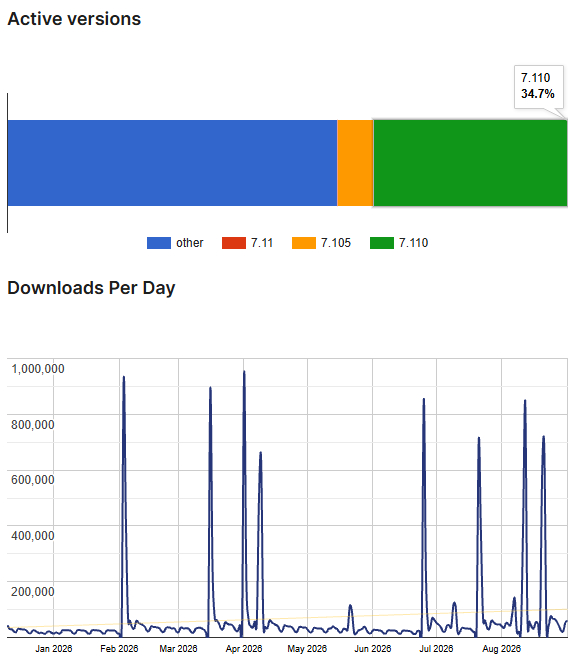
Исследователь Джек Тейлор сообщил об ошибке через Wordfence в середине августа. Разработчик ServMask выпустил исправленную версию 7.110 уже 20 августа. Wordfence рекомендует обновиться немедленно.

По имеющимся оценкам, патч установили лишь около 35% пользователей. Примерно 3,25 млн сайтов всё ещё остаются уязвимыми.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru