


Уязвимость в плагине WordPress поставила под угрозу более 5 млн сайтов

Уязвимость в плагине WordPress поставила под угрозу более 5 млн сайтов

Уязвимость в плагине WordPress поставила под угрозу более 5 млн сайтов

В плагине All-in-One WP Migration and Backup обнаружили возможность SQL-инъекции, которая может привести к удалённому выполнению кода и полному захвату сайта. Под угрозой оказались все версии до 7.109 включительно. Уязвимость CVE-2026-19949 получила 8,8 балла из 10 по шкале CVSS.

Плагин установлен более чем на 5 млн сайтов и используется для резервного копирования, переноса и восстановления WordPress вместе с базой данных, темами, файлами и расширениями.

Атака работает не мгновенно. Злоумышленник без аутентификации отправляет специально подготовленные данные через механизм trackback WordPress. Они сохраняются в базе и спокойно ждут своего часа.

Полезная нагрузка срабатывает, когда администратор экспортирует, а затем импортирует сайт. Во время восстановления плагин неправильно обрабатывает обратные слеши и кавычки, превращая сохранённые данные в исполняемый SQL-запрос.


С его помощью атакующий может вытащить секретный ключ ai1wm_secret_key и опубликовать его в доступном комментарии. Затем ключ используется для импорта вредоносного архива .wpress с исполняемым кодом. Итог — удалённое выполнение команд и возможность полностью прибрать сайт к рукам.

Необходимость дождаться действий администратора немного снижает срочность угрозы. Но экспорт и восстановление — основное предназначение плагина, поэтому рассчитывать, что опасная кнопка никогда не будет нажата, довольно смело.

Исследователь Джек Тейлор сообщил об ошибке через Wordfence в середине августа. Разработчик ServMask выпустил исправленную версию 7.110 уже 20 августа. Wordfence рекомендует обновиться немедленно.

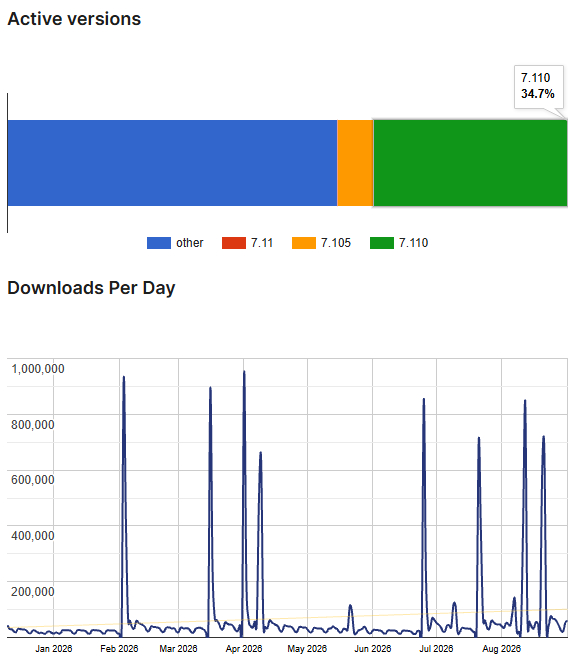
По имеющимся оценкам, патч установили лишь около 35% пользователей. Примерно 3,25 млн сайтов всё ещё остаются уязвимыми.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru