


Уязвимость в плагине WordPress поставила под угрозу более 5 млн сайтов

Уязвимость в плагине WordPress поставила под угрозу более 5 млн сайтов

Уязвимость в плагине WordPress поставила под угрозу более 5 млн сайтов

В плагине All-in-One WP Migration and Backup обнаружили возможность SQL-инъекции, которая может привести к удалённому выполнению кода и полному захвату сайта. Под угрозой оказались все версии до 7.109 включительно. Уязвимость CVE-2026-19949 получила 8,8 балла из 10 по шкале CVSS.

Плагин установлен более чем на 5 млн сайтов и используется для резервного копирования, переноса и восстановления WordPress вместе с базой данных, темами, файлами и расширениями.

Атака работает не мгновенно. Злоумышленник без аутентификации отправляет специально подготовленные данные через механизм trackback WordPress. Они сохраняются в базе и спокойно ждут своего часа.

Полезная нагрузка срабатывает, когда администратор экспортирует, а затем импортирует сайт. Во время восстановления плагин неправильно обрабатывает обратные слеши и кавычки, превращая сохранённые данные в исполняемый SQL-запрос.


С его помощью атакующий может вытащить секретный ключ ai1wm_secret_key и опубликовать его в доступном комментарии. Затем ключ используется для импорта вредоносного архива .wpress с исполняемым кодом. Итог — удалённое выполнение команд и возможность полностью прибрать сайт к рукам.

Необходимость дождаться действий администратора немного снижает срочность угрозы. Но экспорт и восстановление — основное предназначение плагина, поэтому рассчитывать, что опасная кнопка никогда не будет нажата, довольно смело.

Исследователь Джек Тейлор сообщил об ошибке через Wordfence в середине августа. Разработчик ServMask выпустил исправленную версию 7.110 уже 20 августа. Wordfence рекомендует обновиться немедленно.

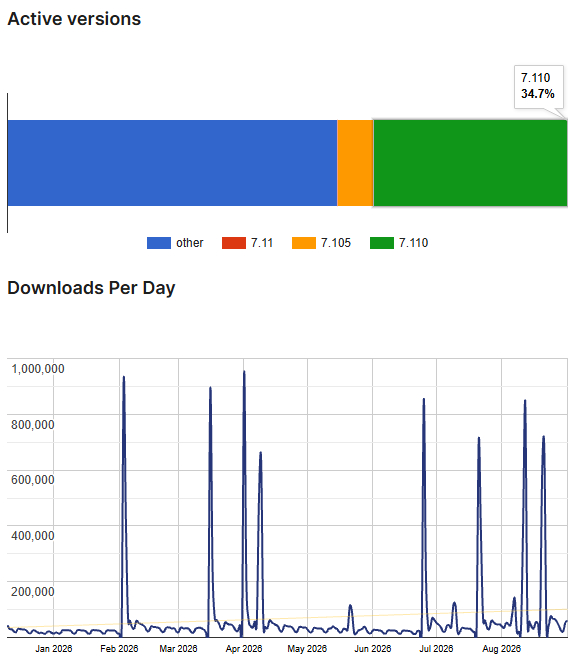
По имеющимся оценкам, патч установили лишь около 35% пользователей. Примерно 3,25 млн сайтов всё ещё остаются уязвимыми.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru