


Теневой регистратор доменов nulltrace лишился зон .ru и .su

Теневой регистратор доменов nulltrace лишился зон .ru и .su

Теневой регистратор доменов nulltrace лишился зон .ru и .su

Компания «Эфшесть/F6» сообщила о блокировке теневого сервиса nulltrace, который позволял анонимно регистрировать домены в российских зонах без подтверждения личности. Через площадку, по данным специалистов, создавали сайты для фишинга, мошенничества и других киберпреступлений.

Расследование началось с фишингового ресурса в зоне .su, атаковавшего клиентов иностранного банка.

После его блокировки аналитики обнаружили, что связанный адрес электронной почты использовался для регистрации целой сети поддельных банковских сайтов.

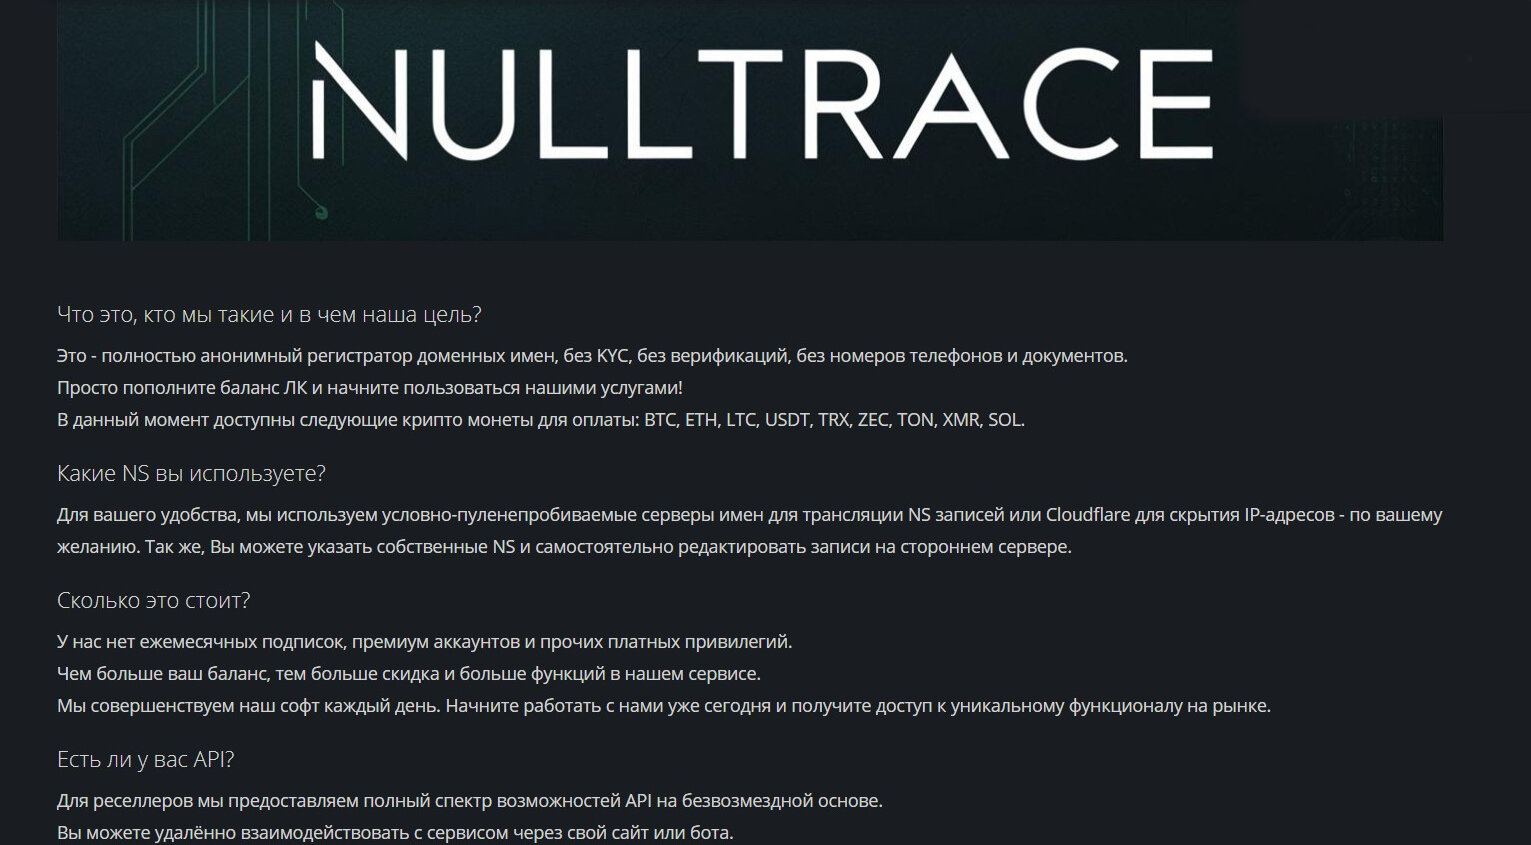
След привёл на закрытый форум и сайт nulltrace[.]su. Там клиентам предлагали получить домен без электронной почты, номера телефона и проверки личности, а расплатиться — криптовалютой. Удобный сервис: никаких документов, никаких вопросов.


25 февраля CERT F6 передал сведения о домене регистратору для проверки. Владелец nulltrace не смог подтвердить регистрационные данные, и 5 марта домен окончательно разделегировали. Вместе с витриной стали недоступны сайты клиентов, зарегистрированные через сервис в зонах .ru и .su.

Хозяин площадки после блокировки переехал в доменную зону .ws, сменил провайдера и продолжил работу. Однако регистрацию адресов в российских зонах из списка услуг убрал, оставив только .com и .info.

По данным F6, в 2025 году на зону .ru приходилось 42,3% фишинговых и 11,4% мошеннических доменов, нацеленных на россиян. Годом ранее доля фишинговых ресурсов достигала 72,9%. Снижение аналитики связывают с ускорением блокировок со стороны регуляторов и CERT.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru