


Яндекс готовит мобильного оператора с ИИ и защитой от мошенников

Яндекс готовит мобильного оператора с ИИ и защитой от мошенников

Яндекс готовит мобильного оператора с ИИ и защитой от мошенников

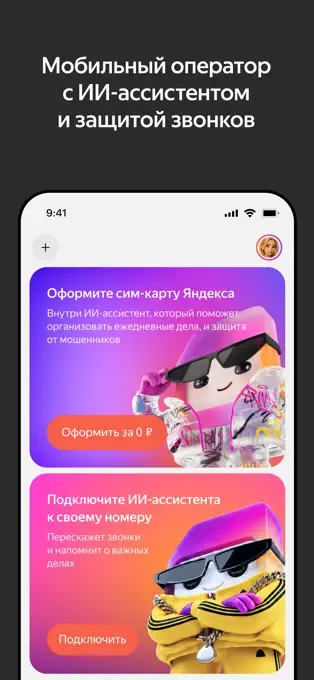
В App Store без лишних анонсов появилось приложение «Яндекс Сим» — будущий мобильный оператор с ИИ-ассистентом и защитой звонков. Приложение уже можно скачать, но пользоваться там пока особенно нечем: заявленные функции недоступны, а разработка, судя по всему, продолжается.

Находку обнаружила редакция Rozetked, при этом сам «Яндекс» сервис пока официально не представлял. Описание в App Store раскрывает планы компании куда охотнее пресс-службы.

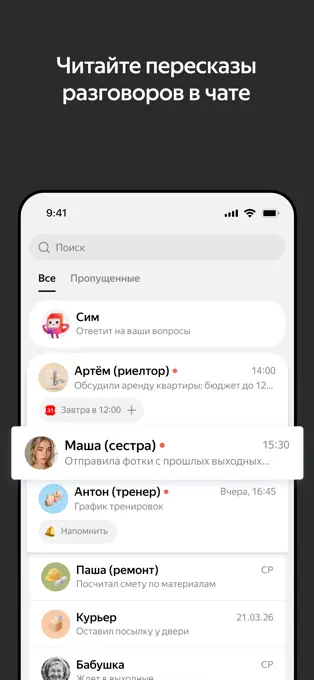
Главной особенностью «Яндекс Сима» должен стать ИИ-ассистент. Он сможет расшифровывать звонки, готовить краткие пересказы, сохранять их в чате и напоминать о достигнутых договорённостях.

Отдельная функция «Умный Сим» будет распознавать мошенников прямо во время разговора и автоматически обрывать подозрительные звонки.


Ассистента планируют разрешить подключать и к номерам других операторов. Получается, менять сим-карту ради части возможностей сервиса, вероятно, не потребуется.

В описании также упоминаются два специализированных тарифа. «Секретный Сим» предназначен для регистрации в «Яндекс ID», на «Госуслугах» и в других сервисах, а «Туристический Сим» — для доступа в интернет за границей.

Стоимость услуг, условия подключения, география работы и дата полноценного запуска пока неизвестны. Неясно и то, на инфраструктуре какого оператора будет работать «Яндекс Сим».

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru