


Wildberries без анонса открыла мессенджер WB Chat для всех

Wildberries без анонса открыла мессенджер WB Chat для всех

Wildberries без анонса открыла мессенджер WB Chat для всех

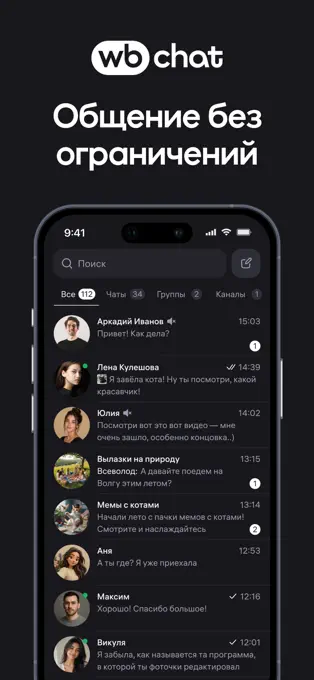
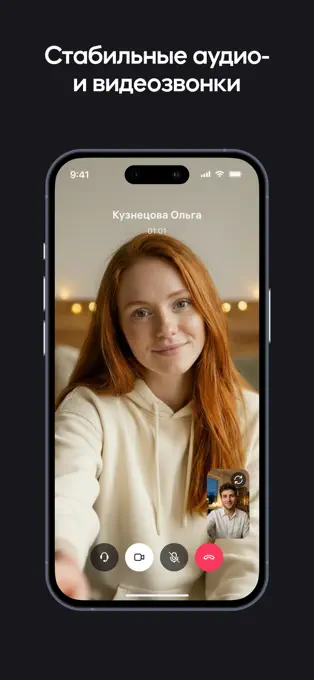
Wildberries без официального анонса открыла доступ к мессенджеру WB Chat. Аутентификация проходит через WB ID. Интерфейс предлагает знакомый набор: личные чаты, группы и каналы, которые можно создавать прямо с главного экрана.

Работающее приложение обнаружило издание «Код Дурова». Сервис уже можно скачать в Google Play, App Store и RuStore, а для любителей не устанавливать лишнее доступна веб-версия.

Диалоги распределены по вкладкам «Все», «Чаты», «Группы» и «Каналы». Также предусмотрены папки, «Избранное», статусы и юзернеймы.

Пользователи могут отправлять фотографии и видео, пересылать сообщения и отвечать на них. Есть и расшифровка голосовых: отдельная кнопка превращает аудиозапись в текст. Наконец-то можно узнать, что человек наговорил за три минуты, не включая его монолог в общественном транспорте.


Навигация построена вокруг плавающей панели с разделами профиля, чатов и настроек. В профиле доступны аватар, имя, статус и выбор уникального имени пользователя.

WB Chat находится на стадии бета-тестирования, поэтому разработчики предупреждают о возможных ошибках. В Google Play приложение собрало более тысячи загрузок и получило рейтинг 2,5 балла на основе 27 отзывов. Издателем указана компания WB FZE, зарегистрированная в свободной экономической зоне Хамрия в эмирате Шарджа.

Ранее Wildberries зарегистрировала десятки доменов, связанных с мессенджером. Глава компании Татьяна Ким рассказывала, что после российского запуска сервис планируют вывести и на зарубежные рынки.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru