


WhatsApp разрешит привязать несколько ключей доступа к одному аккаунту

WhatsApp разрешит привязать несколько ключей доступа к одному аккаунту

WhatsApp разрешит привязать несколько ключей доступа к одному аккаунту

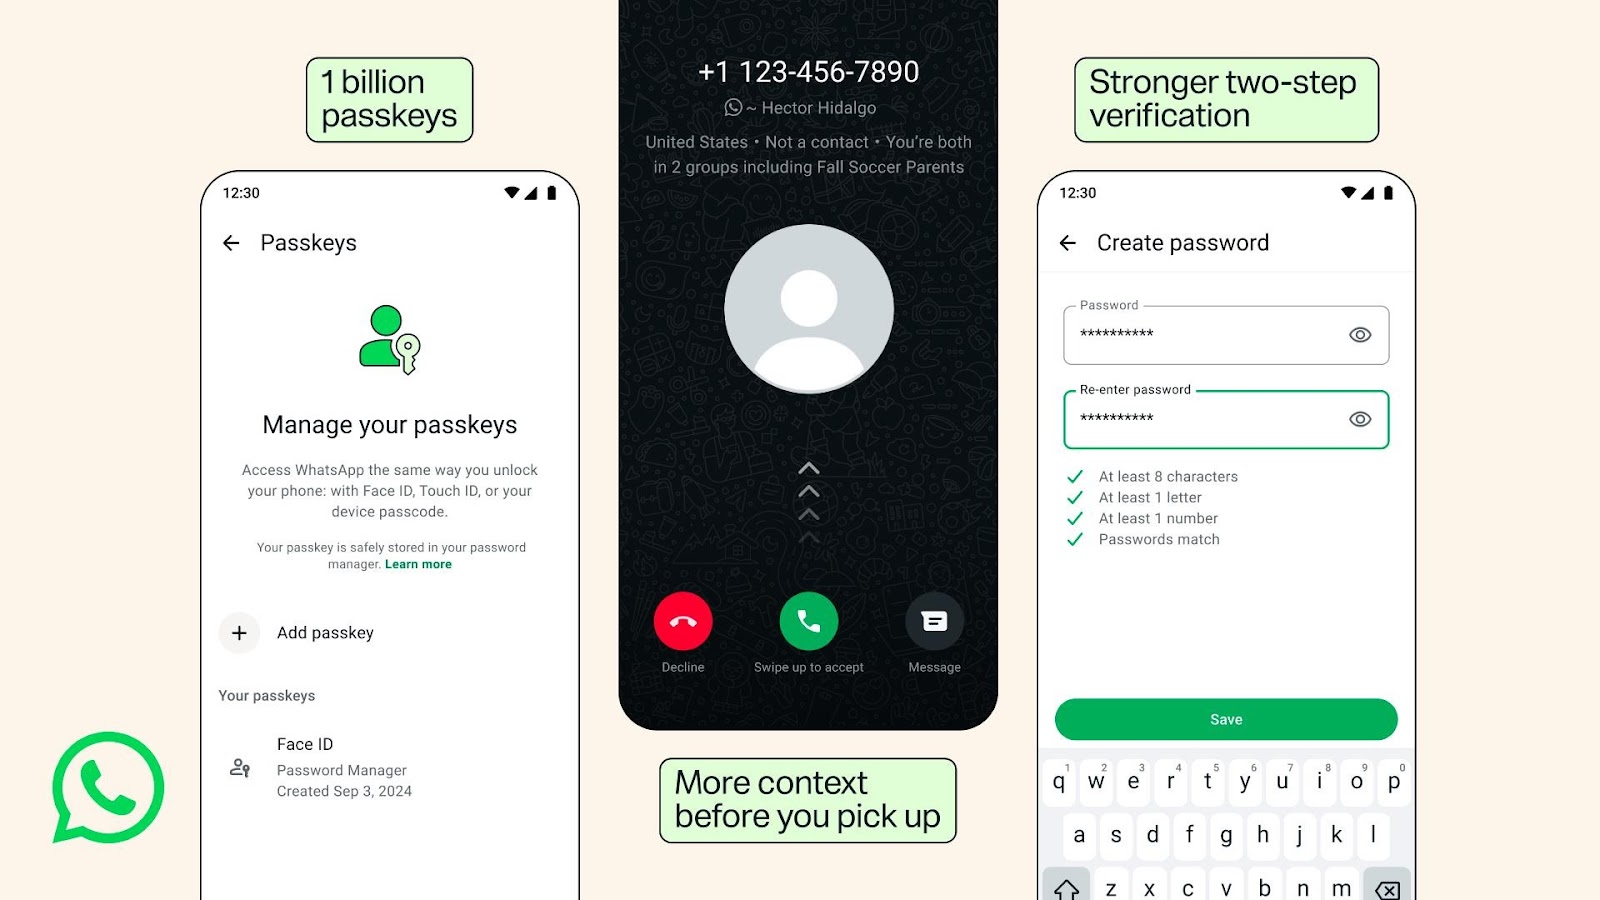
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) прокачивает защиту учётных записей: пользователи смогут привязать к одному аккаунту сразу несколько ключей доступа — например, отдельно для устройств на Android и iOS. Входить в мессенджер можно будет без пароля и СМС-кода, используя биометрию или способ разблокировки устройства.

Ключи доступа считаются устойчивыми к фишингу, поскольку привязаны к конкретному сервису и не требуют передачи секретной комбинации.

По данным Meta, такой способ аутентификации в WhatsApp уже используют более миллиарда человек. На Android функция появилась в октябре 2023 года, а на iOS — в начале 2024-го. Управлять ключами можно через раздел «Настройки» → «Аккаунт» → «Ключи доступа».


Заодно WhatsApp решил похоронить легендарный шестизначный ПИН-код для двухэтапной проверки. Вместо него пользователям предложат полноценный пароль — длинный, с буквами, цифрами и специальными символами. В компании отдельно намекнули: если защитой аккаунта до сих пор служит комбинация «123456», пора перестать испытывать судьбу.

Ещё одно обновление получат владельцы Android-устройств. При звонке с неизвестного номера WhatsApp покажет больше контекста: откуда поступает вызов, сохранён ли собеседник в контактах и есть ли у него общие группы с получателем.

Телефонные мошенники любят торопить жертву, а дополнительная информация даст пользователю хотя бы несколько секунд подумать перед ответом.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru