


WhatsApp разрешит привязать несколько ключей доступа к одному аккаунту

WhatsApp разрешит привязать несколько ключей доступа к одному аккаунту

WhatsApp разрешит привязать несколько ключей доступа к одному аккаунту

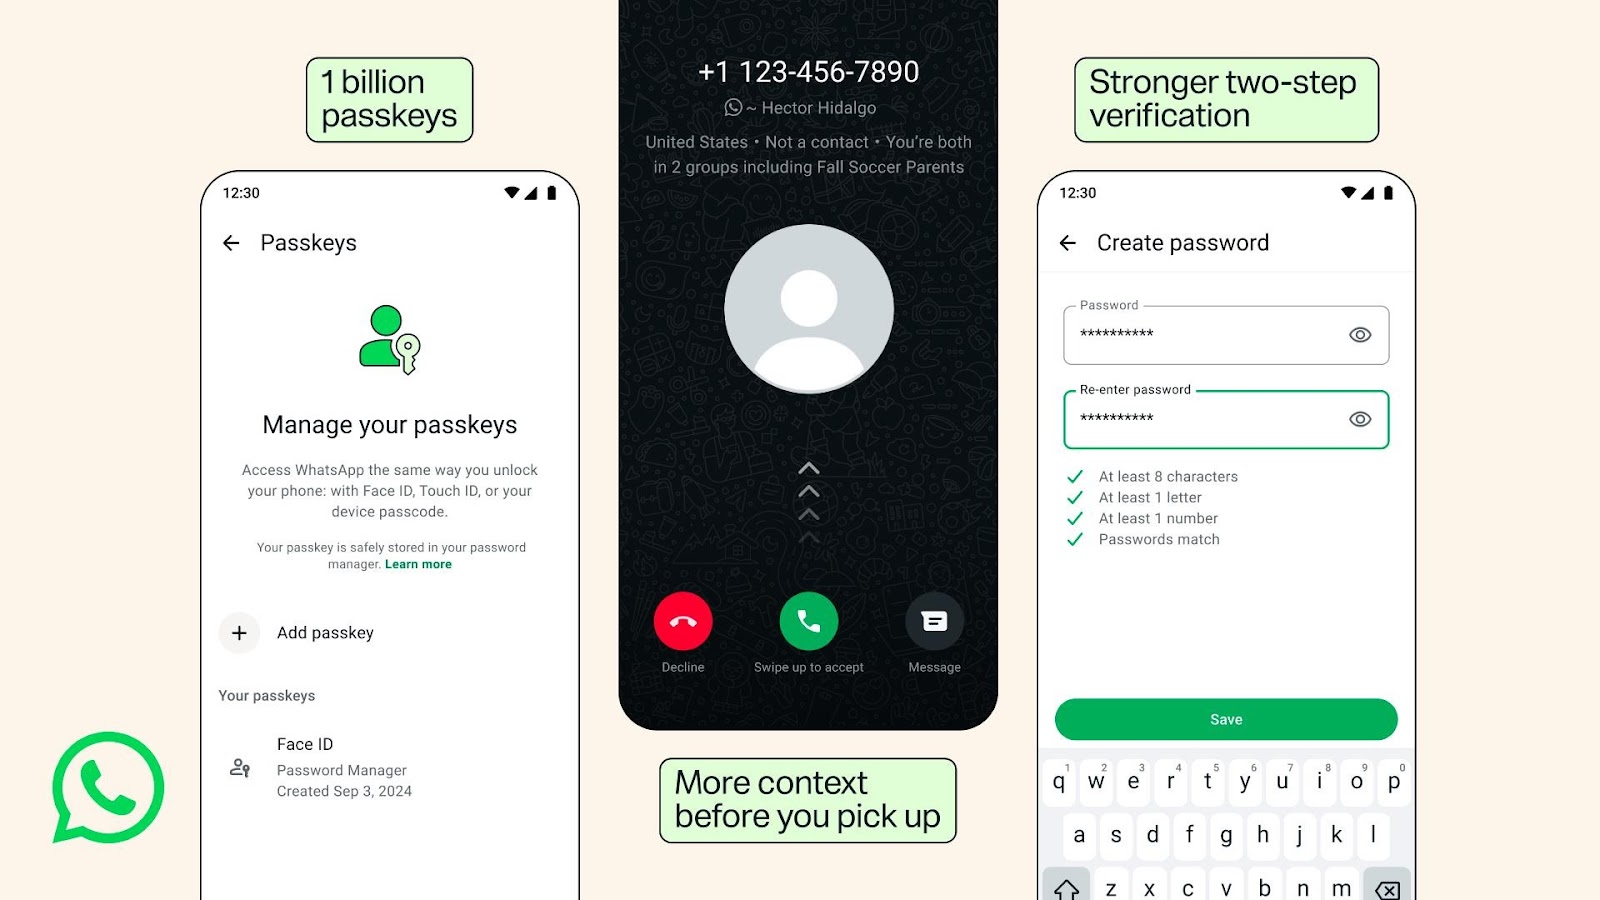
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) прокачивает защиту учётных записей: пользователи смогут привязать к одному аккаунту сразу несколько ключей доступа — например, отдельно для устройств на Android и iOS. Входить в мессенджер можно будет без пароля и СМС-кода, используя биометрию или способ разблокировки устройства.

Ключи доступа считаются устойчивыми к фишингу, поскольку привязаны к конкретному сервису и не требуют передачи секретной комбинации.

По данным Meta, такой способ аутентификации в WhatsApp уже используют более миллиарда человек. На Android функция появилась в октябре 2023 года, а на iOS — в начале 2024-го. Управлять ключами можно через раздел «Настройки» → «Аккаунт» → «Ключи доступа».


Заодно WhatsApp решил похоронить легендарный шестизначный ПИН-код для двухэтапной проверки. Вместо него пользователям предложат полноценный пароль — длинный, с буквами, цифрами и специальными символами. В компании отдельно намекнули: если защитой аккаунта до сих пор служит комбинация «123456», пора перестать испытывать судьбу.

Ещё одно обновление получат владельцы Android-устройств. При звонке с неизвестного номера WhatsApp покажет больше контекста: откуда поступает вызов, сохранён ли собеседник в контактах и есть ли у него общие группы с получателем.

Телефонные мошенники любят торопить жертву, а дополнительная информация даст пользователю хотя бы несколько секунд подумать перед ответом.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru