


Казахстанских инвесторов заманивают на фейковые ИИ-платформы с прибылью

Казахстанских инвесторов заманивают на фейковые ИИ-платформы с прибылью

Казахстанских инвесторов заманивают на фейковые ИИ-платформы с прибылью

Мошенники оседлали хайп вокруг искусственного интеллекта и теперь предлагают зарабатывать с помощью умных торговых платформ. Нейросеть якобы сама анализирует рынок, заключает сделки и приносит гарантированную прибыль. Звучит слишком хорошо? Именно так и задумано.

Аналитики «Эфшесть/F6» обнаружили 64 мошеннических ресурса, работающих по этой схеме.

Большинство рассчитано на русскоязычную аудиторию, однако отдельные сайты нацелены на жителей Казахстана, Польши и Болгарии. Около 80% площадок прикрываются брендами ИТ-компаний, 18% — банков, ещё 2% используют названия социальных сетей.

В одной из кампаний аферисты выдают несуществующую ИИ-платформу за новый продукт казахстанского банка. Для убедительности запускают фейковые новости с известными компаниями и чиновниками, а посетителю предлагают пройти небольшой опрос. Дальше в игру вступает оператор мошеннического кол-центра.


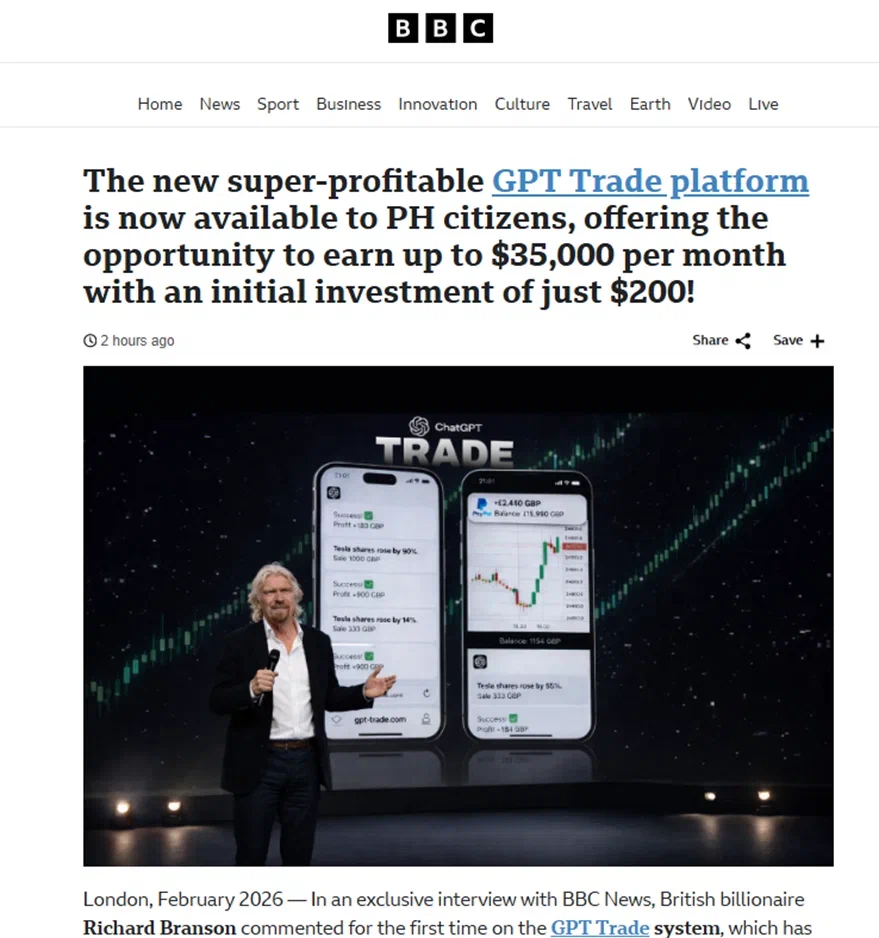
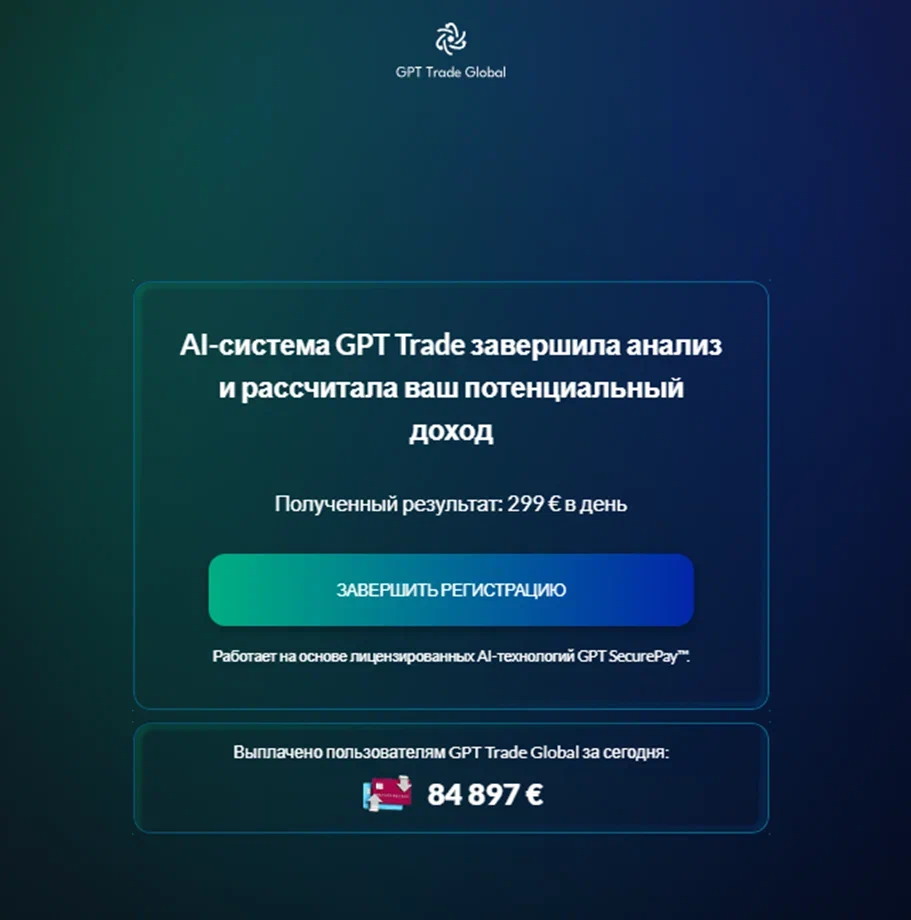
Другой пример — поддельный чат-бот GPT Trade. Он рисует графики успешных сделок и обещает заработок до 299 евро в день. Никакой торговли, разумеется, нет: пользователю нужно оставить номер телефона, после чего его начинают уговаривать внести первый депозит. Если деньги переведены, давление усиливается: мошенники требуют нарастить инвестиции ради ещё большей прибыли.


Продвигают эту красоту через поисковики, поддельные отзывы, липовые обзоры и сайты, замаскированные под СМИ. Причём фальшивые публикации могут попадать в ответы поисковых ИИ-сервисов и придавать легенде дополнительную убедительность. На одном из ресурсов специалисты также обнаружили дипфейк.

По данным F6, 86% найденных площадок приходится непосредственно на инвест-ботов, оставшиеся 14% — на фейковые СМИ, ведущие жертв на мошеннические сайты.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru