


Казахстанских инвесторов заманивают на фейковые ИИ-платформы с прибылью

Казахстанских инвесторов заманивают на фейковые ИИ-платформы с прибылью

Казахстанских инвесторов заманивают на фейковые ИИ-платформы с прибылью

Мошенники оседлали хайп вокруг искусственного интеллекта и теперь предлагают зарабатывать с помощью умных торговых платформ. Нейросеть якобы сама анализирует рынок, заключает сделки и приносит гарантированную прибыль. Звучит слишком хорошо? Именно так и задумано.

Аналитики «Эфшесть/F6» обнаружили 64 мошеннических ресурса, работающих по этой схеме.

Большинство рассчитано на русскоязычную аудиторию, однако отдельные сайты нацелены на жителей Казахстана, Польши и Болгарии. Около 80% площадок прикрываются брендами ИТ-компаний, 18% — банков, ещё 2% используют названия социальных сетей.

В одной из кампаний аферисты выдают несуществующую ИИ-платформу за новый продукт казахстанского банка. Для убедительности запускают фейковые новости с известными компаниями и чиновниками, а посетителю предлагают пройти небольшой опрос. Дальше в игру вступает оператор мошеннического кол-центра.


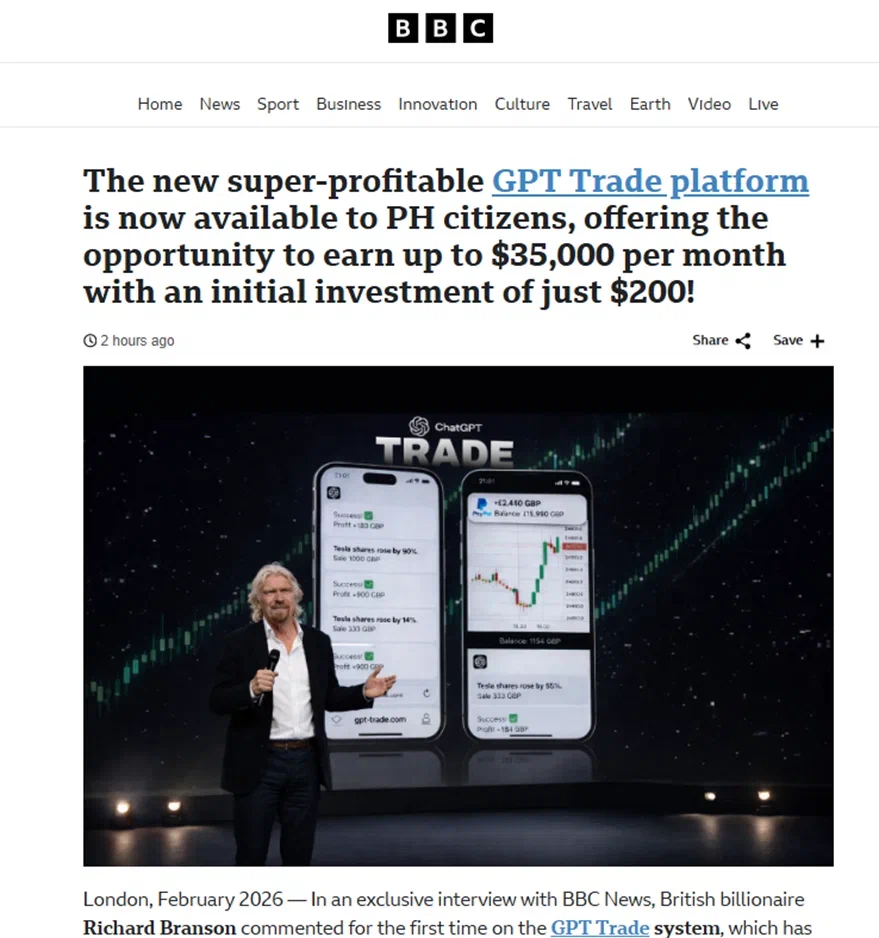
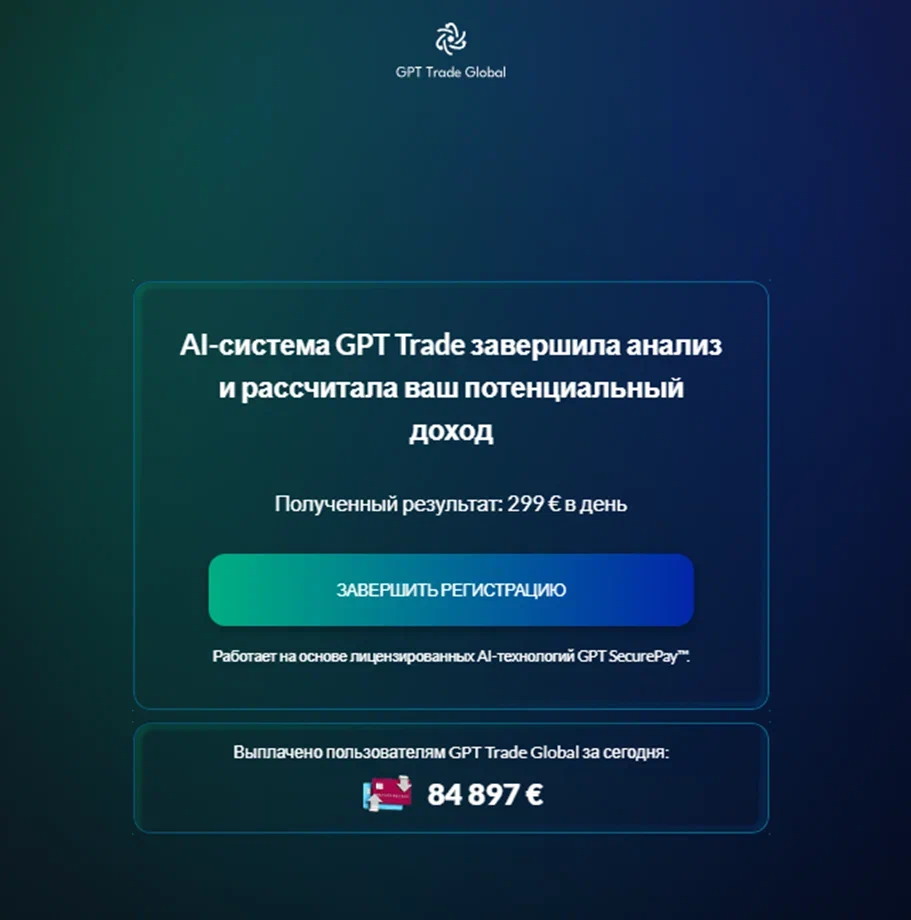
Другой пример — поддельный чат-бот GPT Trade. Он рисует графики успешных сделок и обещает заработок до 299 евро в день. Никакой торговли, разумеется, нет: пользователю нужно оставить номер телефона, после чего его начинают уговаривать внести первый депозит. Если деньги переведены, давление усиливается: мошенники требуют нарастить инвестиции ради ещё большей прибыли.


Продвигают эту красоту через поисковики, поддельные отзывы, липовые обзоры и сайты, замаскированные под СМИ. Причём фальшивые публикации могут попадать в ответы поисковых ИИ-сервисов и придавать легенде дополнительную убедительность. На одном из ресурсов специалисты также обнаружили дипфейк.

По данным F6, 86% найденных площадок приходится непосредственно на инвест-ботов, оставшиеся 14% — на фейковые СМИ, ведущие жертв на мошеннические сайты.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru