


Фальшивая заправка Топливо24 продала россиянам бензин на 3,7 млн рублей

Фальшивая заправка Топливо24 продала россиянам бензин на 3,7 млн рублей

Фальшивая заправка Топливо24 продала россиянам бензин на 3,7 млн рублей

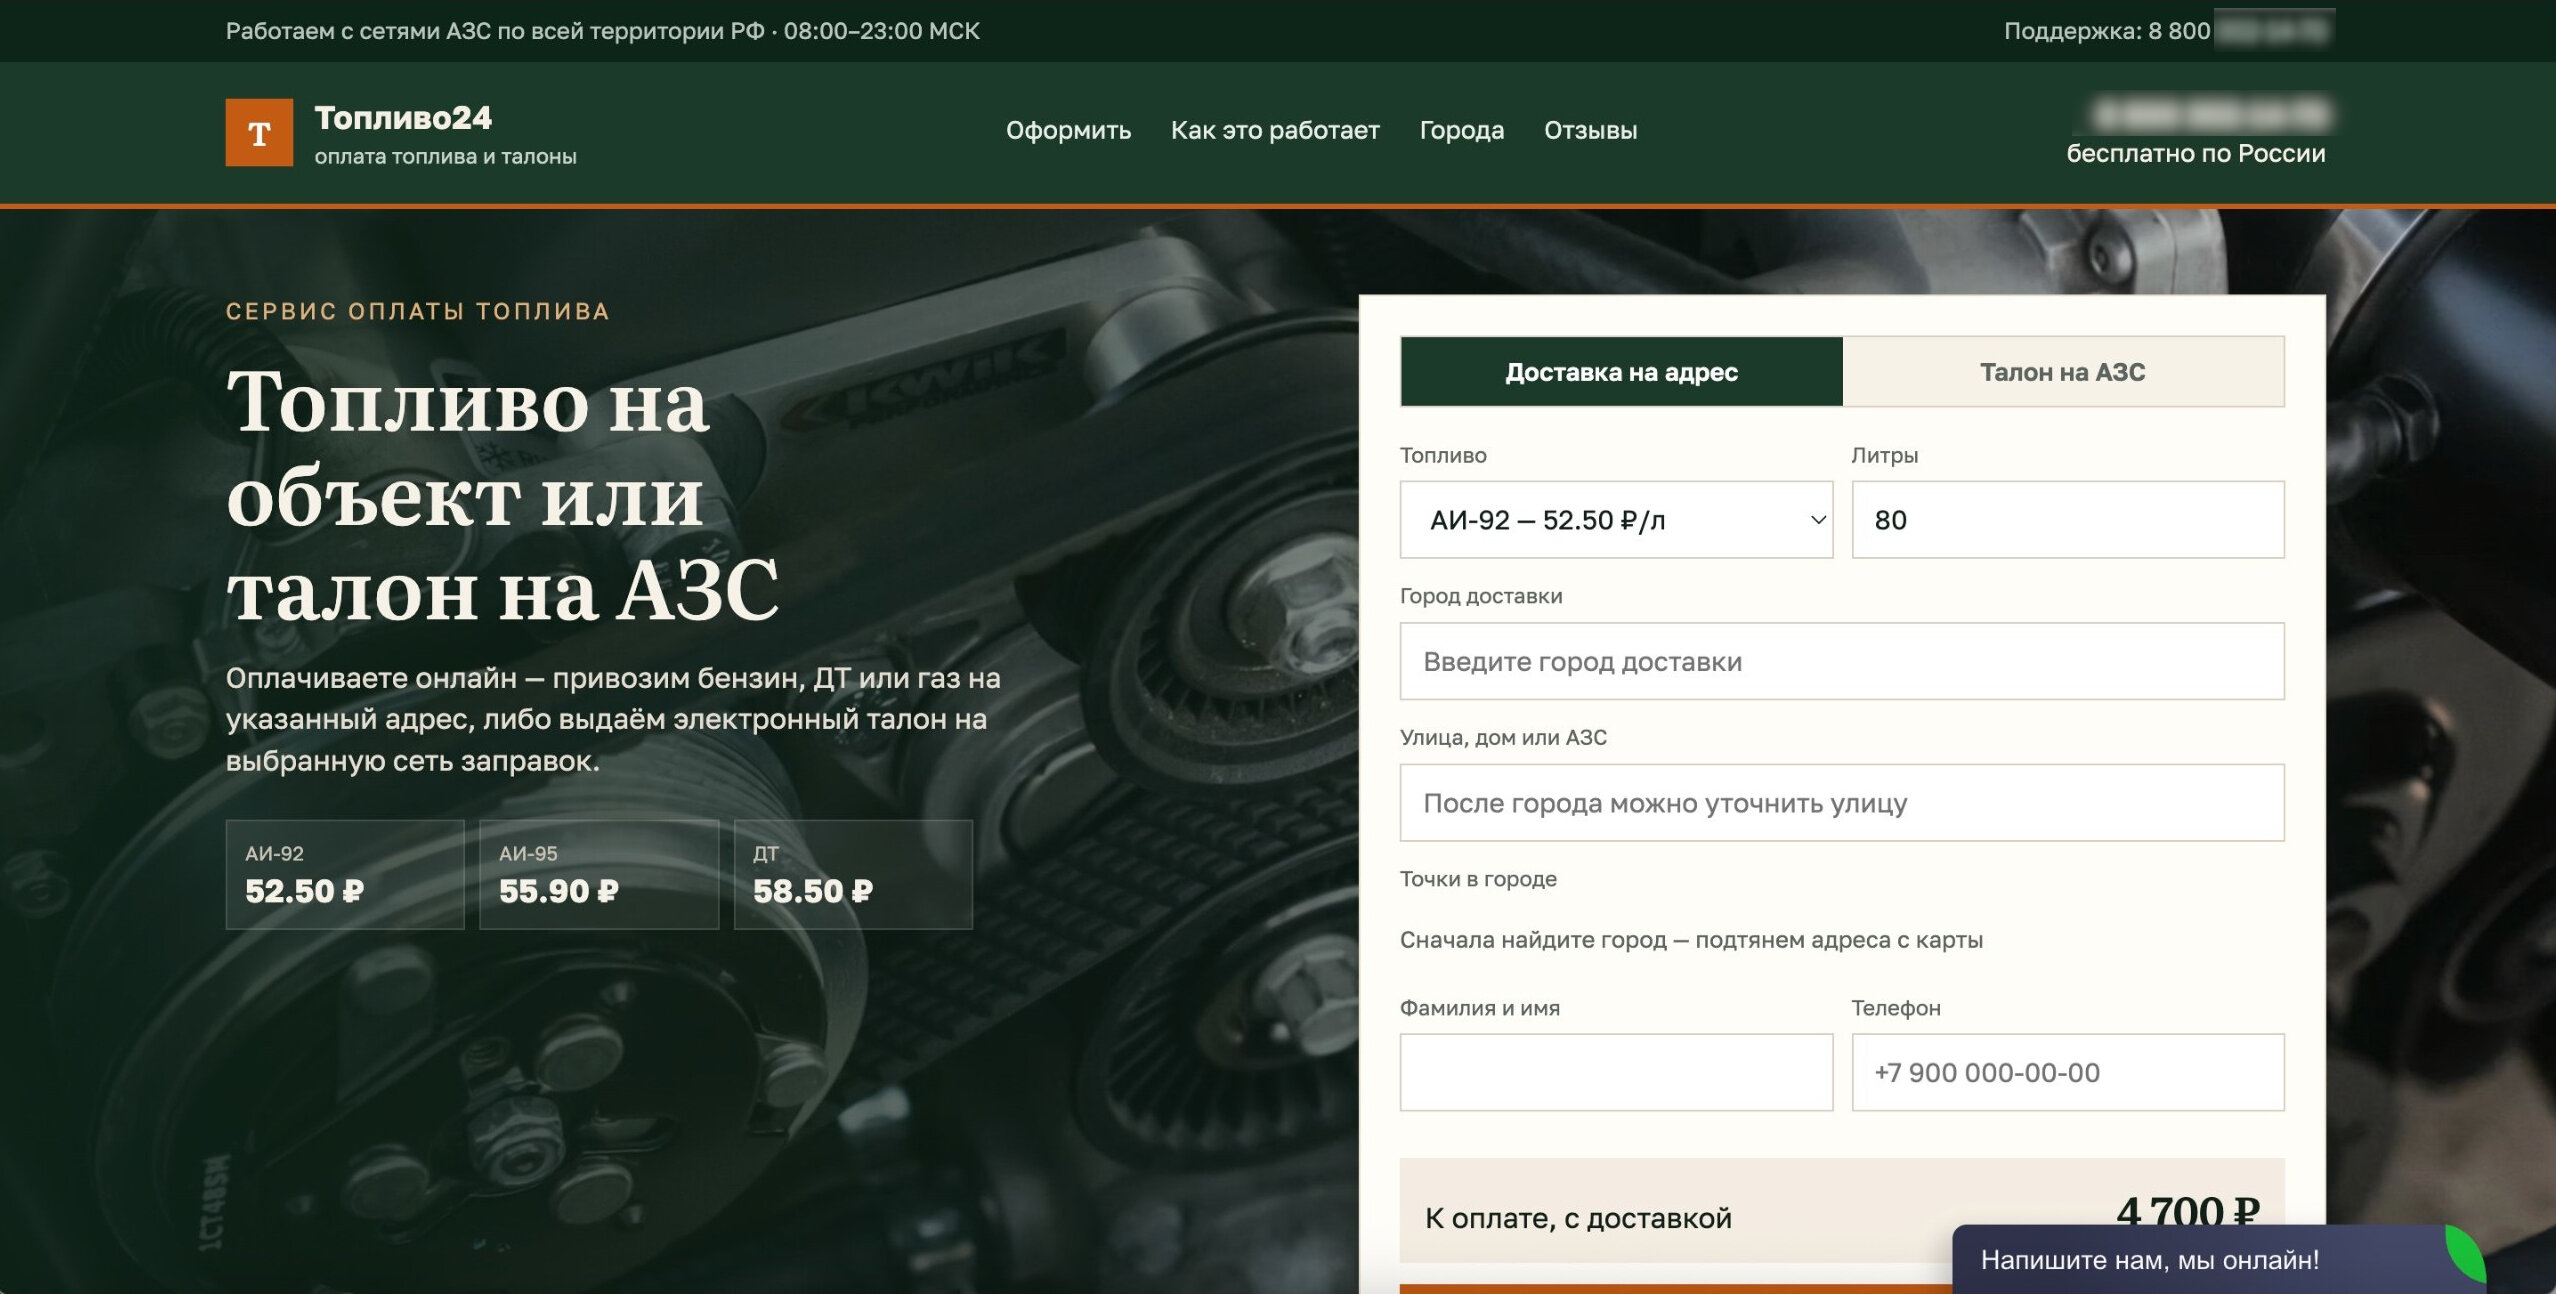
Мошенники запустили поддельный топливный сервис «Топливо24» и за пять дней похитили у автомобилистов более 3,7 млн рублей. Жертв заманивали бензином, газом и соляркой на 20–30% дешевле обычного, обещали доставку или возможность заправиться на любой сетевой АЗС.

Новый сценарий схемы «Мамонт» обнаружили специалисты «Эфшесть/F6». С 15 по 20 августа средняя сумма списания составила 9847 рублей.

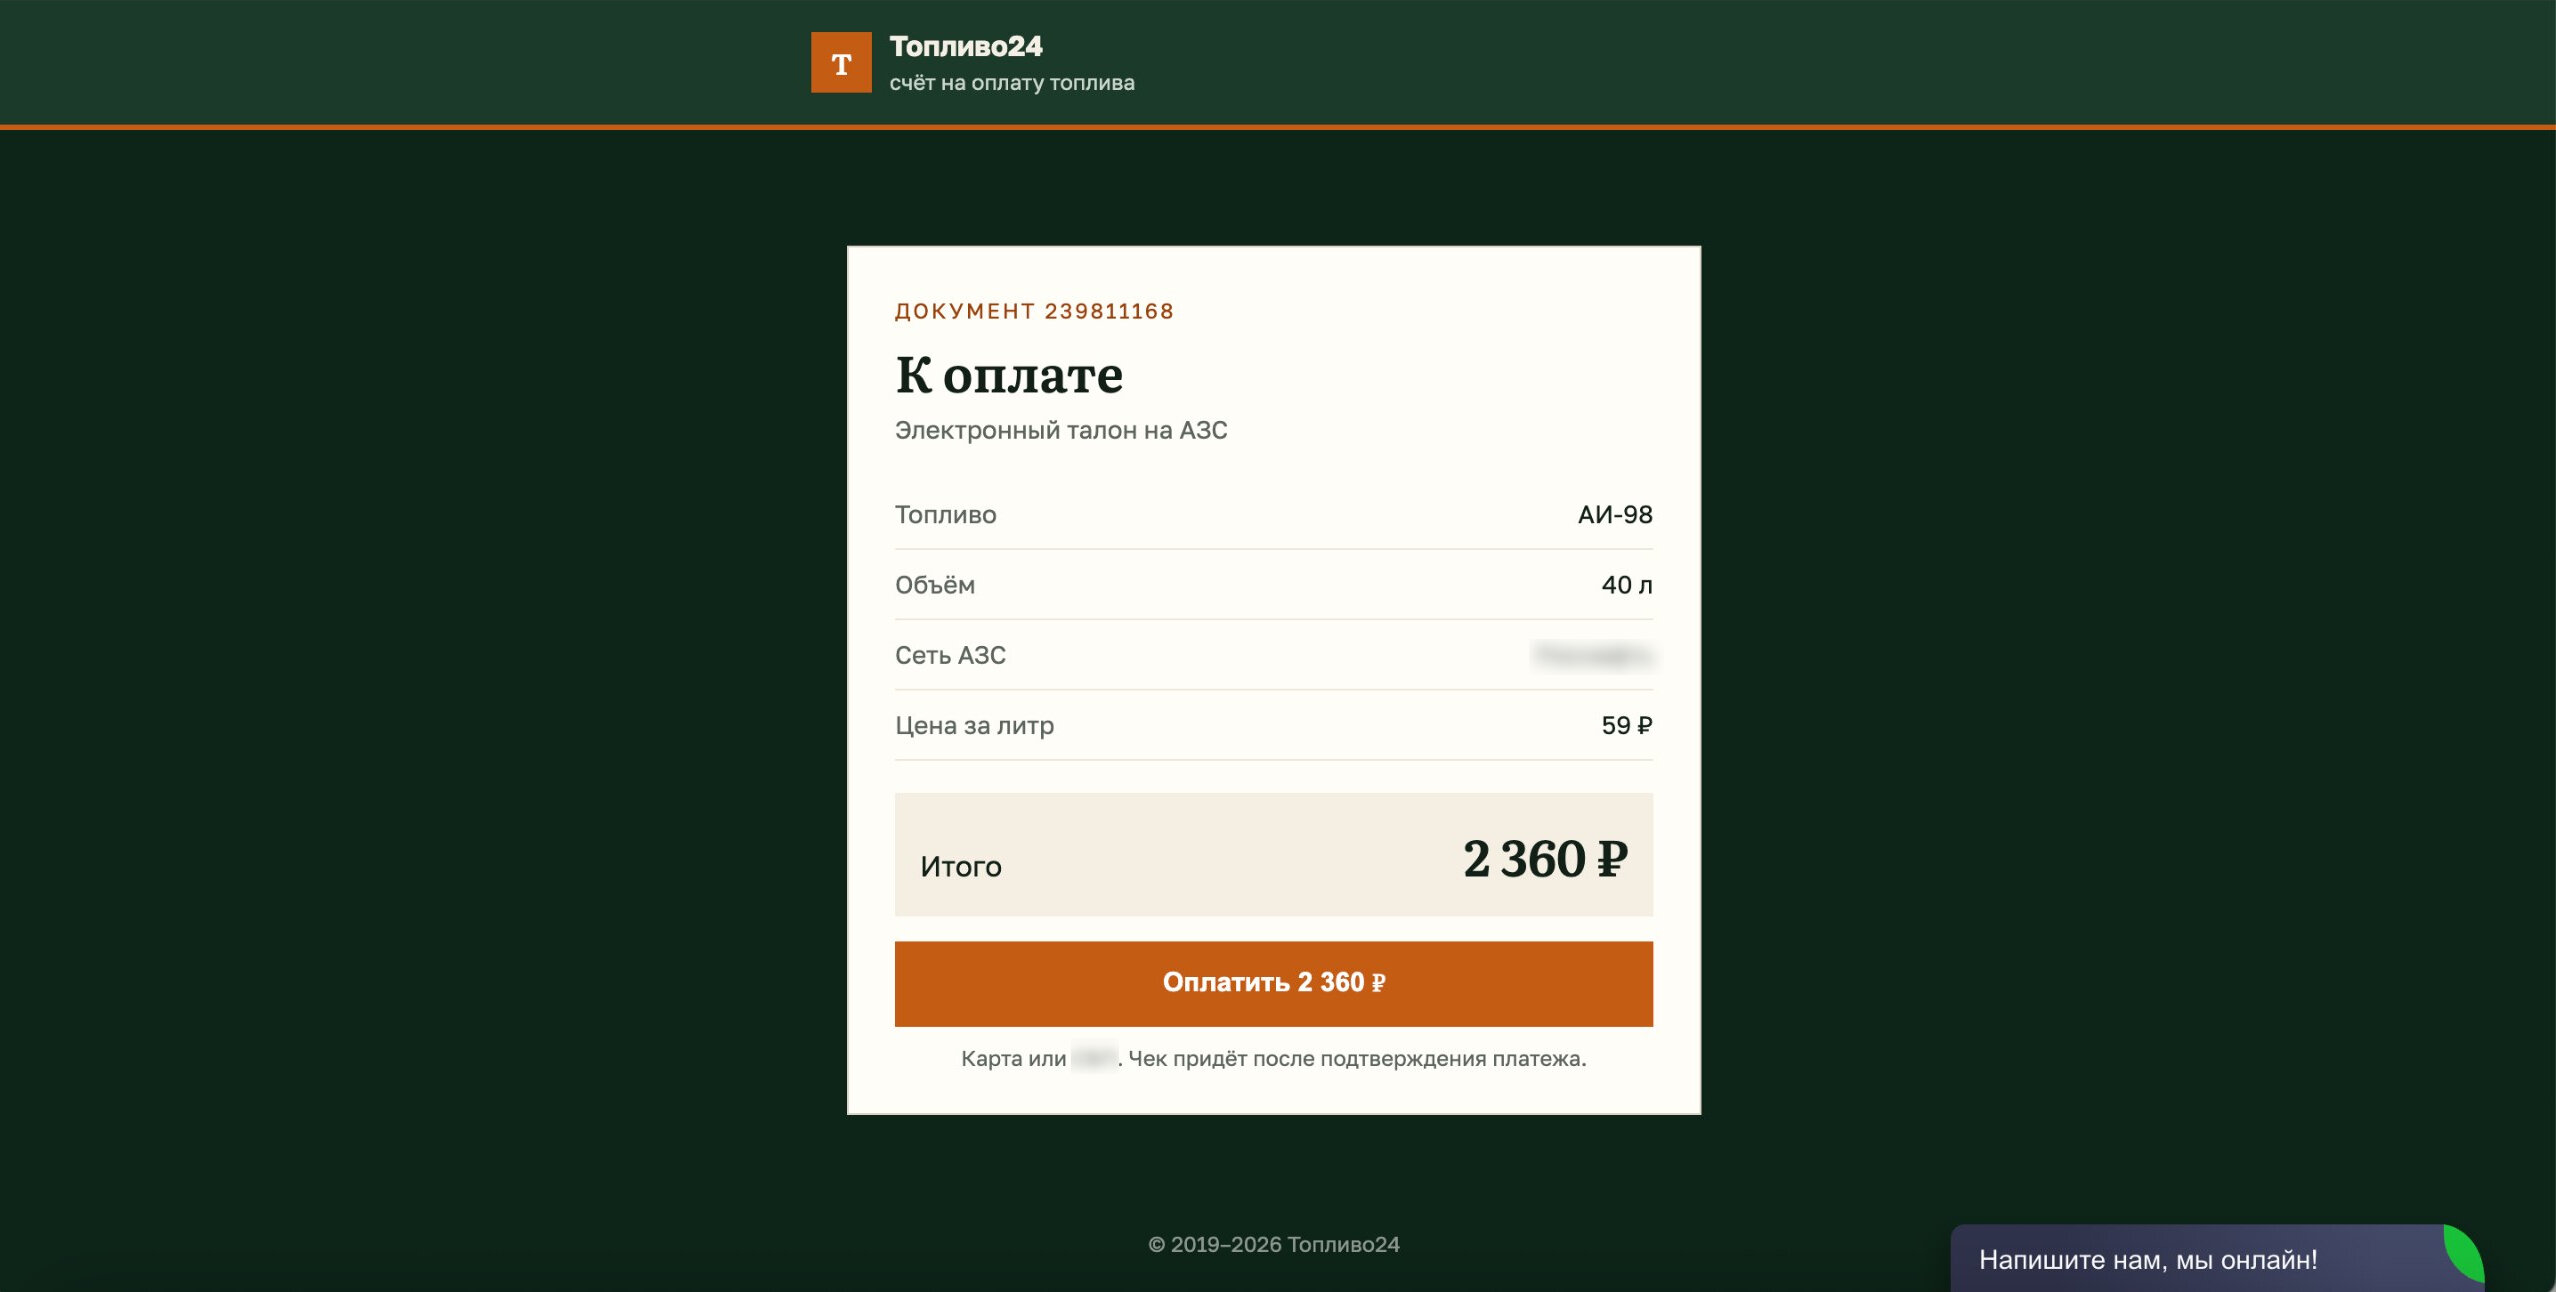
На фальшивых страницах АИ-92 продавали по 52,5 рубля за литр, АИ-95 — по 55,9 рубля, АИ-98 — по 59 рублей, а дизель — по 58,5 рубля.

Злоумышленники распространяют ссылки в автомобильных и топливных чатах, комментариях новостных каналов, социальных сетях и рекламе. Иногда потенциальной жертве сразу выставляют счёт за талон на АЗС или доставку топлива.


После перехода пользователь попадает на фишинговую страницу и вводит данные банковской карты для оплаты несуществующего заказа. Дальше «Топливо24» работает как очень эффективная заправка наоборот: деньги со счёта уходят, а топливо не приезжает.

Один из обнаруженных доменов в зоне .shop зарегистрировали 19 августа. Шаблон сайта позволяет мошенникам самостоятельно менять цены и маскировать страницы под девять федеральных сетей АЗС.


Это уже не первая атака на автомобилистов на фоне дефицита топлива и очередей. Ранее в августе F6 обнаружила десять сайтов с фальшивыми банковскими программами лояльности и бесплатными ваучерами. В июле специалисты раскрыли сеть из более чем 60 поддельных топливных ресурсов, использовавшихся для угона телеграм-аккаунтов.

Главный  маркер обмана — цена заметно ниже рынка вместе с требованием срочно оплатить заказ по присланной ссылке.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru