


Фальшивая заправка Топливо24 продала россиянам бензин на 3,7 млн рублей

Фальшивая заправка Топливо24 продала россиянам бензин на 3,7 млн рублей

Фальшивая заправка Топливо24 продала россиянам бензин на 3,7 млн рублей

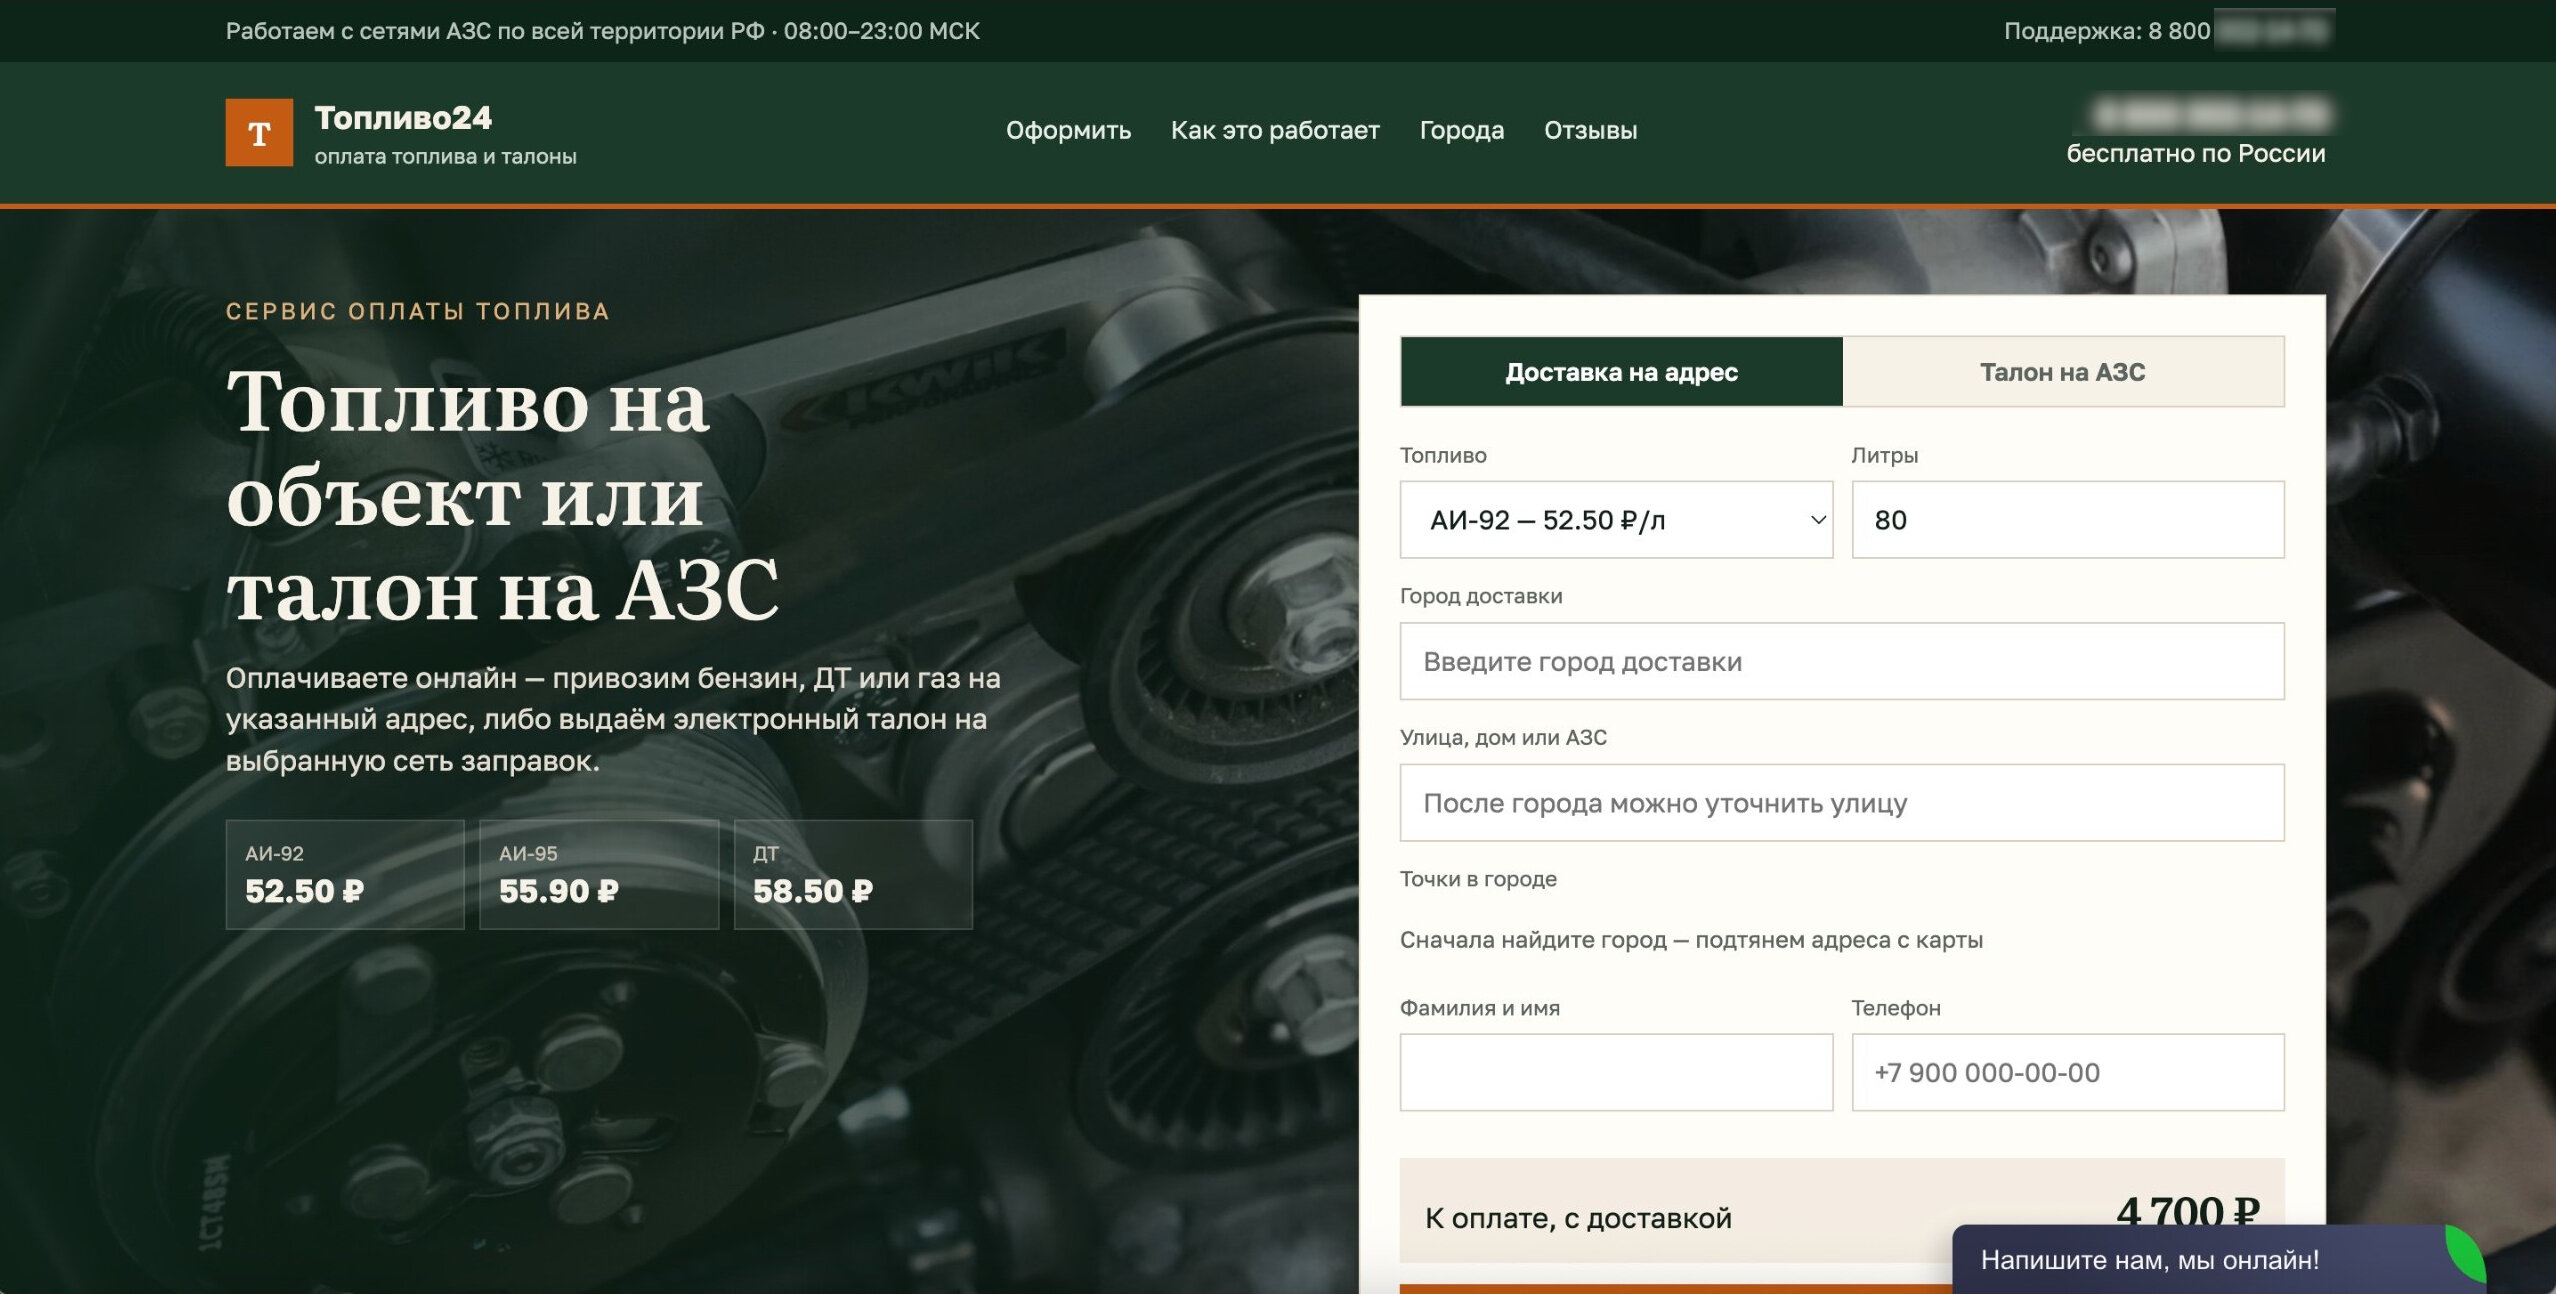
Мошенники запустили поддельный топливный сервис «Топливо24» и за пять дней похитили у автомобилистов более 3,7 млн рублей. Жертв заманивали бензином, газом и соляркой на 20–30% дешевле обычного, обещали доставку или возможность заправиться на любой сетевой АЗС.

Новый сценарий схемы «Мамонт» обнаружили специалисты «Эфшесть/F6». С 15 по 20 августа средняя сумма списания составила 9847 рублей.

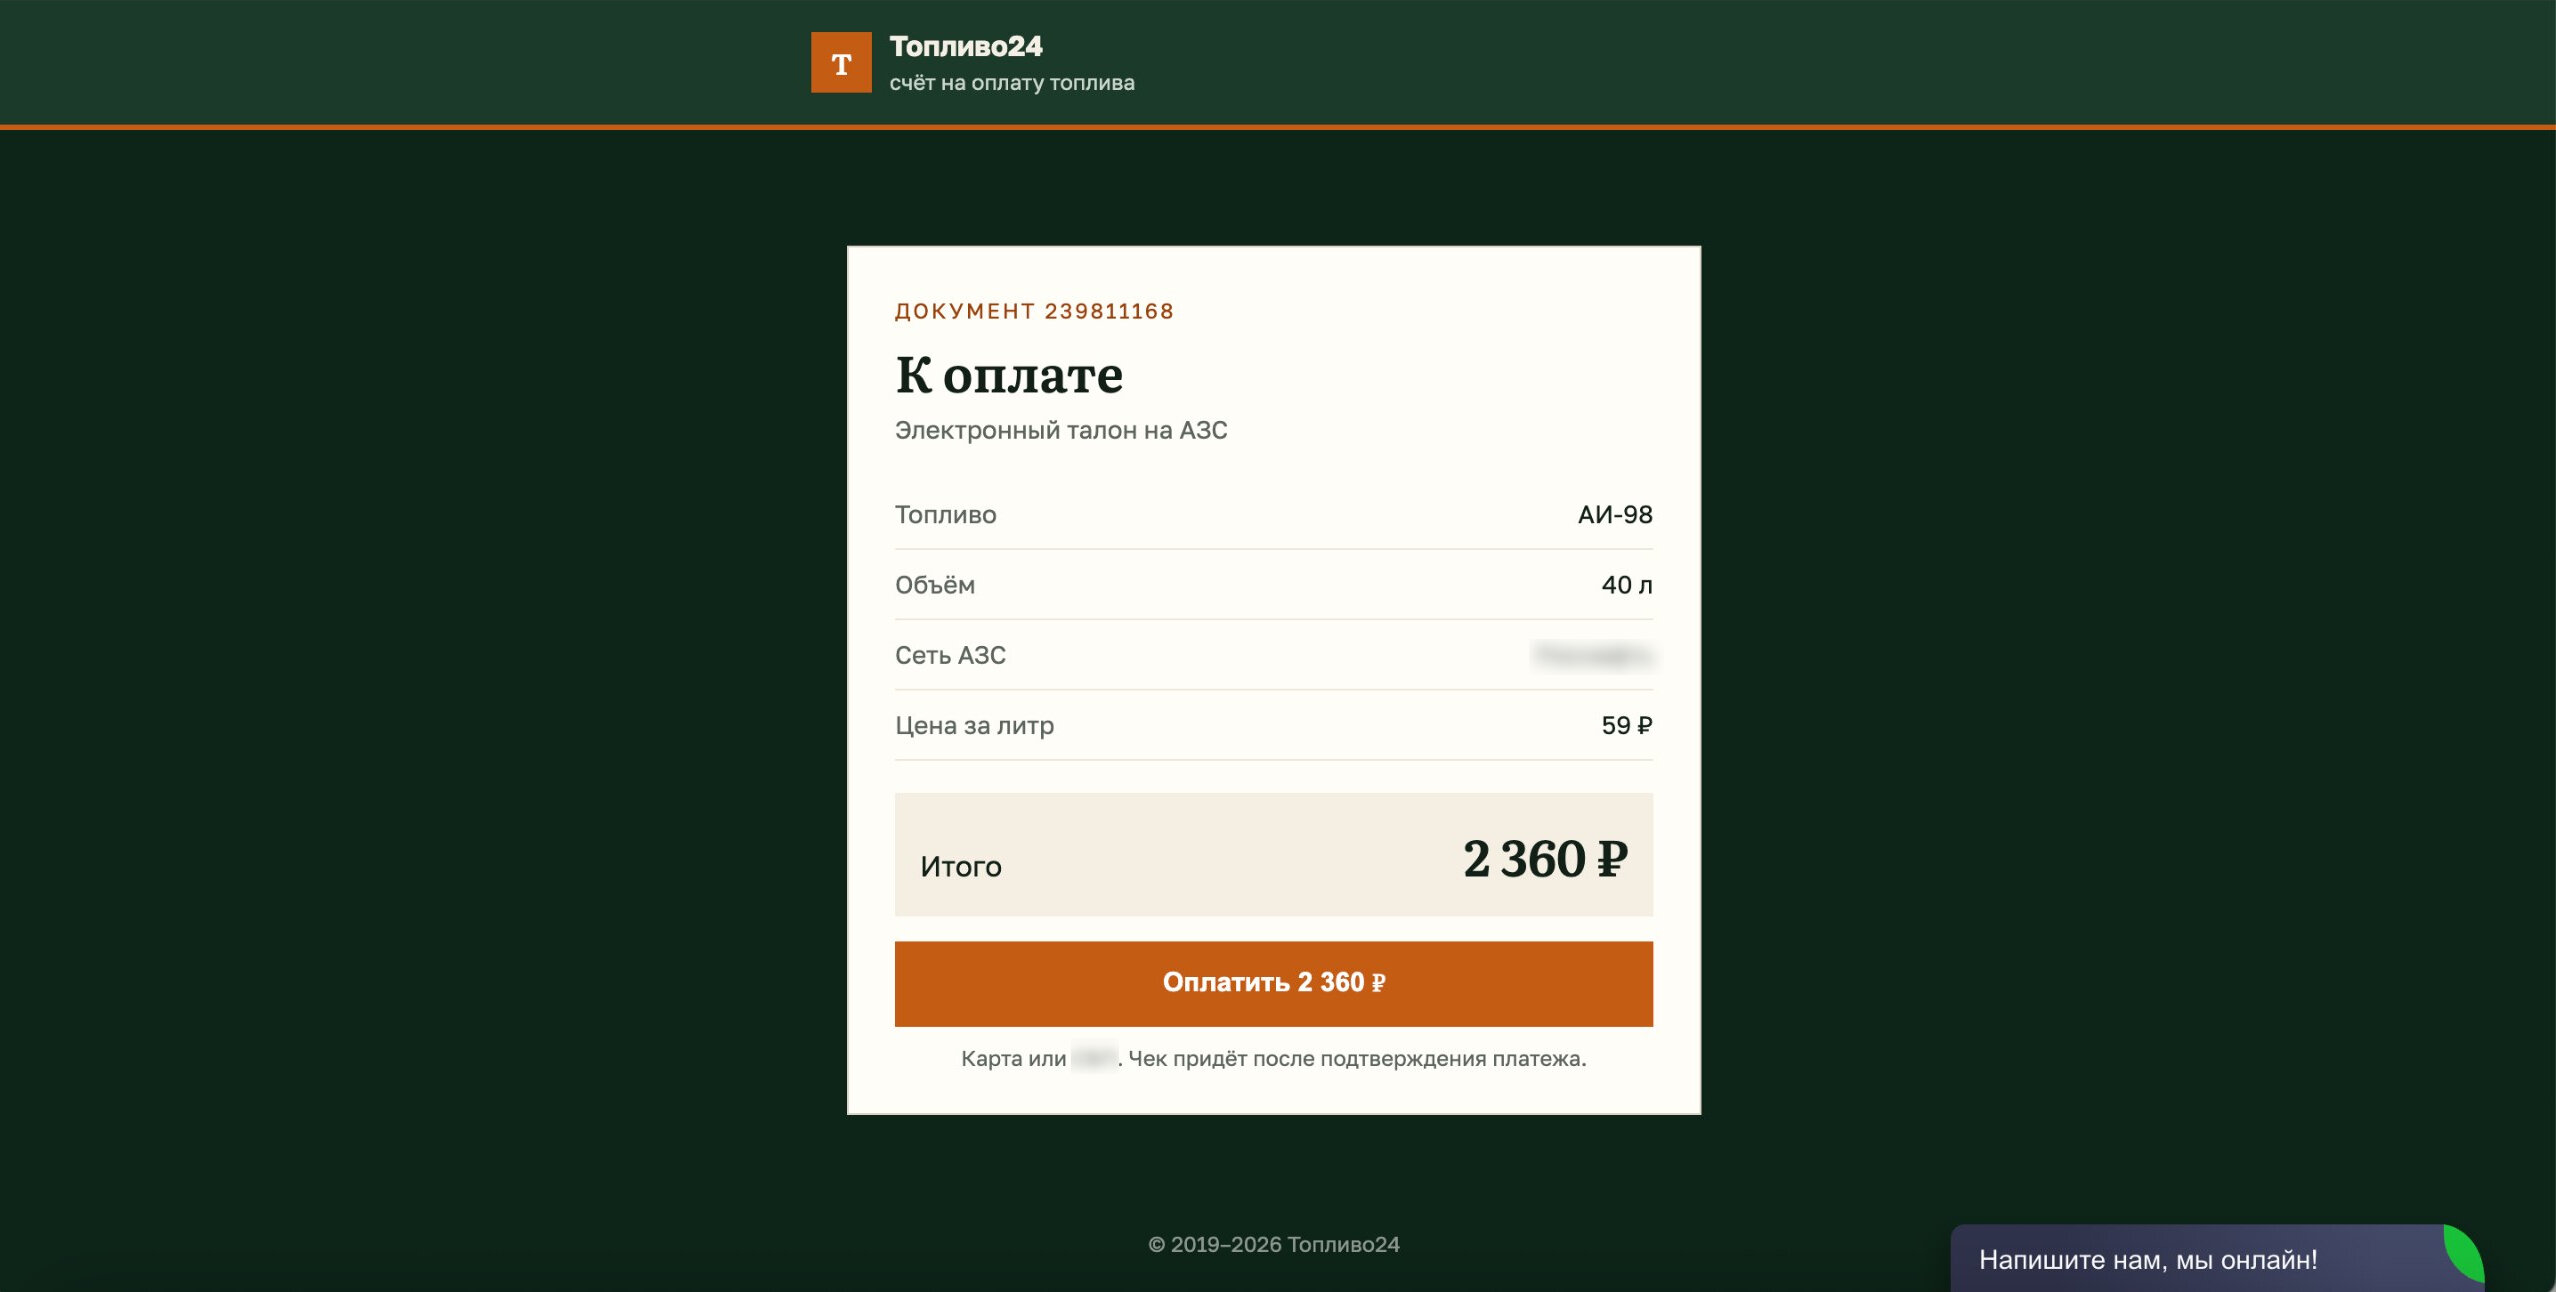
На фальшивых страницах АИ-92 продавали по 52,5 рубля за литр, АИ-95 — по 55,9 рубля, АИ-98 — по 59 рублей, а дизель — по 58,5 рубля.

Злоумышленники распространяют ссылки в автомобильных и топливных чатах, комментариях новостных каналов, социальных сетях и рекламе. Иногда потенциальной жертве сразу выставляют счёт за талон на АЗС или доставку топлива.


После перехода пользователь попадает на фишинговую страницу и вводит данные банковской карты для оплаты несуществующего заказа. Дальше «Топливо24» работает как очень эффективная заправка наоборот: деньги со счёта уходят, а топливо не приезжает.

Один из обнаруженных доменов в зоне .shop зарегистрировали 19 августа. Шаблон сайта позволяет мошенникам самостоятельно менять цены и маскировать страницы под девять федеральных сетей АЗС.


Это уже не первая атака на автомобилистов на фоне дефицита топлива и очередей. Ранее в августе F6 обнаружила десять сайтов с фальшивыми банковскими программами лояльности и бесплатными ваучерами. В июле специалисты раскрыли сеть из более чем 60 поддельных топливных ресурсов, использовавшихся для угона телеграм-аккаунтов.

Главный  маркер обмана — цена заметно ниже рынка вместе с требованием срочно оплатить заказ по присланной ссылке.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru