


Интернет-провайдеров хотят штрафовать на 500 тыс. рублей за порчу домов

Интернет-провайдеров хотят штрафовать на 500 тыс. рублей за порчу домов

Интернет-провайдеров хотят штрафовать на 500 тыс. рублей за порчу домов

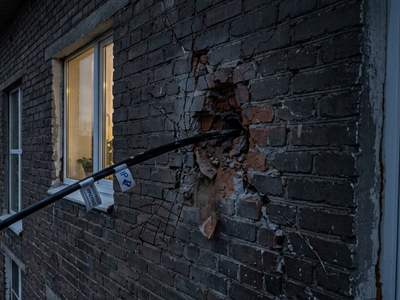
Интернет-провайдеров хотят штрафовать за повреждение имущества многоквартирных домов, провисшие кабели, отсутствие маркировки и самовольное подключение оборудования к электросети. Размер санкций может достигать 500 тыс. рублей, столько же теперь грозит управляющим компаниям за недопуск операторов.

С инициативой в ФАС обратился комитет Торгово-промышленной палаты по предпринимательству в сфере ЖКХ. Ведомство подтвердило получение обращения и рассмотрит его в установленном порядке.

С 6 августа 2026 года управляющие организации могут получить штраф от 100 тыс. до 500 тыс. рублей, если мешают провайдеру провести сеть в дом. Для должностных лиц наказание составляет от 10 тыс. до 40 тыс. рублей.

Комитет ТПП считает, что правила получились односторонними: УК уже наказывают за закрытую дверь, а оператору за оставленный после монтажа кабельный хаос отдельная административная санкция не грозит.

По данным комитета, 88% судебных споров между сторонами инициируют управляющие организации, причём в 85% случаев суд удовлетворяет их требования. Среди типичных претензий можно встретить провисающие и неподписанные кабели, повреждение общего имущества и подключение к электричеству без разрешения.

Операторы идею встретили без энтузиазма. В МТС заявили, что обвинения в массовых нарушениях не подтверждены статистикой. В «Мегафоне» напомнили, что УК до сих пор ограничивают доступ к домовой инфраструктуре, а в «Ростелекоме» указали: проекты сетей уже согласовываются и должны соответствовать требованиям безопасности.

Участники рынка опасаются, что новые штрафы станут ещё одним способом давления, особенно на небольших провайдеров. Управляющие компании, по их версии, не хотят терять доходы и контроль над доступом операторов в дома.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru