


Zombie Card: просроченные карты Visa оживили для бесконтактной оплаты

Zombie Card: просроченные карты Visa оживили для бесконтактной оплаты

Zombie Card: просроченные карты Visa оживили для бесконтактной оплаты

Исследователи продемонстрировали атаку Zombie Card, которая позволяет расплачиваться некоторыми просроченными картами Visa через NFC. Ломать криптографию и клонировать карту для этого не пришлось, хватило путаницы в том, как терминал и банк проверяют срок её действия.

Атаку разработали специалисты Массачусетского университета в Амхерсте. Результаты они представили в работе для USENIX Security (PDF).

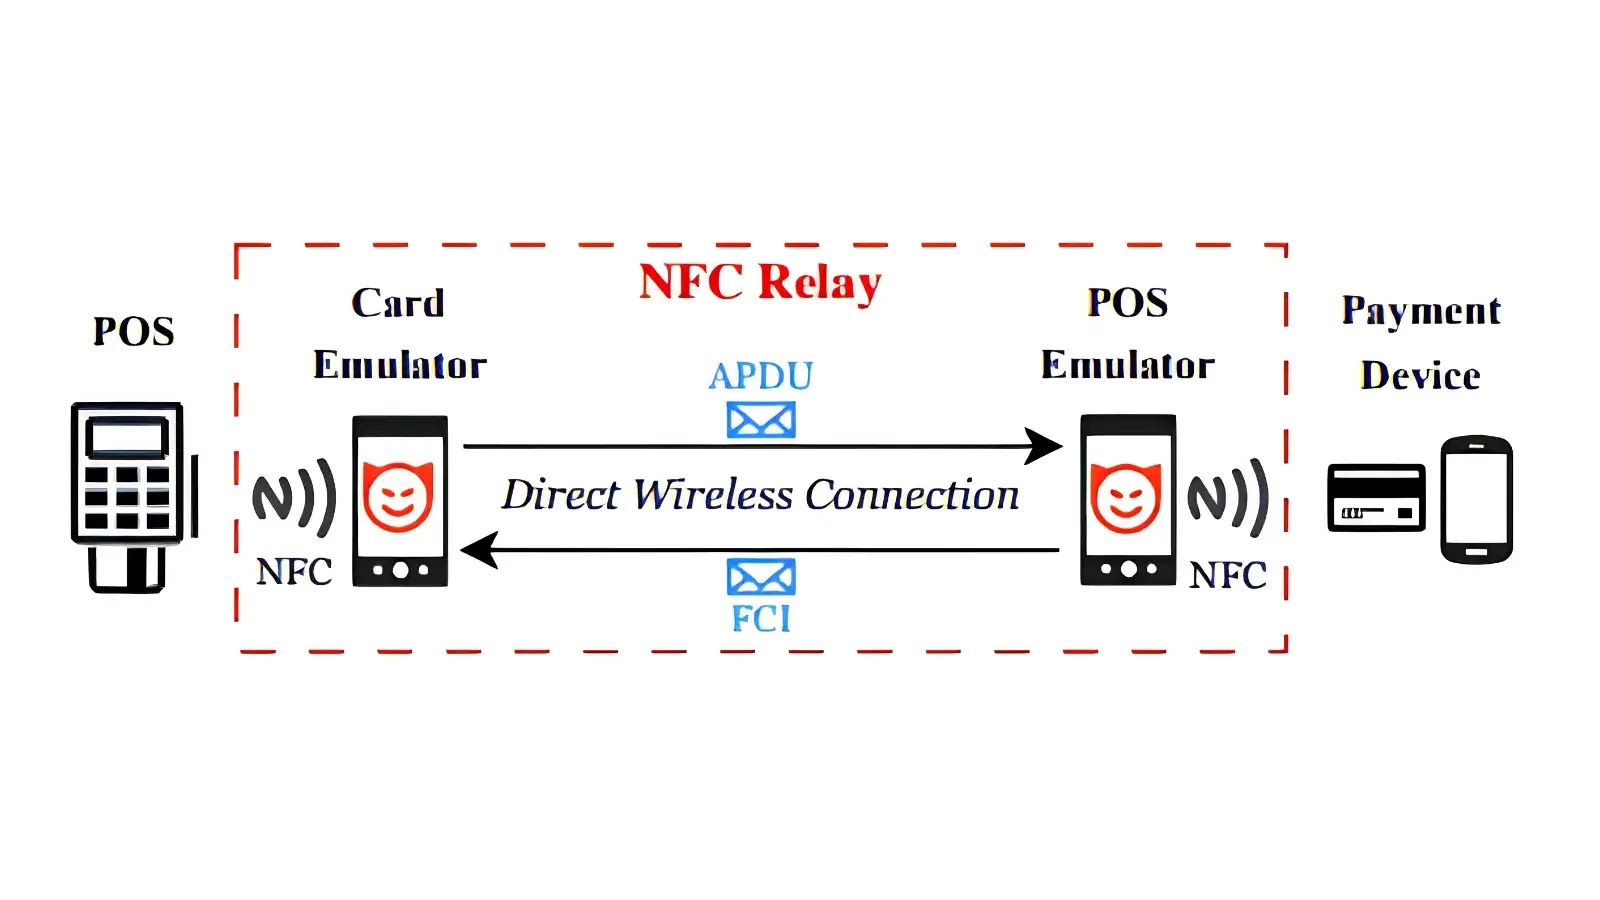
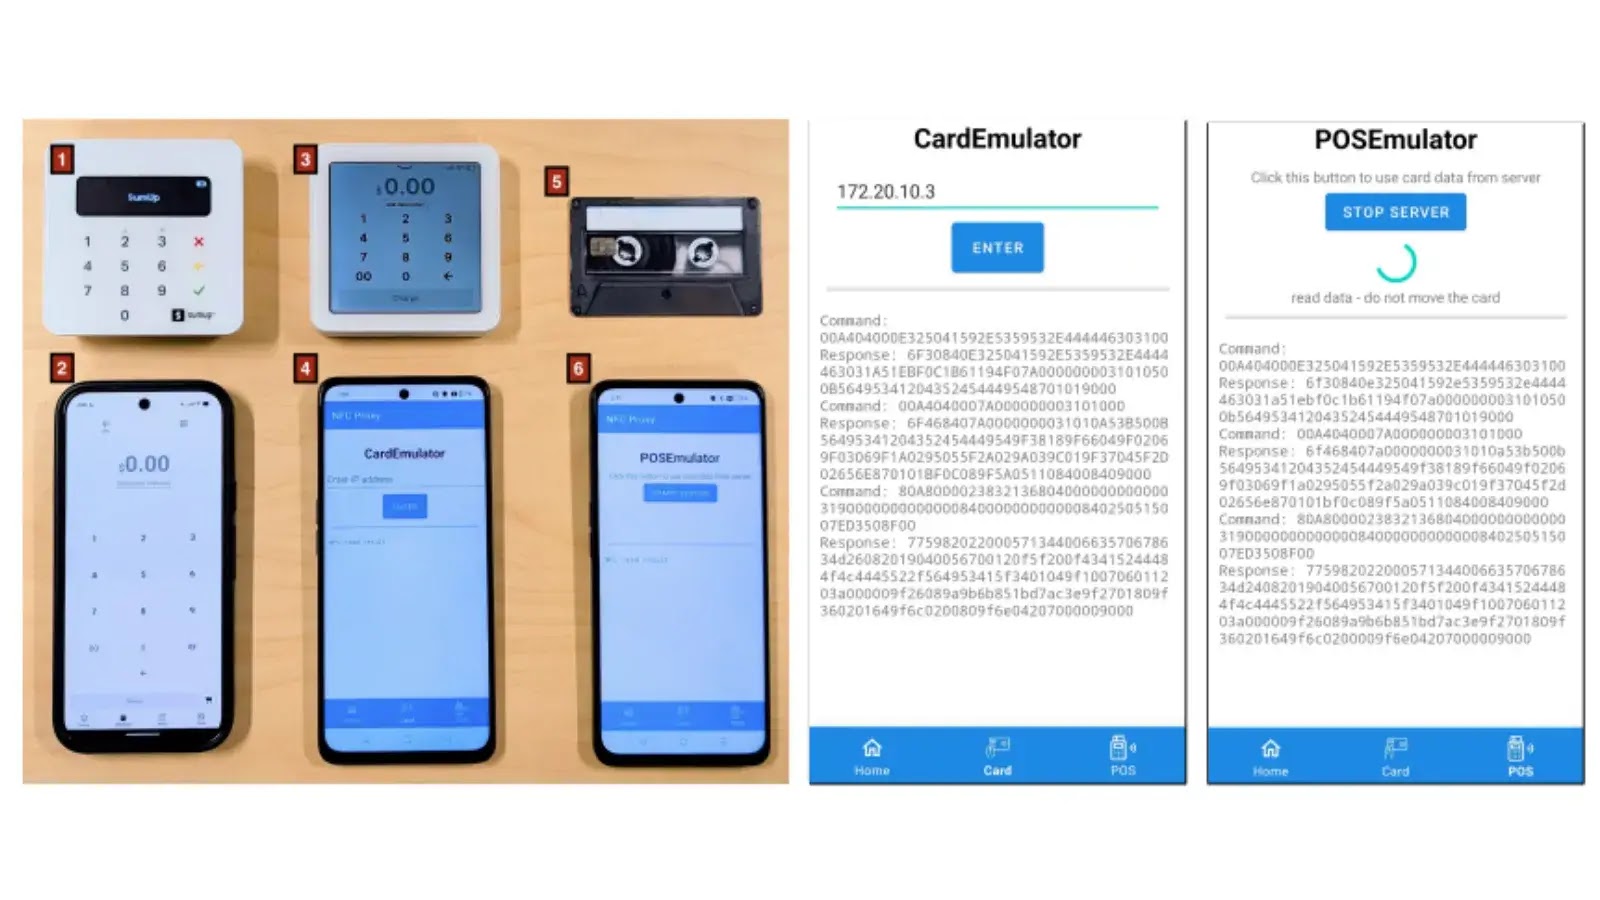
Для эксперимента исследователи разместили два Android-смартфона между просроченной картой и платёжным терминалом. Один телефон изображал карту, второй — терминал, а обмен данными между ними шёл в реальном времени.

Во время оплаты система перехватывала поле EMV с датой окончания действия карты и заменяла прошедшую дату на будущую. Терминал видел свежую карту и пропускал локальную проверку.

При этом криптограмма операции оставалась действительной, поскольку изменяемое поле в Visa EMV Kernel 3 не всегда связано с проверяемыми криптографическими данными.


Но просто достать карту из ящика с хламом недостаточно. Её ключи должны оставаться рабочими, а связанный счёт и номер карты — активными. Поведение банков тоже различается: один из протестированных эмитентов одобрял такие платежи с разными суммами и у разных продавцов, другой стабильно отказывал и отправлял клиента за новой картой.

На Mastercard, American Express и Discover аналогичная подмена не сработала: их реализации либо сверяли разные представления срока действия, либо защищали нужные данные криптографически.


Атака сложнее обычного скимминга: преступнику потребуются старая карта и NFC-ретранслятор возле терминала.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru