


Zombie Card: просроченные карты Visa оживили для бесконтактной оплаты

Zombie Card: просроченные карты Visa оживили для бесконтактной оплаты

Zombie Card: просроченные карты Visa оживили для бесконтактной оплаты

Исследователи продемонстрировали атаку Zombie Card, которая позволяет расплачиваться некоторыми просроченными картами Visa через NFC. Ломать криптографию и клонировать карту для этого не пришлось, хватило путаницы в том, как терминал и банк проверяют срок её действия.

Атаку разработали специалисты Массачусетского университета в Амхерсте. Результаты они представили в работе для USENIX Security (PDF).

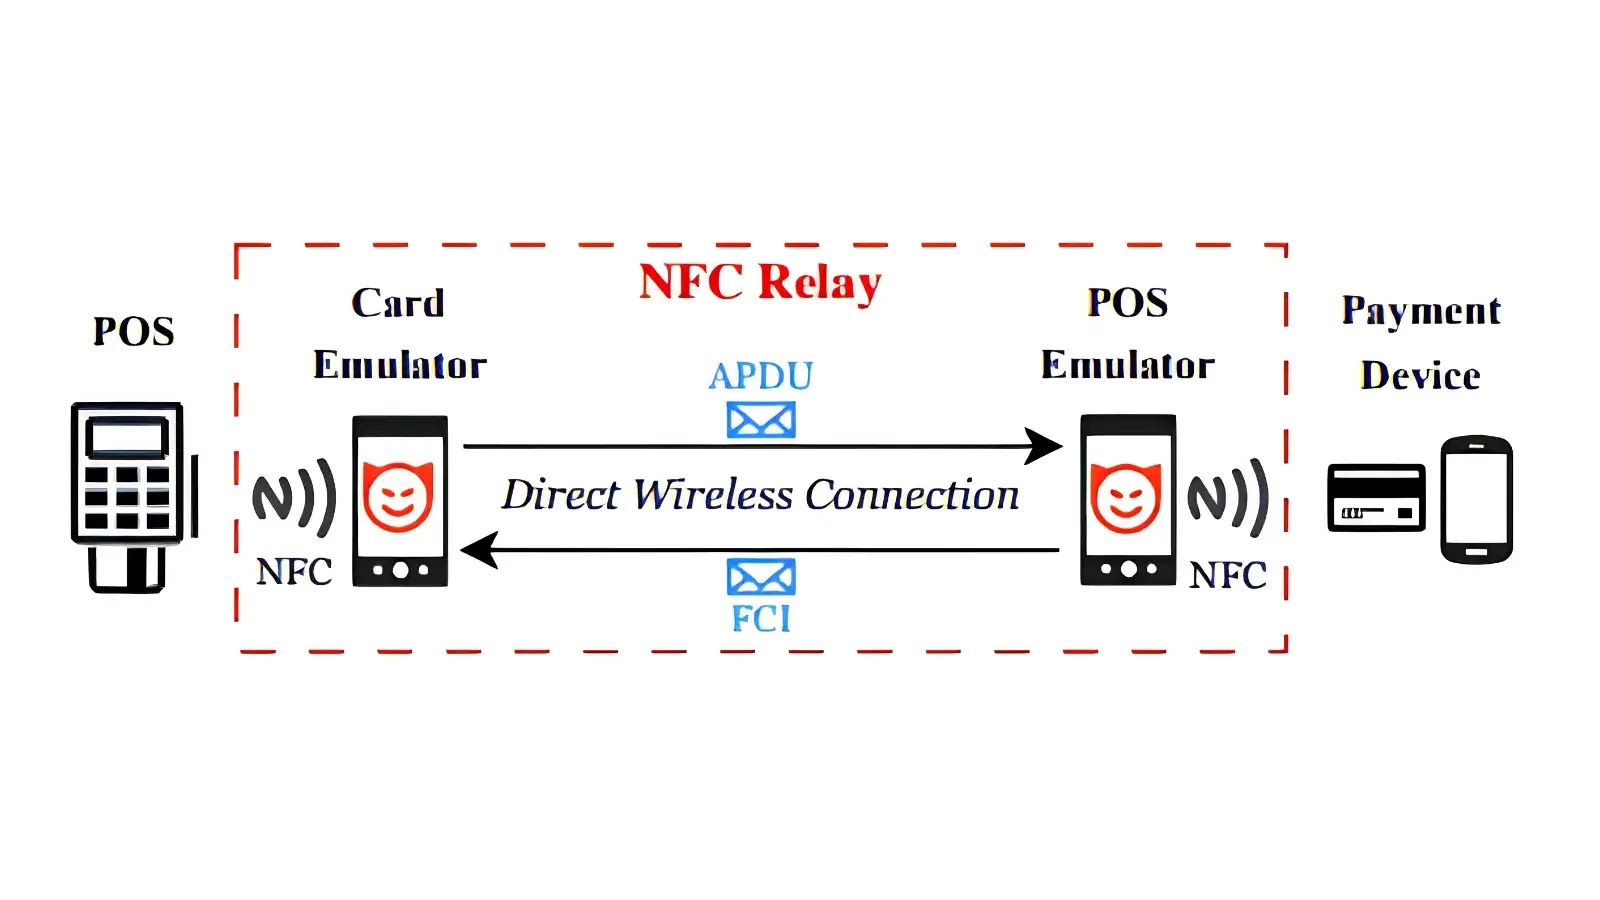
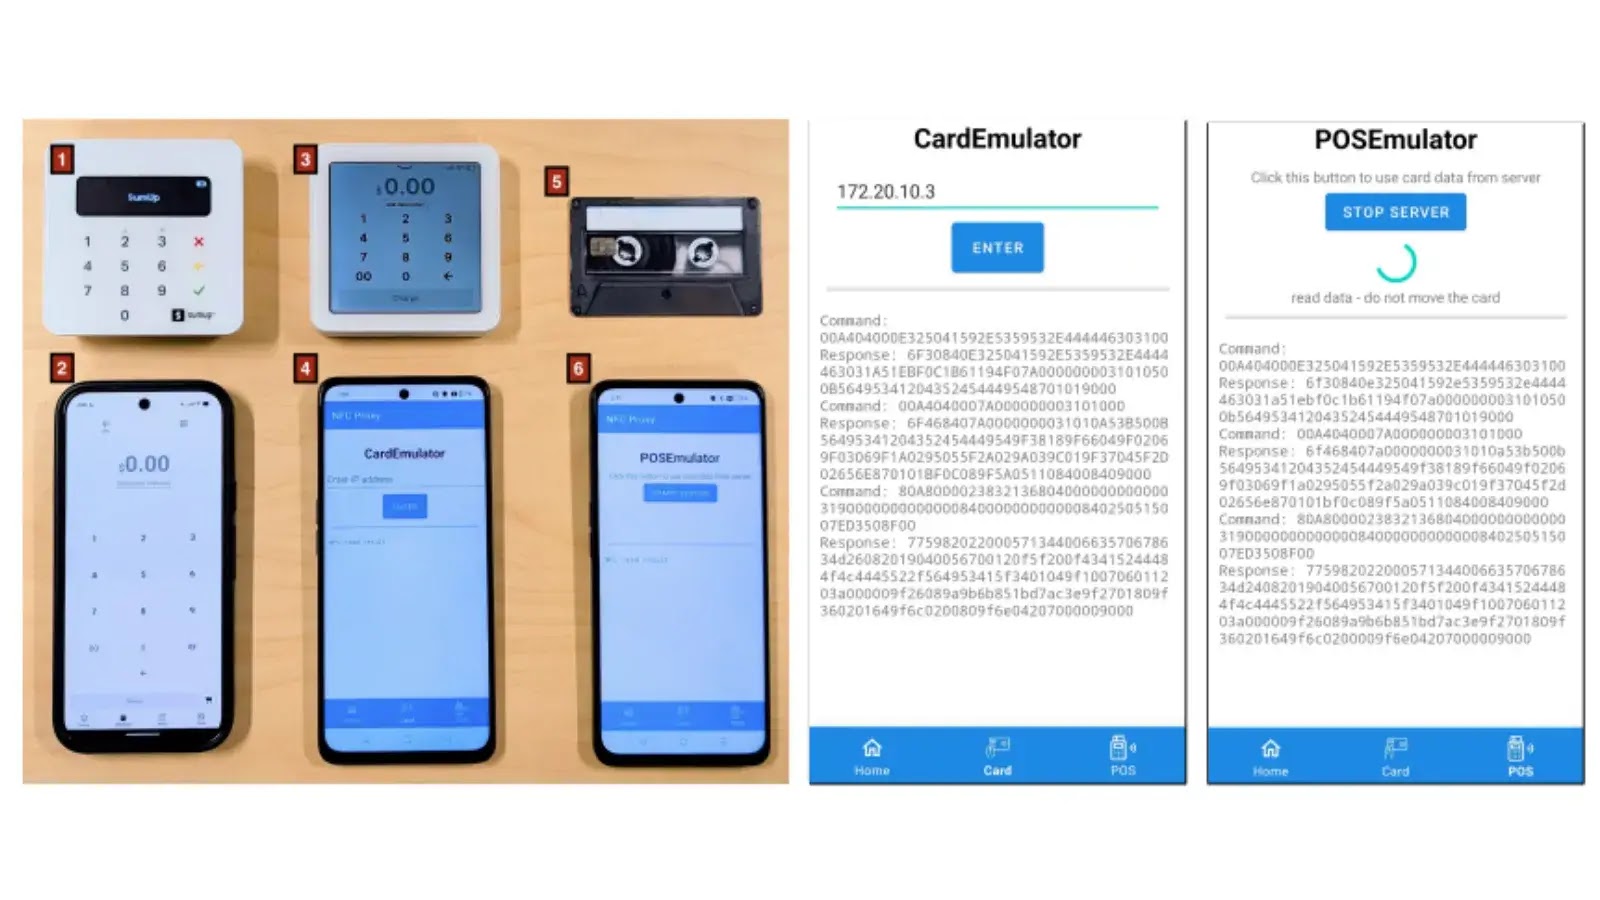
Для эксперимента исследователи разместили два Android-смартфона между просроченной картой и платёжным терминалом. Один телефон изображал карту, второй — терминал, а обмен данными между ними шёл в реальном времени.

Во время оплаты система перехватывала поле EMV с датой окончания действия карты и заменяла прошедшую дату на будущую. Терминал видел свежую карту и пропускал локальную проверку.

При этом криптограмма операции оставалась действительной, поскольку изменяемое поле в Visa EMV Kernel 3 не всегда связано с проверяемыми криптографическими данными.


Но просто достать карту из ящика с хламом недостаточно. Её ключи должны оставаться рабочими, а связанный счёт и номер карты — активными. Поведение банков тоже различается: один из протестированных эмитентов одобрял такие платежи с разными суммами и у разных продавцов, другой стабильно отказывал и отправлял клиента за новой картой.

На Mastercard, American Express и Discover аналогичная подмена не сработала: их реализации либо сверяли разные представления срока действия, либо защищали нужные данные криптографически.


Атака сложнее обычного скимминга: преступнику потребуются старая карта и NFC-ретранслятор возле терминала.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru