


Google Chrome будет просить сайты не продавать данные пользователей

Google Chrome будет просить сайты не продавать данные пользователей

Google Chrome будет просить сайты не продавать данные пользователей

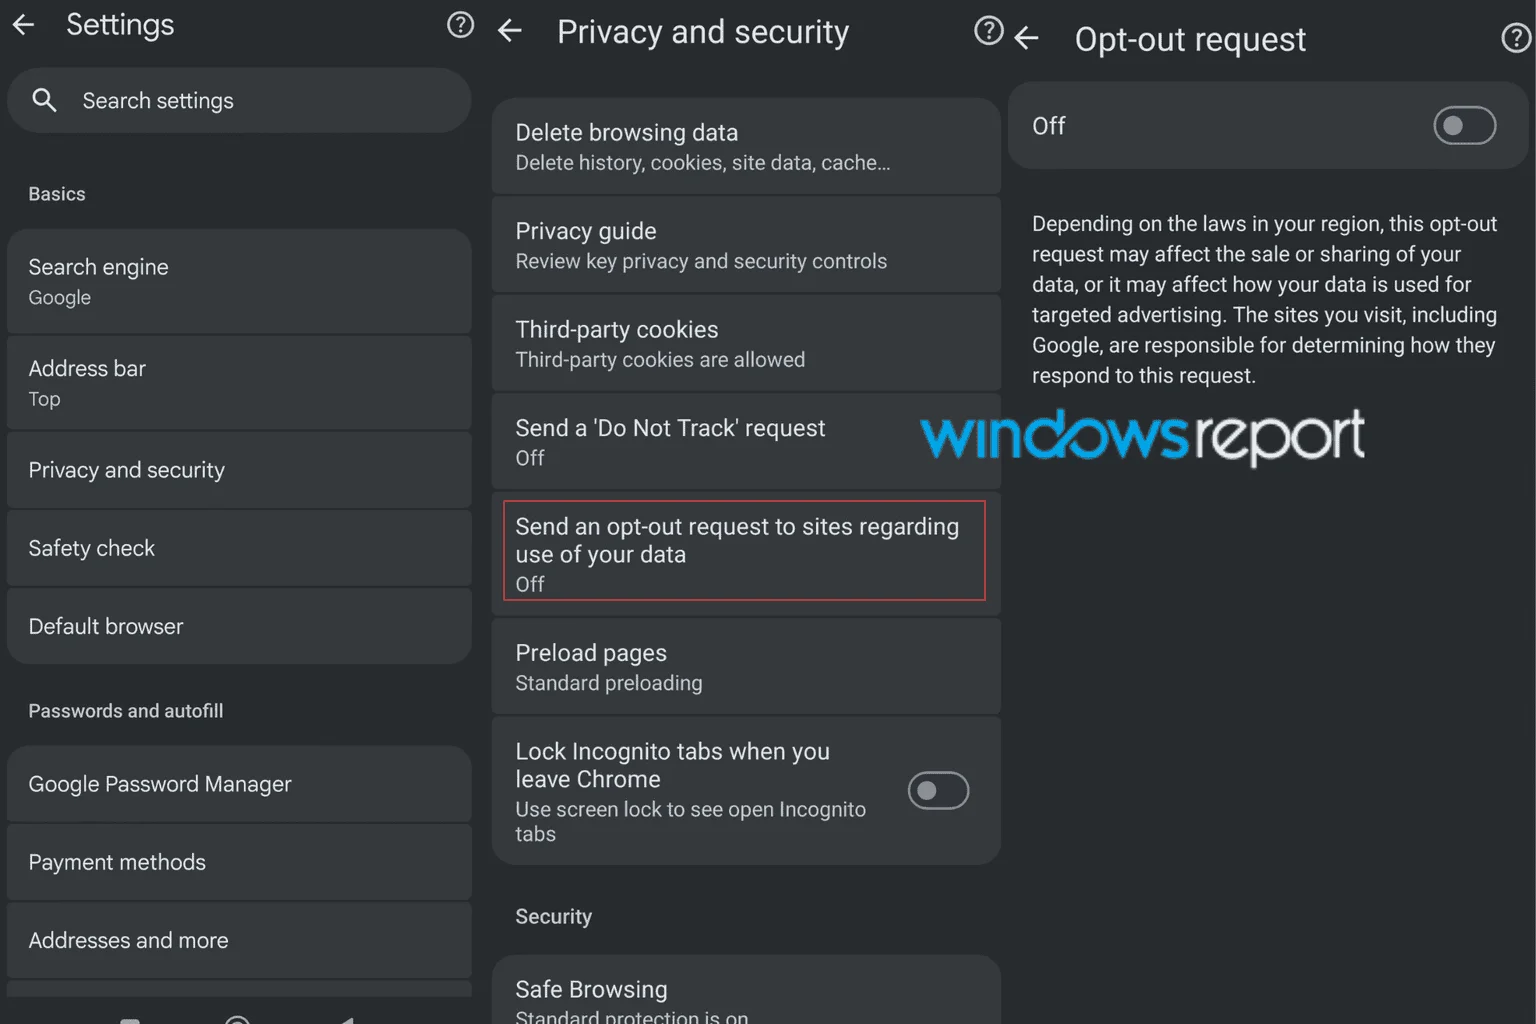
Google тестирует в Chrome Canary видимый переключатель Global Privacy Control — GPC. Он позволит одним нажатием отправлять сайтам просьбу не продавать и не передавать персональные данные, а также не использовать их для таргетированной рекламы.

При включении функции браузер должен добавлять к веб-запросам сигнал Sec-GPC: 1 и передавать соответствующее значение через navigator.globalPrivacyControl.

В регионах с подходящим законодательством такая настройка может считаться официальным отказом от продажи или распространения данных. Например, GPC предназначен для реализации права «Не продавать и не передавать» по калифорнийскому закону CCPA. Подробнее механизм описан на сайте проекта GPC.

Новый переключатель появился в разделе конфиденциальности Chrome Canary, прежде всего на Android. Экспериментальные флаги доступны также на Windows, macOS, Linux и ChromeOS, однако на десктопах пользовательский интерфейс пока развёрнут не полностью.


Да и на Android функция сейчас работает с оговорками. Один флаг добавляет переключатель в настройки, а другой активирует сам сигнал. В ходе тестирования оказалось, что включения одной только красивой кнопки недостаточно: чтобы сайты действительно получили Sec-GPC: 1, приходится отдельно запускать Force Global Privacy Control Signal.

Даже после полноценного запуска GPC не станет волшебной кнопкой. Браузер лишь сообщает пожелание пользователя, а сайт сам определяет, как на него реагировать. Реальный эффект зависит от поддержки стандарта и законодательства конкретного региона.

В стабильной версии Chrome функции пока нет, а её поведение ещё может измениться.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru