


Windows 11 позволит поштучно отлучать программы от камеры и микрофона

Windows 11 позволит поштучно отлучать программы от камеры и микрофона

Windows 11 позволит поштучно отлучать программы от камеры и микрофона

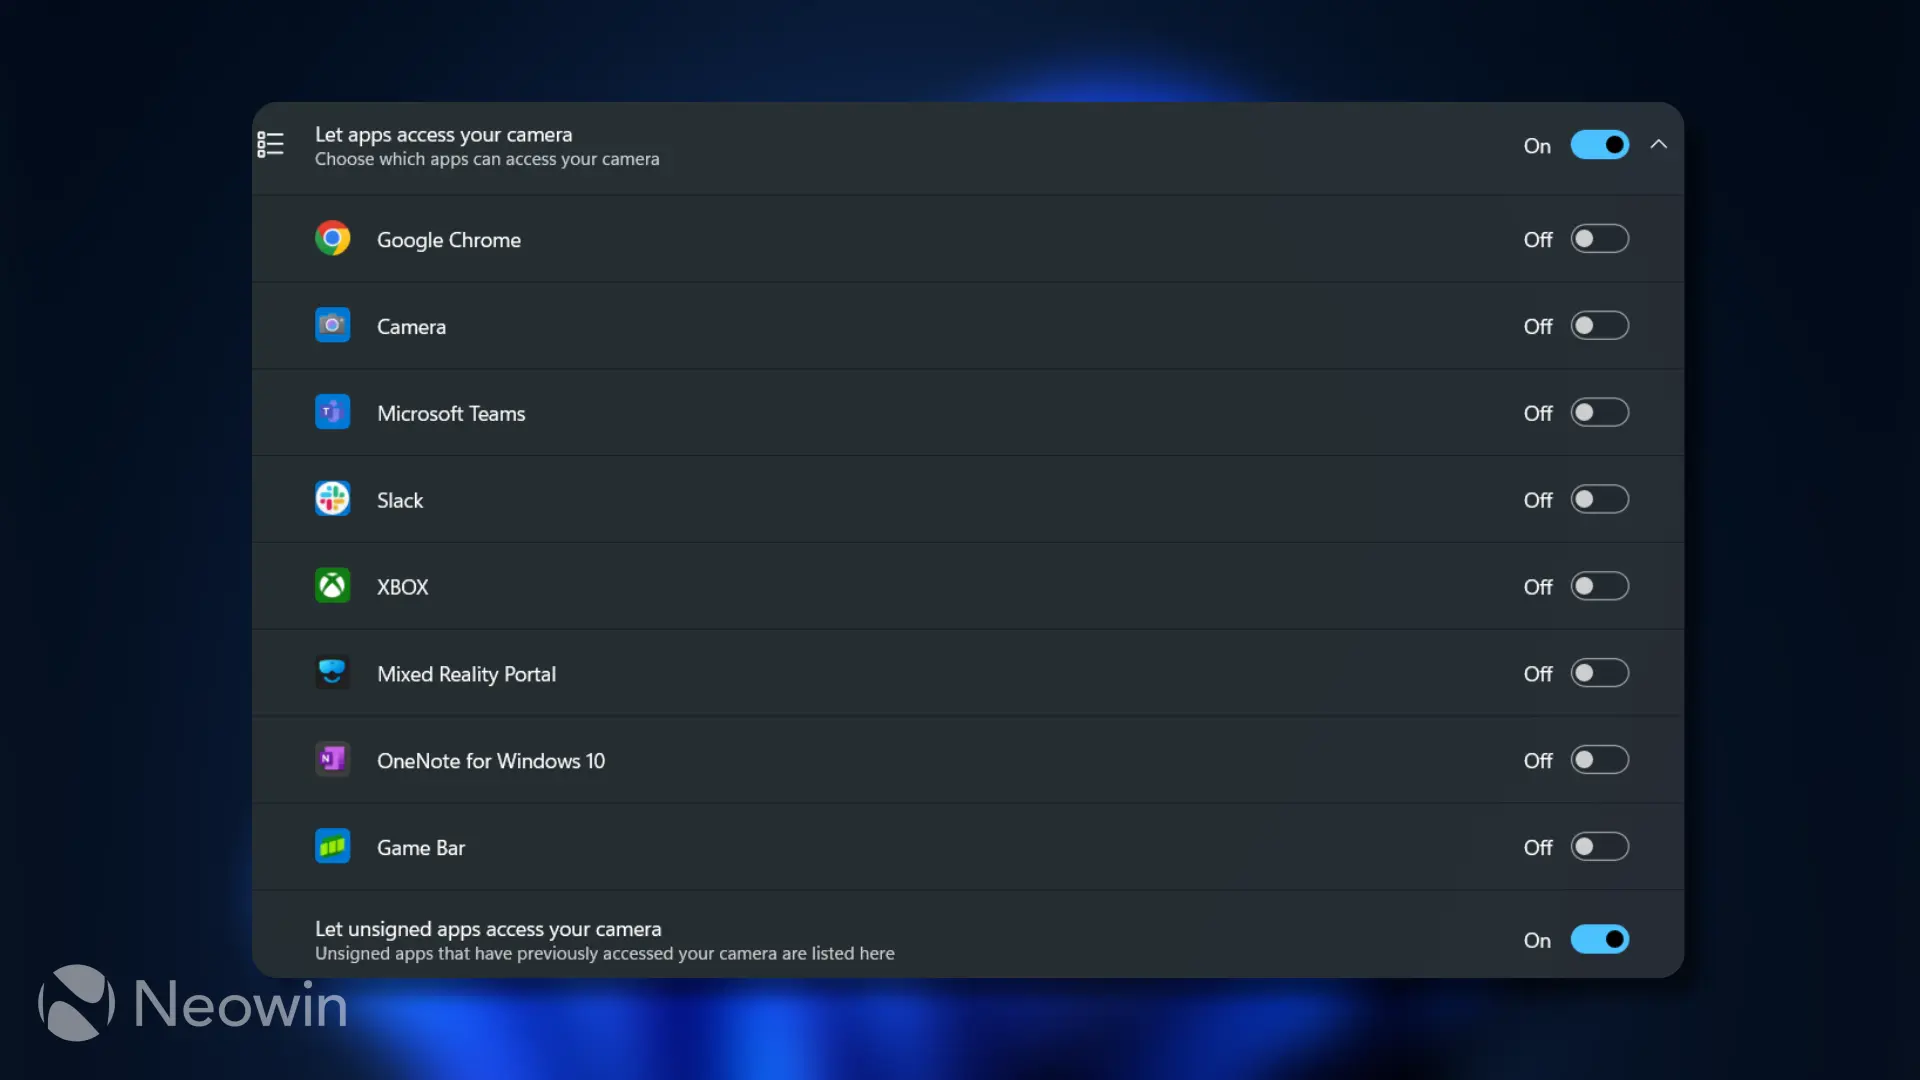
Microsoft тестирует в Windows 11 более вменяемое управление конфиденциальностью. В экспериментальной сборке 26340.9212 пользователи получили возможность отдельно запрещать классическим Win32-программам доступ к камере, микрофону, геолокации и голосовой активации.

Сейчас Windows обращается с обычными десктопными приложениями как с шумной компанией, пришедшей с одним билетом.

Разрешили микрофон для Discord — доступ остаётся включённым и для Chrome, и для других Win32-программ. Индивидуальные переключатели доступны только приложениям из Microsoft Store.

Новый механизм исправляет этот перекос. В настройках конфиденциальности можно будет оставить доступ нужной программе, а остальным закрутить цифровой кран.

Windows и раньше фиксировала, какие приложения обращались к конфиденциальным данным и оборудованию, но точечно управлять их разрешениями через стандартный интерфейс не позволяла.

Источник: Neowin


Новшество обнаружили в тестовой сборке, хотя Microsoft не упомянула его в официальном списке изменений. Более того, функция появилась не у всех участников программы Windows Insider (вероятно, компания проводит ограниченное тестирование).

Если эксперимент доберётся до обычных пользователей, Windows наконец перестанет выдавать классическим программам разрешения оптом.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru