


Суд заставил Google упростить установку сторонних магазинов на Android

Суд заставил Google упростить установку сторонних магазинов на Android

Суд заставил Google упростить установку сторонних магазинов на Android

Федеральный судья США Джеймс Донато потребовал от Google убрать лишние предупреждения и промежуточные действия при установке конкурирующих магазинов приложений через Google Play. Изменить процедуру компания должна в течение недели. Распоряжение прозвучало на слушании по исполнению решения в антимонопольном споре Epic Games против Google.

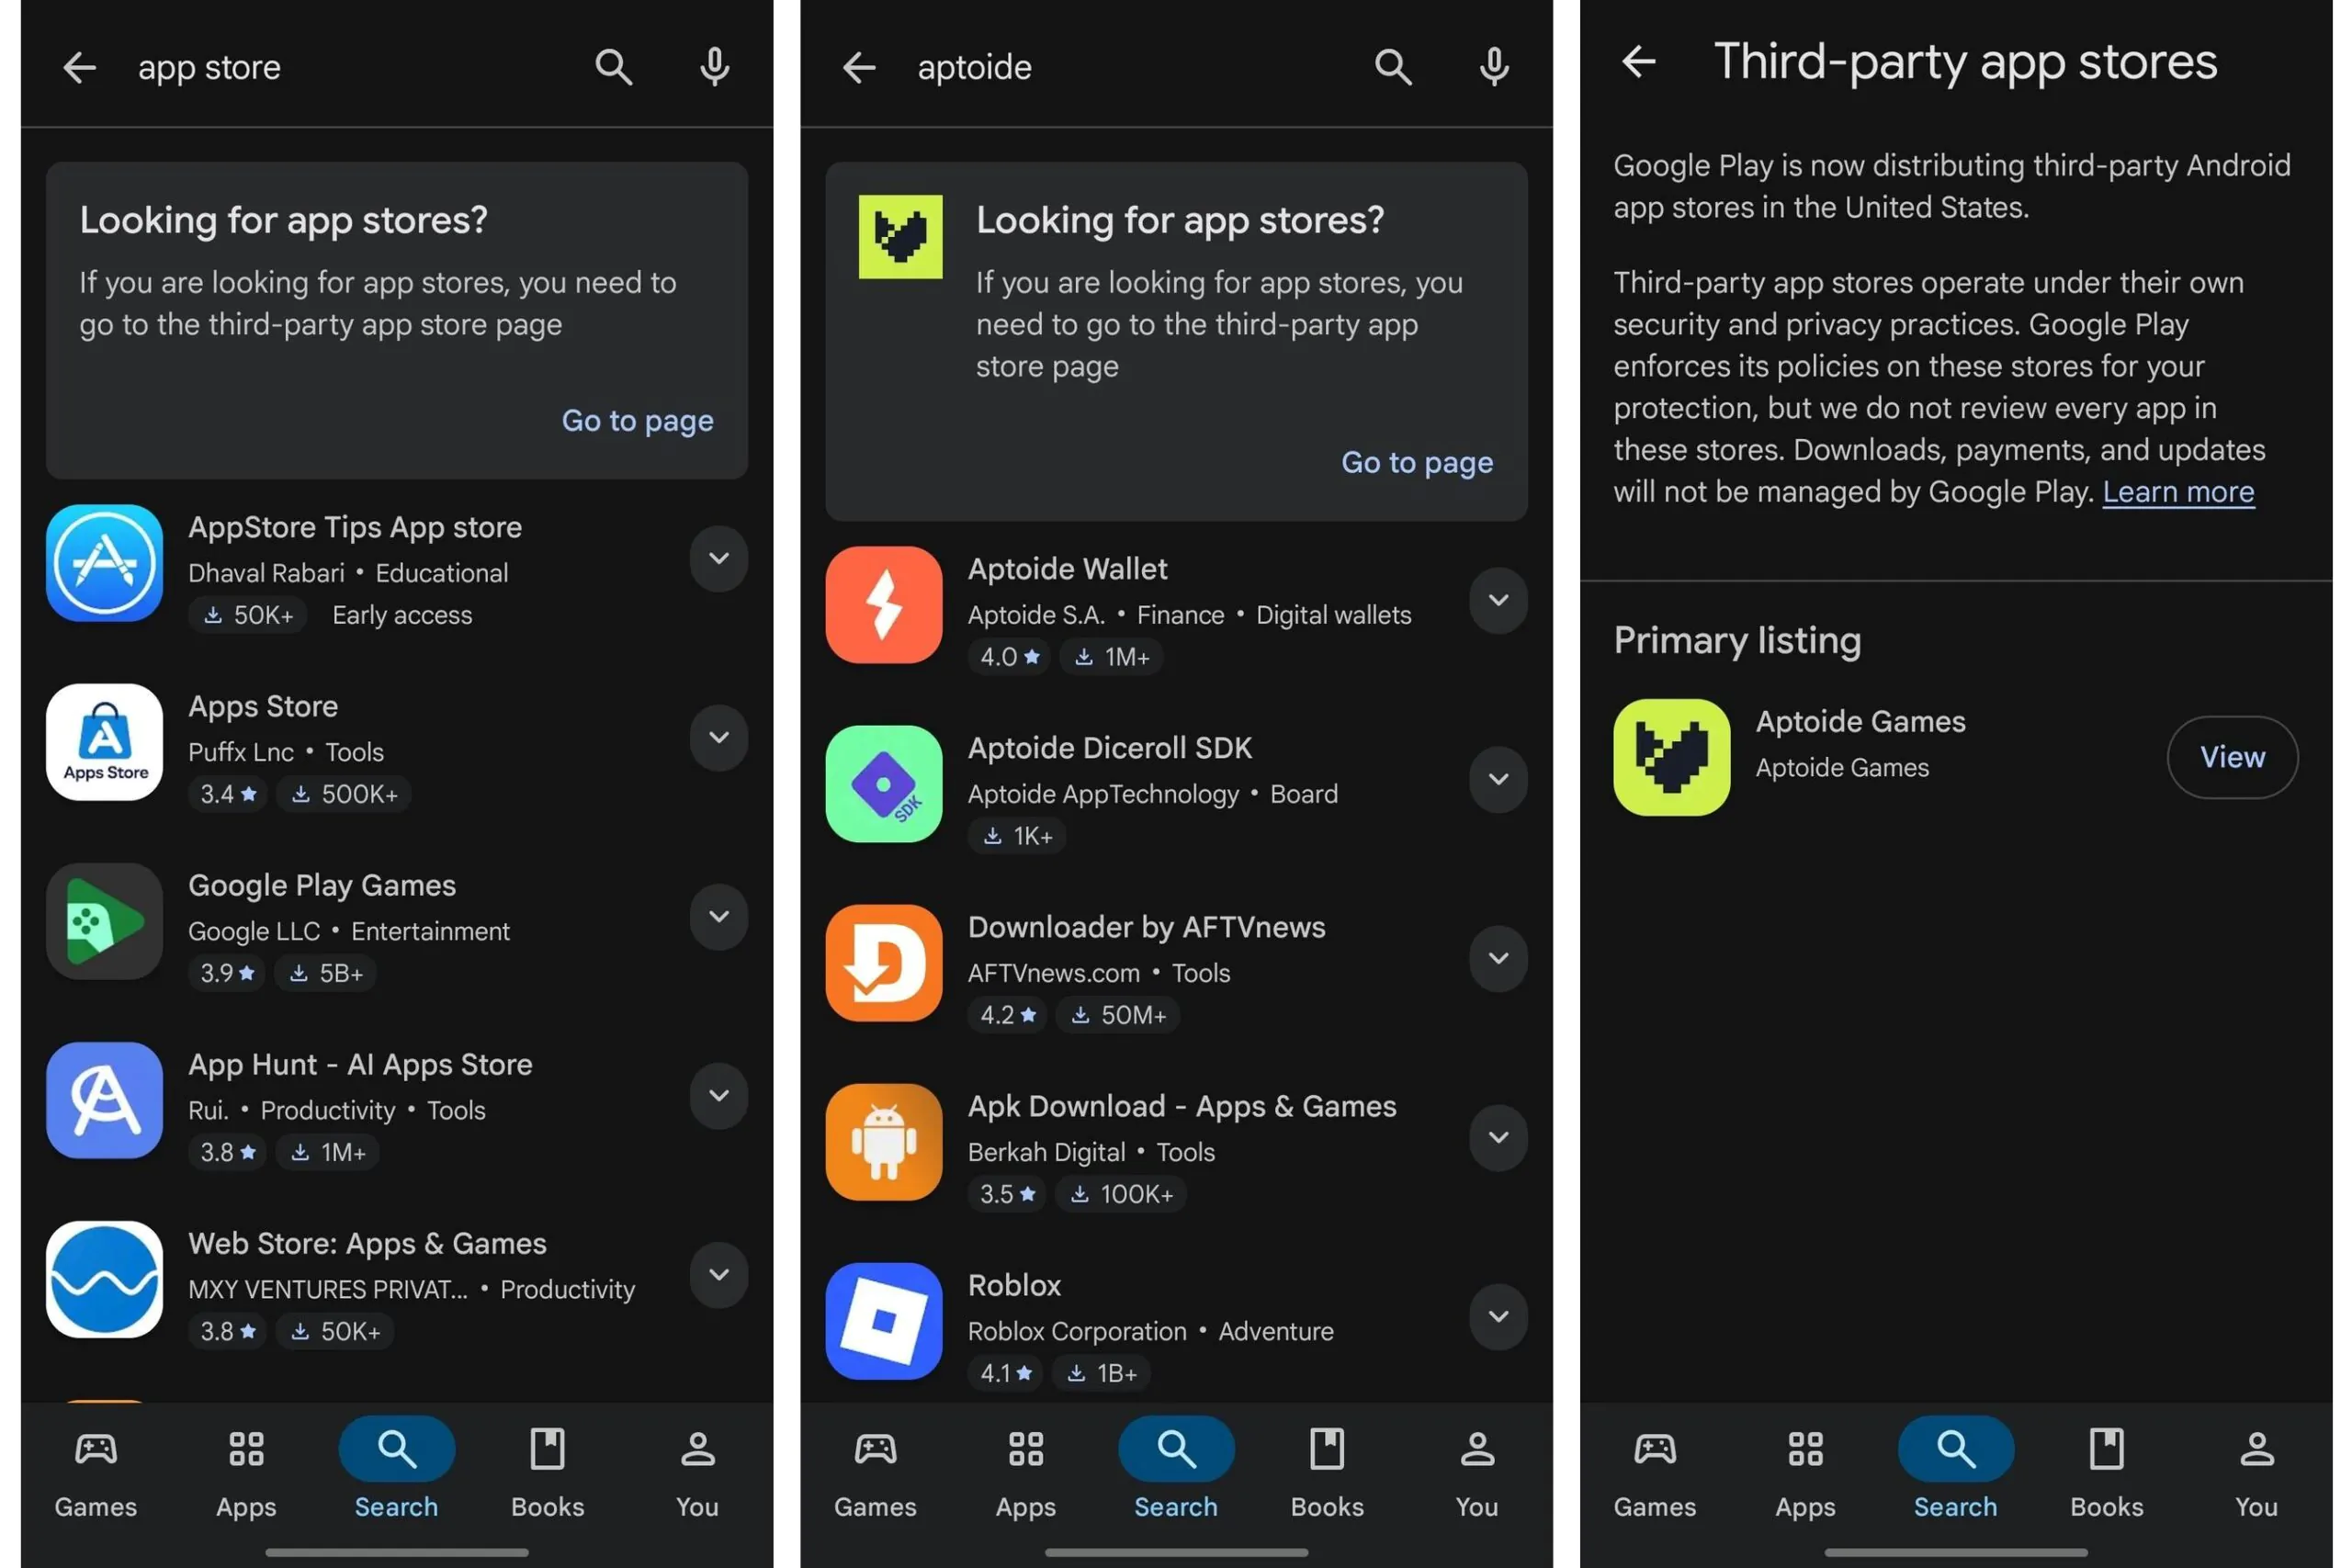
Юристы Epic продемонстрировали, что пользователь не может сразу установить сторонний магазин: сначала ему показывают дополнительные экраны и предлагают нажать кнопку «Посмотреть», после чего только появляется вариант «Установить».

Суд назвал такую конструкцию намеренным препятствием, призванным отпугнуть обычных пользователей. Донато потребовал сделать установку альтернативного магазина такой же простой, как загрузку любого другого приложения для Android.


Формально Android уже много лет позволяет загружать программы и магазины из сторонних источников. Однако процесс сопровождается предупреждениями об опасности, скрытыми переключателями разрешений и несколькими окнами подтверждения. Для технически подготовленного пользователя это пара лишних нажатий, для остальных — убедительный сигнал срочно закрыть всё и вернуться в Google Play.

Требование связано с антимонопольной победой Epic Games. Ранее присяжные признали, что Google незаконно монополизировала распространение Android-приложений и проведение платежей внутри них. Теперь компанию вынуждают на практике открыть экосистему для конкурентов.

Google настаивает, что дополнительные проверки необходимы для защиты пользователей и устройств. Суд с этим аргументом полностью не согласился: безопасность не должна становиться удобной ширмой для сохранения рыночного преимущества.

Напомним, на этой неделе в американской версии Google Play впервые появился сторонний магазин приложений. Первопроходцем стал Aptoide — давний конкурент Google, который раньше приходилось устанавливать вручную из APK-файла. Теперь всё работает без шаманства с настройками и пугающих предупреждений.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru