


WindRelay превратил Android-смартфон в терминал для кражи денег за 13 минут

WindRelay превратил Android-смартфон в терминал для кражи денег за 13 минут

WindRelay превратил Android-смартфон в терминал для кражи денег за 13 минут

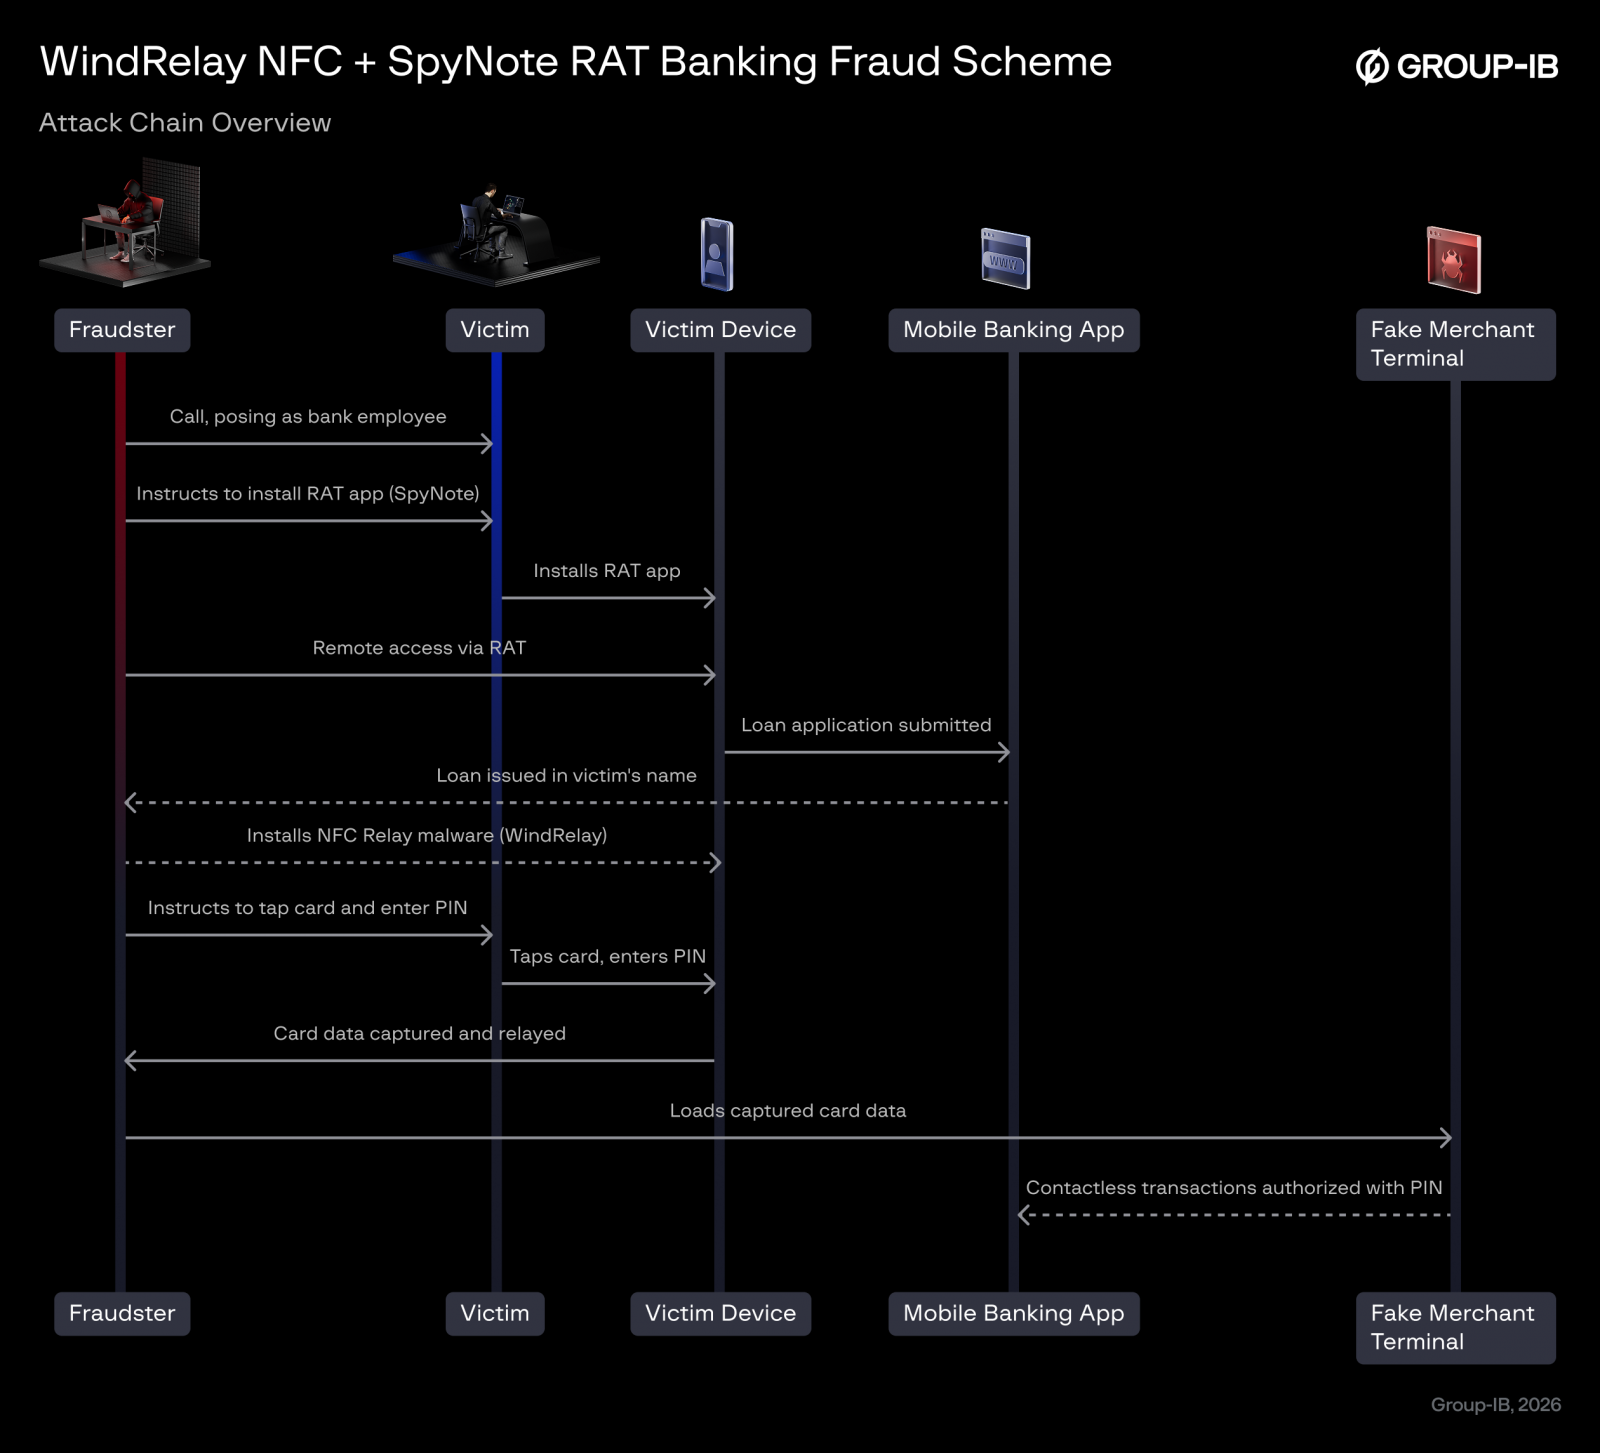
Исследователи из Group-IB обнаружили новый Android-зловред WindRelay, который в связке с трояном для удалённого доступа SpyNote перехватывает данные банковских карт через NFC и передаёт их атакующим в реальном времени. Для кражи не потребовались сложные эксплойты, хватило одного убедительного звонка от сотрудника банка.

Мошенник сообщил жертве о якобы возникшей проблеме с картой и убедил установить APK-файл вне Google Play.

Приложение маскировалось под легитимное, а для убедительности в его названии даже использовалось имя владельца телефона. После получения разрешений службы специальных возможностей SpyNote предоставил атакующему удалённый контроль над Android-устройством.

Затем злоумышленник без дополнительных действий пользователя установил WindRelay и через банковское приложение оформил кредит на имя жертвы. Но на этом программа максимум не закончилась.

Во время разговора человека попросили приложить банковскую карту к смартфону и ввести ПИН-код. WindRelay превратил телефон в поддельный бесконтактный считыватель и ретранслировал NFC-обмен вместе с данными аутентификации на устройство мошенника. Тот использовал полученную информацию для оплаты через настоящий терминал.


Вся операция — от звонка до денежных транзакций — заняла 13 минут. Group-IB полагает, что связка SpyNote и WindRelay может быть частью единого набора: первый инструмент обеспечивает доступ к банковскому приложению, второй помогает быстро вывести деньги.

Почти два десятка образцов WindRelay попадали на VirusTotal с ноября 2025-го по июль 2026 года. Судя по языкам и брендам, под которые маскировались атакующие, главными целями стали жители Чехии, Словакии и Словении.

Пользователям рекомендуют не устанавливать неизвестные APK-файлы и настороженно относиться к запросам доступа к NFC и специальным возможностям.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru