


В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

В даркнете продают данные 15 млн жителей Казахстана после якобы взлома eGov

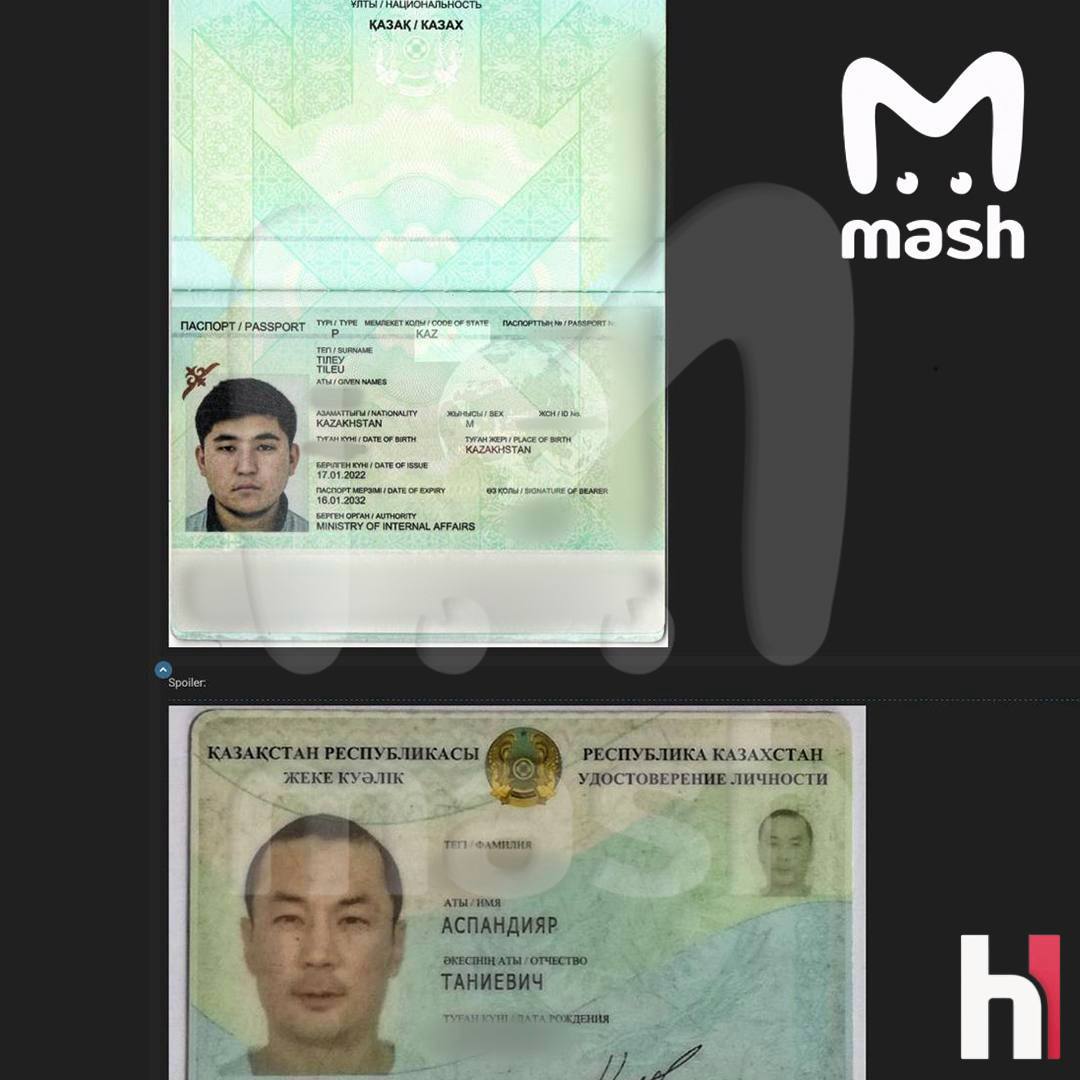
На теневом форуме выставили на продажу базу, которая якобы содержит персональные данные 15 млн жителей Казахстана — примерно трёх четвертей населения страны. Автор публикации утверждает, что получил информацию после взлома государственного сервиса eGov. Официального подтверждения атаки и подлинности базы пока нет.

Архив объёмом 2,7 Гбайт, по данным Mash, продавец оценил в 0,5 биткоина — около 32 тыс. долларов. В пересчёте получается примерно 17 копеек за одного человека.

По словам автора объявления, файл включает 47 млн строк. В них могут находиться паспортные сведения, номера телефонов, адреса электронной почты, места работы, пароли и сканы документов. Несоответствие числа записей и предполагаемых жертв может объясняться наличием нескольких строк на одного человека, однако без анализа исходных данных подтвердить это невозможно.


Если информация окажется настоящей, последствия не ограничатся рекламным спамом. Такой набор позволяет составлять убедительные сценарии телефонного мошенничества, подделывать документы, восстанавливать доступ к учётным записям и атаковать банковские аккаунты. Когда звонящий знает паспортные данные, место работы и электронную почту жертвы, спектакль про службу безопасности становится заметно правдоподобнее.

Пользователям eGov стоит сменить пароль, особенно если он применялся на других сайтах, включить двухфакторную аутентификацию и внимательнее относиться к звонкам от банков и государственных органов. Пароли, коды из СМС и данные карт настоящие сотрудники по телефону не запрашивают.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru