


RED Security обновит «С-Терра Шлюз» без отправки производителю

RED Security обновит «С-Терра Шлюз» без отправки производителю

RED Security обновит «С-Терра Шлюз» без отправки производителю

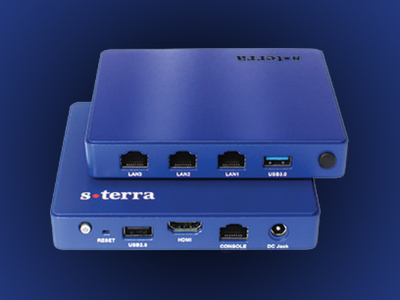
RED Security добавила в сервис «ГОСТ VPN» обновление криптошлюзов «С-Терра Шлюз» до версии 5.0. Главное упрощение для заказчиков: отправлять оборудование производителю не придётся — все работы выполнит сертифицированная команда провайдера.

Компания получила аккредитацию разработчика на проведение таких обновлений.

Это должно сократить сроки перехода на новую версию и избавить организации от лишней логистики. Особенно полезным новшество станет для инфраструктур, где длительный простой защищённых каналов способен быстро превратиться в дорогую головную боль.

Сервис «ГОСТ VPN» предназначен для защиты конфиденциальной информации, передаваемой по каналам связи, с использованием российских средств криптографической защиты информации. Он ориентирован в том числе на организации, которым применение сертифицированных средств защиты предписывают регуляторы.

Ранее специалисты RED Security работали с «С-Терра Шлюз» версии 4.3. Теперь они смогут подготовить инфраструктуру к переходу на версию 5.0, провести обновление, обеспечить техническую поддержку и подключиться к устранению инцидентов.

Заказчики также получат единое окно для сопровождения сервиса и криптошлюзов. По замыслу компании, такой подход позволит сделать обновление более предсказуемым и быстрее восстановить защищённые соединения при возникновении проблем.

«Для нас важно, чтобы заказчик получал не просто технологию, а понятный и управляемый сервис с сильной экспертизой на всех этапах», — отметил руководитель направления управляемых сервисов кибербезопасности RED Security Михаил Горшилин.

Иными словами, криптошлюзам больше не потребуется командировка к производителю: до версии 5.0 их доведут инженеры RED Security.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru