


Камеры на британских военных дронах тайно связывались с Китаем

Камеры на британских военных дронах тайно связывались с Китаем

Камеры на британских военных дронах тайно связывались с Китаем

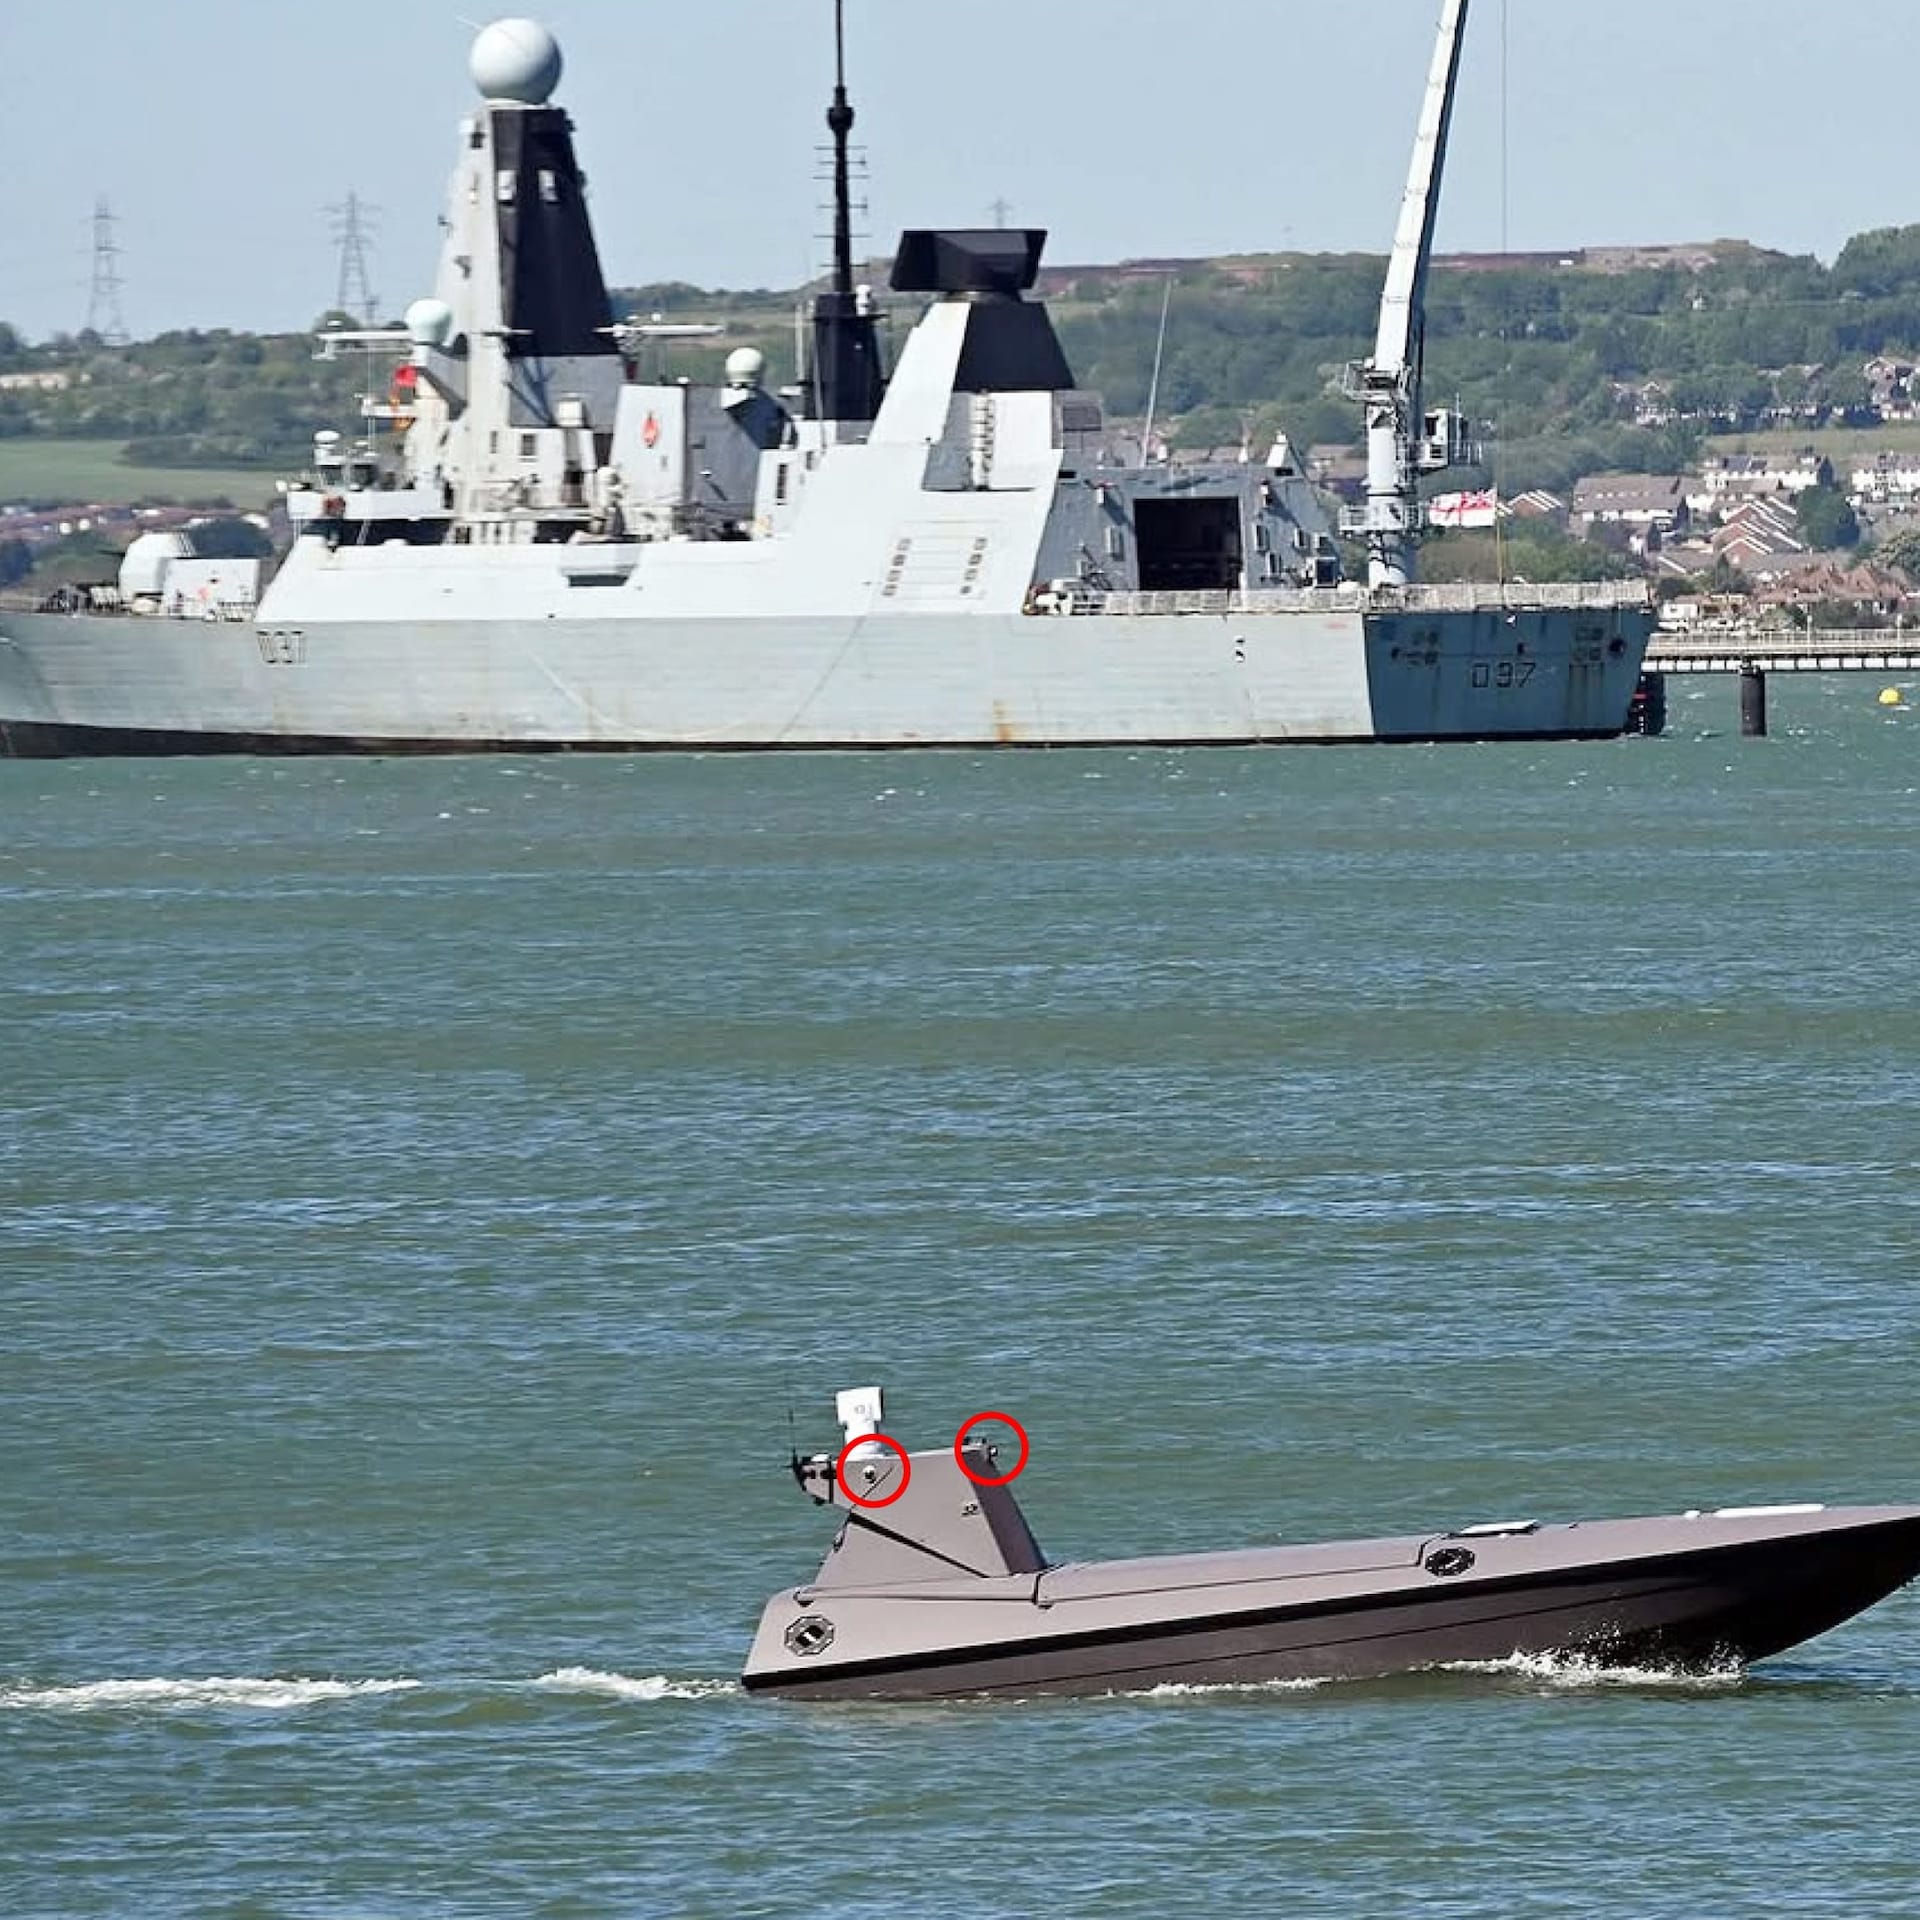
Камеры на морских беспилотниках K3 Scout, которыми пользуется Королевский военно-морской флот Великобритании, отправляли данные в Китай. Неожиданную сетевую активность обнаружили во время плановой проверки кибербезопасности. Минобороны Великобритании поспешило остудить шпионские страсти.

По версии ведомства, камеры передавали лишь heartbeat-сигналы — короткие служебные сообщения, подтверждающие, что устройство подключено и работает.

Признаков доступа к военным системам, компрометации или отправки данных Минобороны за рубеж проверка не выявила. После обнаружения проблемы камеры лишили доступа в интернет, сообщает The Telegraph.

Беспилотники закупила британская оборонная компания Kraken Technology Group. Камеры она получила у стороннего поставщика, который заверил заказчика в их безопасности. Но техника, самостоятельно стучащаяся на китайские серверы, — не лучший способ укрепить доверие к оборонной платформе.


Источник The Telegraph назвал случившееся серьёзным провалом. Возникли даже опасения, что камеры могли собирать сведения во время закрытых совещаний сил специального назначения, причём якобы даже в выключенном состоянии. Подтверждений этой версии пока нет.

K3 Scout способен нести до 600 кг груза и непрерывно работать в море 30 суток. Королевская морская пехота использует флот таких аппаратов стоимостью 12 млн фунтов с марта. Великобритания также предлагала задействовать их для охраны судоходства в Ормузском проливе.

Такие беспилотники есть и у Командования специальных операций США, а союзники по НАТО испытывали их в Балтийском море.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru