


Камеры на британских военных дронах тайно связывались с Китаем

Камеры на британских военных дронах тайно связывались с Китаем

Камеры на британских военных дронах тайно связывались с Китаем

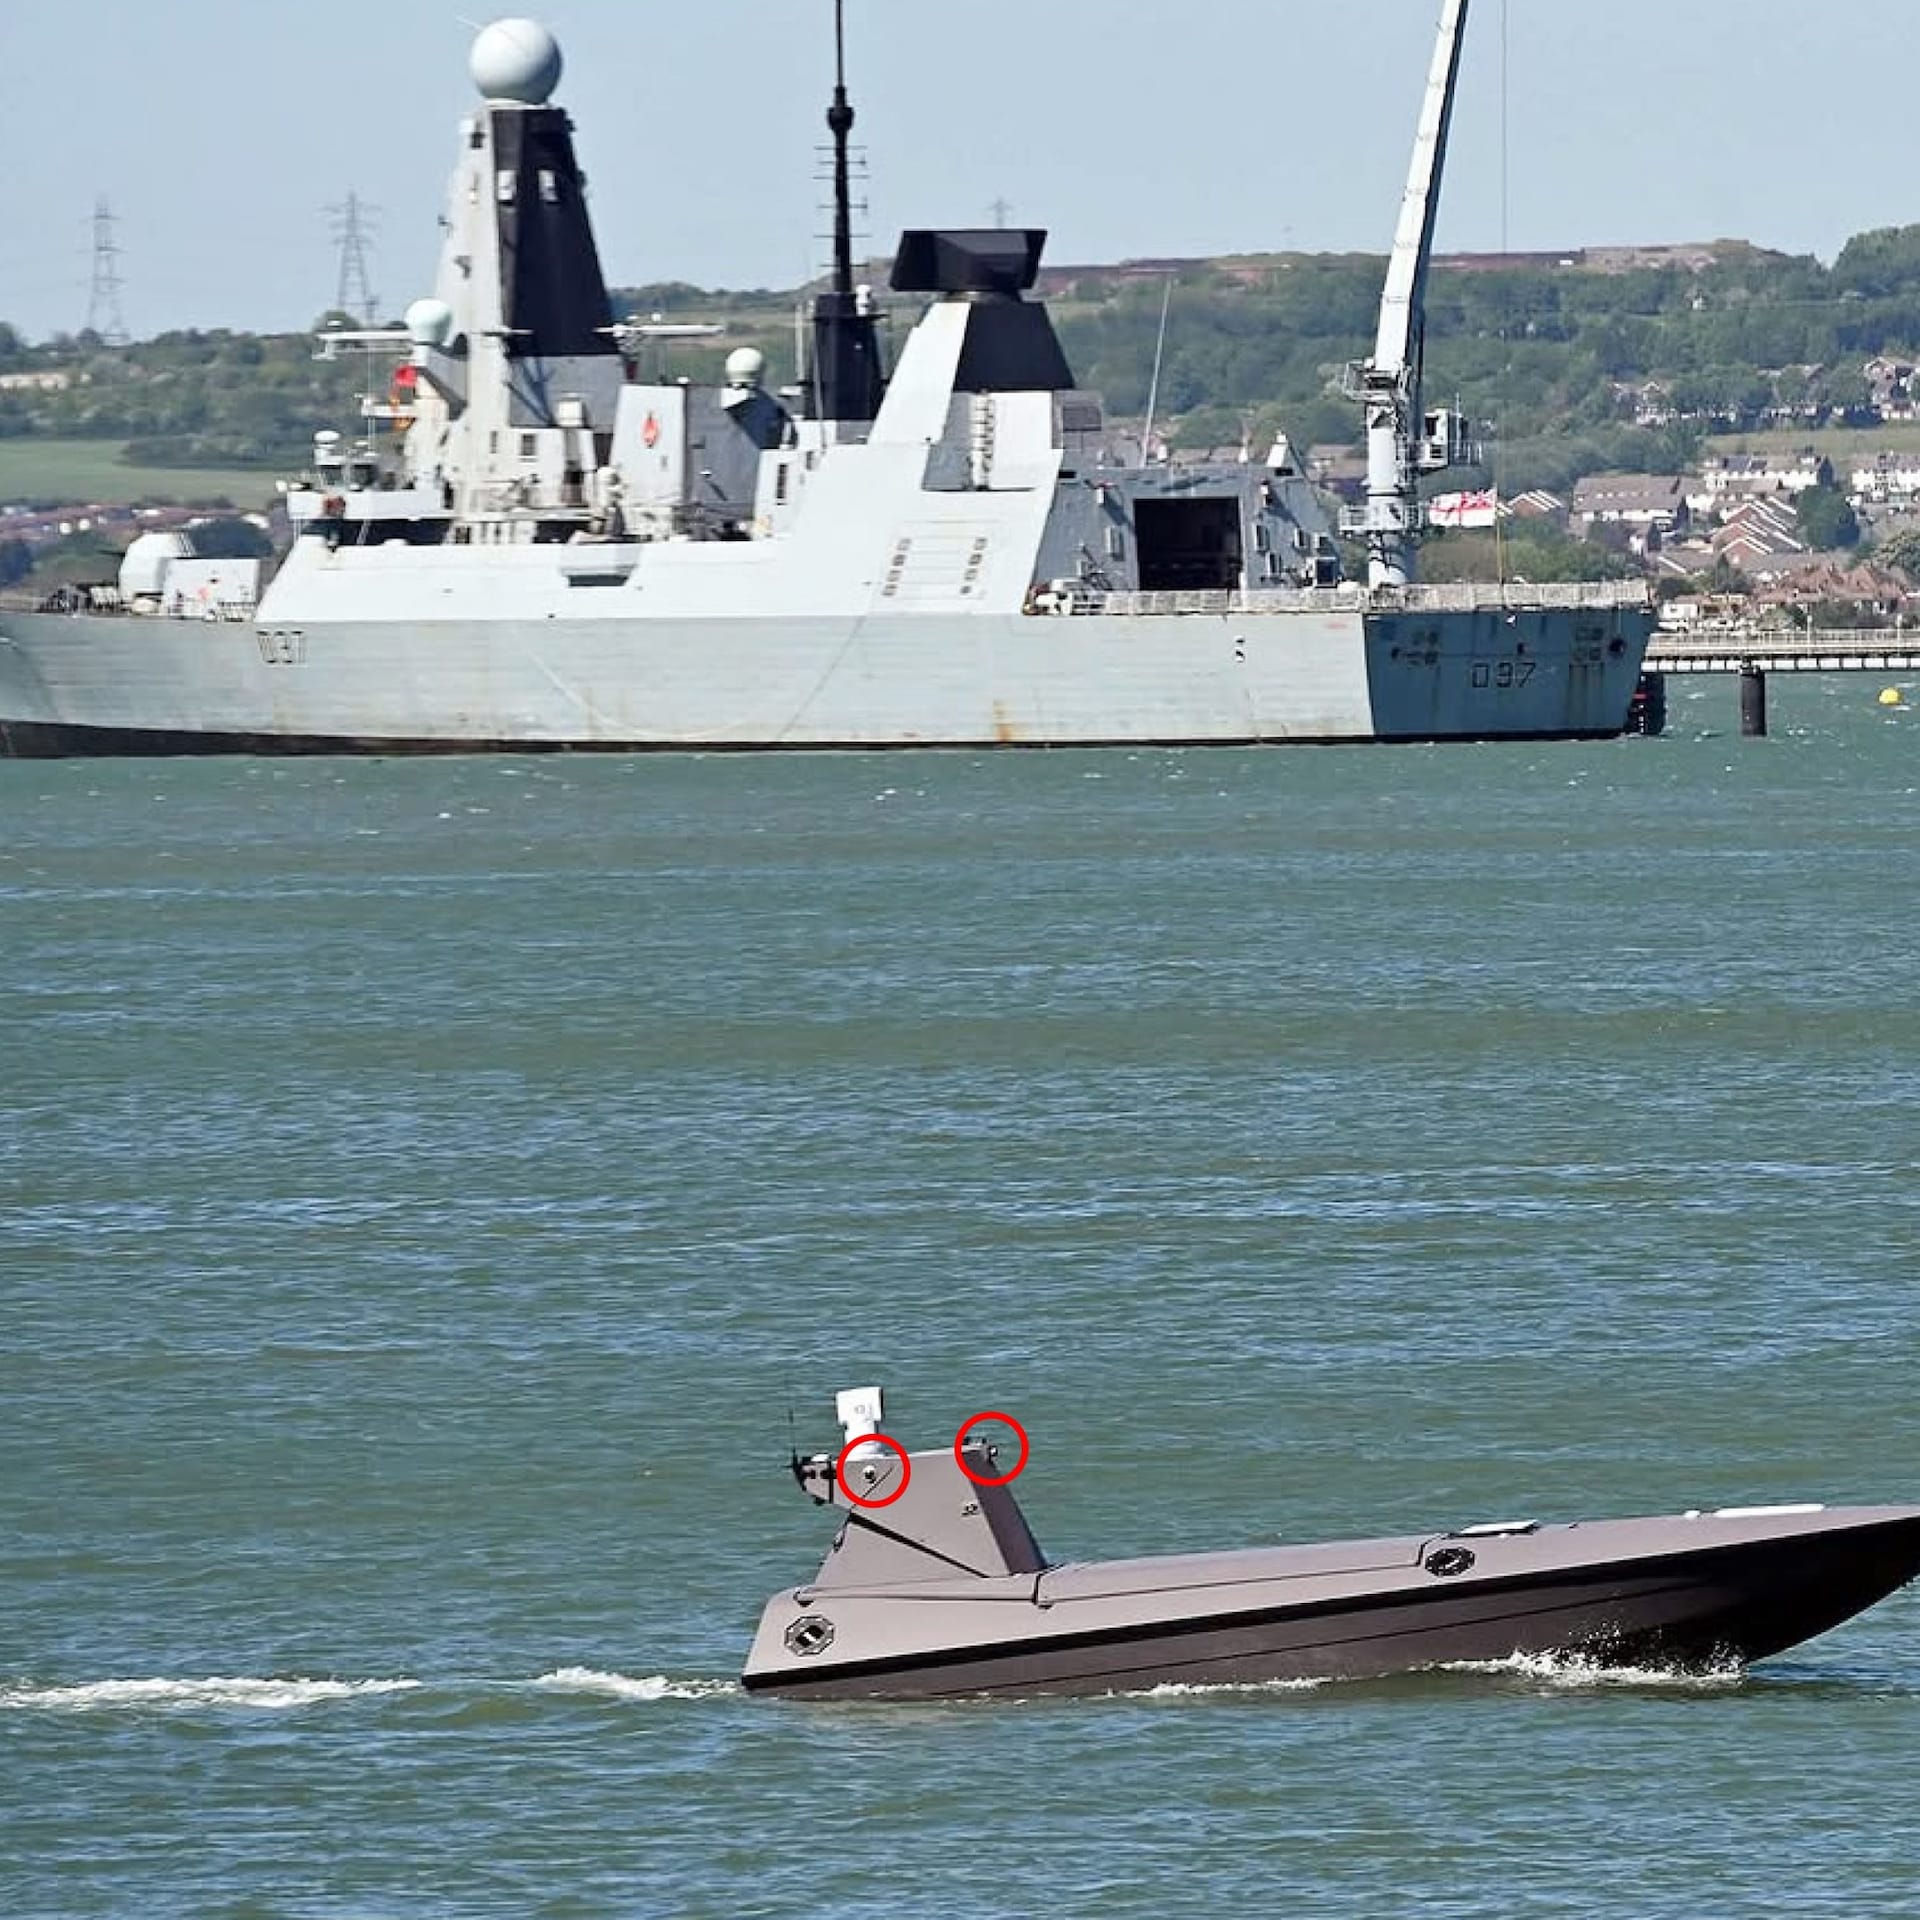
Камеры на морских беспилотниках K3 Scout, которыми пользуется Королевский военно-морской флот Великобритании, отправляли данные в Китай. Неожиданную сетевую активность обнаружили во время плановой проверки кибербезопасности. Минобороны Великобритании поспешило остудить шпионские страсти.

По версии ведомства, камеры передавали лишь heartbeat-сигналы — короткие служебные сообщения, подтверждающие, что устройство подключено и работает.

Признаков доступа к военным системам, компрометации или отправки данных Минобороны за рубеж проверка не выявила. После обнаружения проблемы камеры лишили доступа в интернет, сообщает The Telegraph.

Беспилотники закупила британская оборонная компания Kraken Technology Group. Камеры она получила у стороннего поставщика, который заверил заказчика в их безопасности. Но техника, самостоятельно стучащаяся на китайские серверы, — не лучший способ укрепить доверие к оборонной платформе.


Источник The Telegraph назвал случившееся серьёзным провалом. Возникли даже опасения, что камеры могли собирать сведения во время закрытых совещаний сил специального назначения, причём якобы даже в выключенном состоянии. Подтверждений этой версии пока нет.

K3 Scout способен нести до 600 кг груза и непрерывно работать в море 30 суток. Королевская морская пехота использует флот таких аппаратов стоимостью 12 млн фунтов с марта. Великобритания также предлагала задействовать их для охраны судоходства в Ормузском проливе.

Такие беспилотники есть и у Командования специальных операций США, а союзники по НАТО испытывали их в Балтийском море.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru