


Android наконец-то научился закрывать приложения от посторонних

Android наконец-то научился закрывать приложения от посторонних

Android наконец-то научился закрывать приложения от посторонних

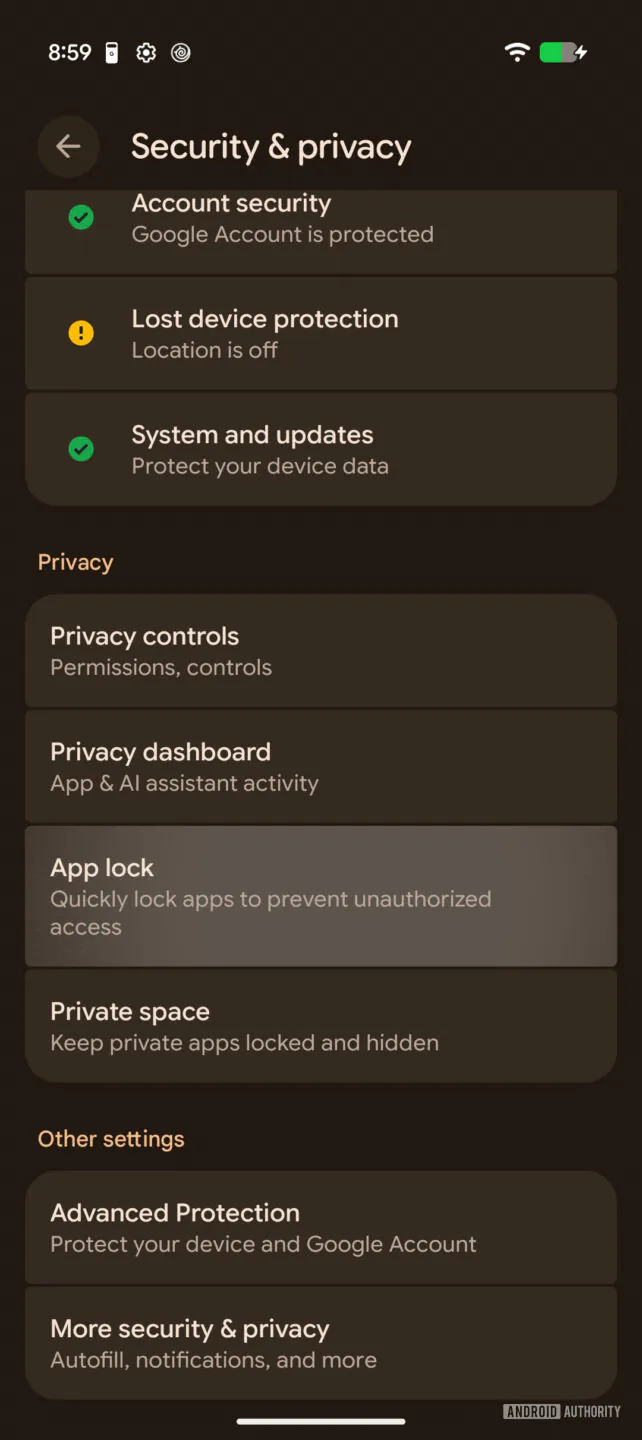
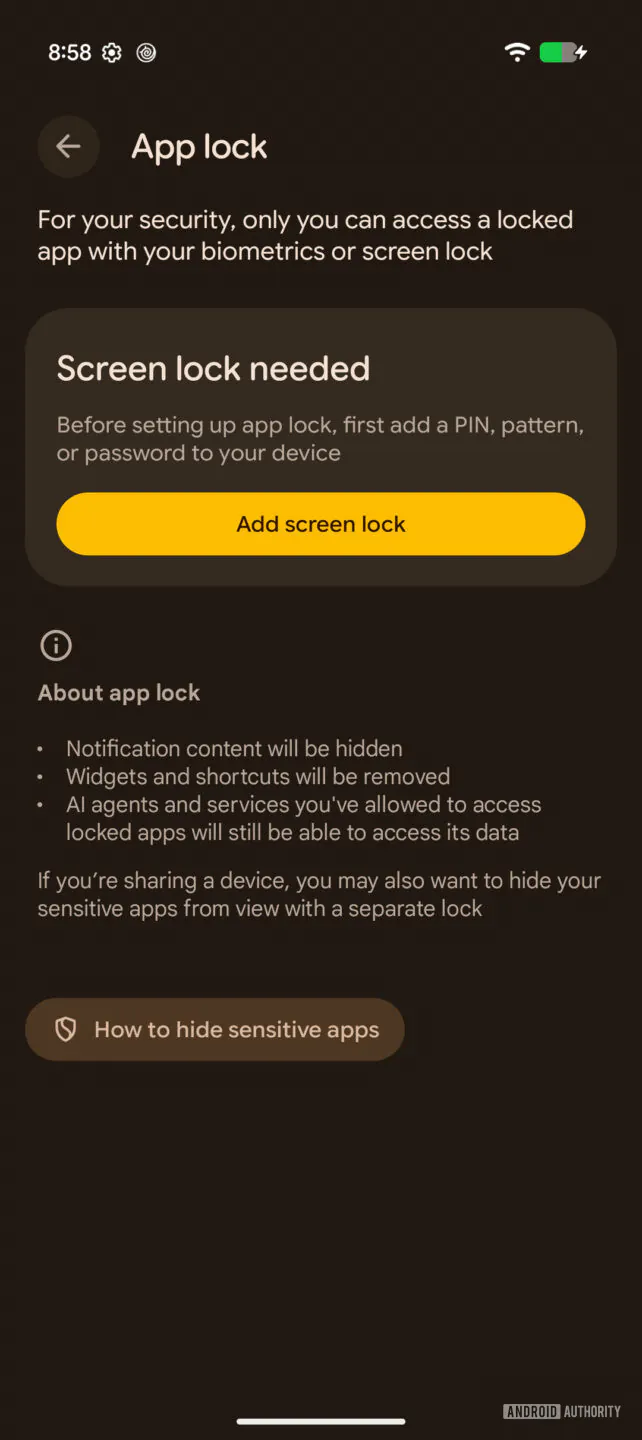
Google готовит для Android нативную блокировку приложений — функцию, которой владельцы Pixel ждали слишком долго. Инструмент находится в разделе «Настройки» — «Безопасность и конфиденциальность» — «Блокировка приложений».

Обновлённый App lock обнаружили специалисты Android Authority в тестовой сборке Android Canary 2608.

Главное улучшение по сравнению с ранними версиями — закрыть ПИН-кодом или биометрией теперь можно сразу несколько программ, а не возиться с каждой по отдельности.

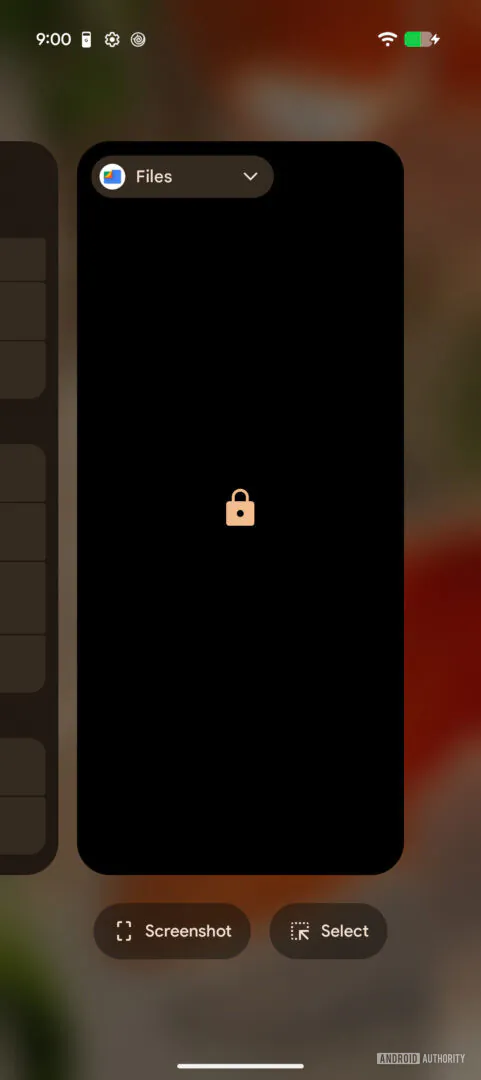
Заблокированные приложения не покажут содержимое уведомлений и исчезнут из меню недавних задач. Их виджеты и ярлыки тоже будут удалены. При попытке запуска Android потребует отпечаток пальца, распознавание лица либо код разблокировки устройства.


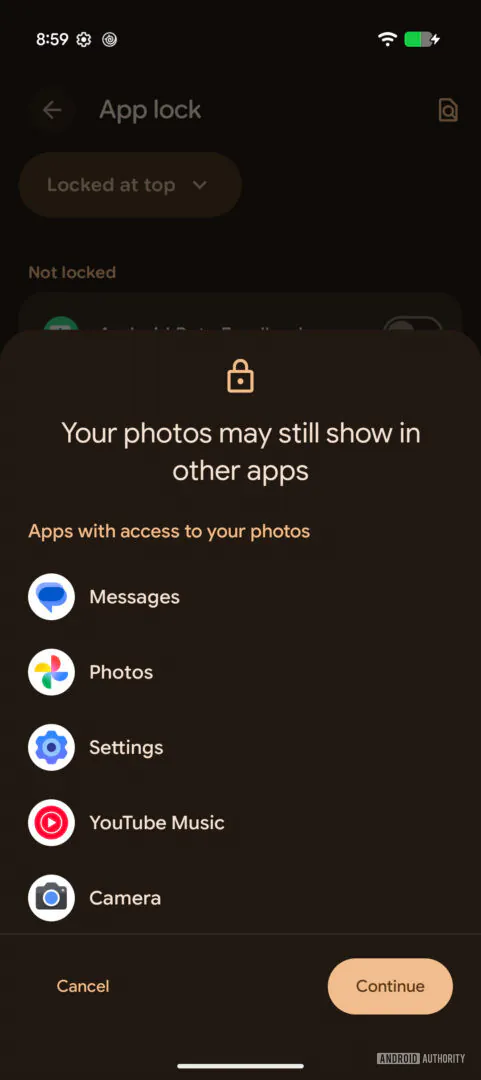
Но цифровой сейф получился с форточкой. Google предупреждает, что ИИ-агенты и другие сервисы по-прежнему смогут обращаться к данным закрытого приложения, если пользователь ранее выдал им соответствующие разрешения. Кроме того, блокировка Files by Google не спасёт фотографии от программ, которые уже получили доступ к медиатеке. Система хотя бы покажет, кто продолжает заглядывать в снимки.


Для более серьёзной маскировки Google предлагает использовать «Личное пространство», где приложения можно не только защитить, но и скрыть. App lock рассчитан скорее на бытовые ситуации: например, когда смартфон оказался в чужих руках, а показывать переписки, галерею или банковское приложение совершенно не хочется.

Когда функция появится в стабильной версии Android, пока неизвестно. После запуска Google догонит Xiaomi и vivo, где блокировка отдельных приложений уже доступна. Samsung по-прежнему предлагает другой подход — защищённую папку с отдельными копиями программ.

Подпишитесь на новости

В дешёвых Android-смартфонах нашли вредонос в прошивке

Для заражения некоторым Android-смартфонам не понадобились ни подозрительный APK, ни неосторожный владелец. Вредонос Midnight Mimosa уже находился в прошивке, покупатель получал устройство с непрошеным системным компонентом.

По данным исследования Bitdefender, кампания затронула тысячи устройств более чем в 150 странах.

Речь идёт о недорогих аппаратах на платформах MediaTek, включая модели разных брендов и устройства, имитирующие продукцию Samsung и Apple. Но это не означает заражение всех телефонов с такими процессорами.

Вредонос маскируется под компоненты Android и работает с системными привилегиями. Он может незаметно устанавливать и удалять приложения, выдавать разрешения и загружать код с удалённых серверов. Обычная кнопка «Удалить» против такого соседа бессильна.


Исследователи обнаружили как минимум 32 приложения-прикрытия: погодные сервисы, файловые менеджеры, блокировщики и другие утилиты. Они участвуют в накрутке рекламных показов и кликов. На время скрытой установки вредонос отключает Google Play, а затем возвращает магазин в рабочее состояние.

Есть и прокси-компонент, позволяющий направлять чужой трафик через заражённый телефон. Его управляющая инфраструктура принимала регистрации устройств, однако фактическую пересылку трафика в тесте исследователи не подтвердили.

Кто именно внедрил вредонос и на каком этапе поставки, пока неизвестно. Удаление требует работы с прошивкой либо отключения компонента через ADB.

RSS: Новости на портале Anti-Malware.ru