

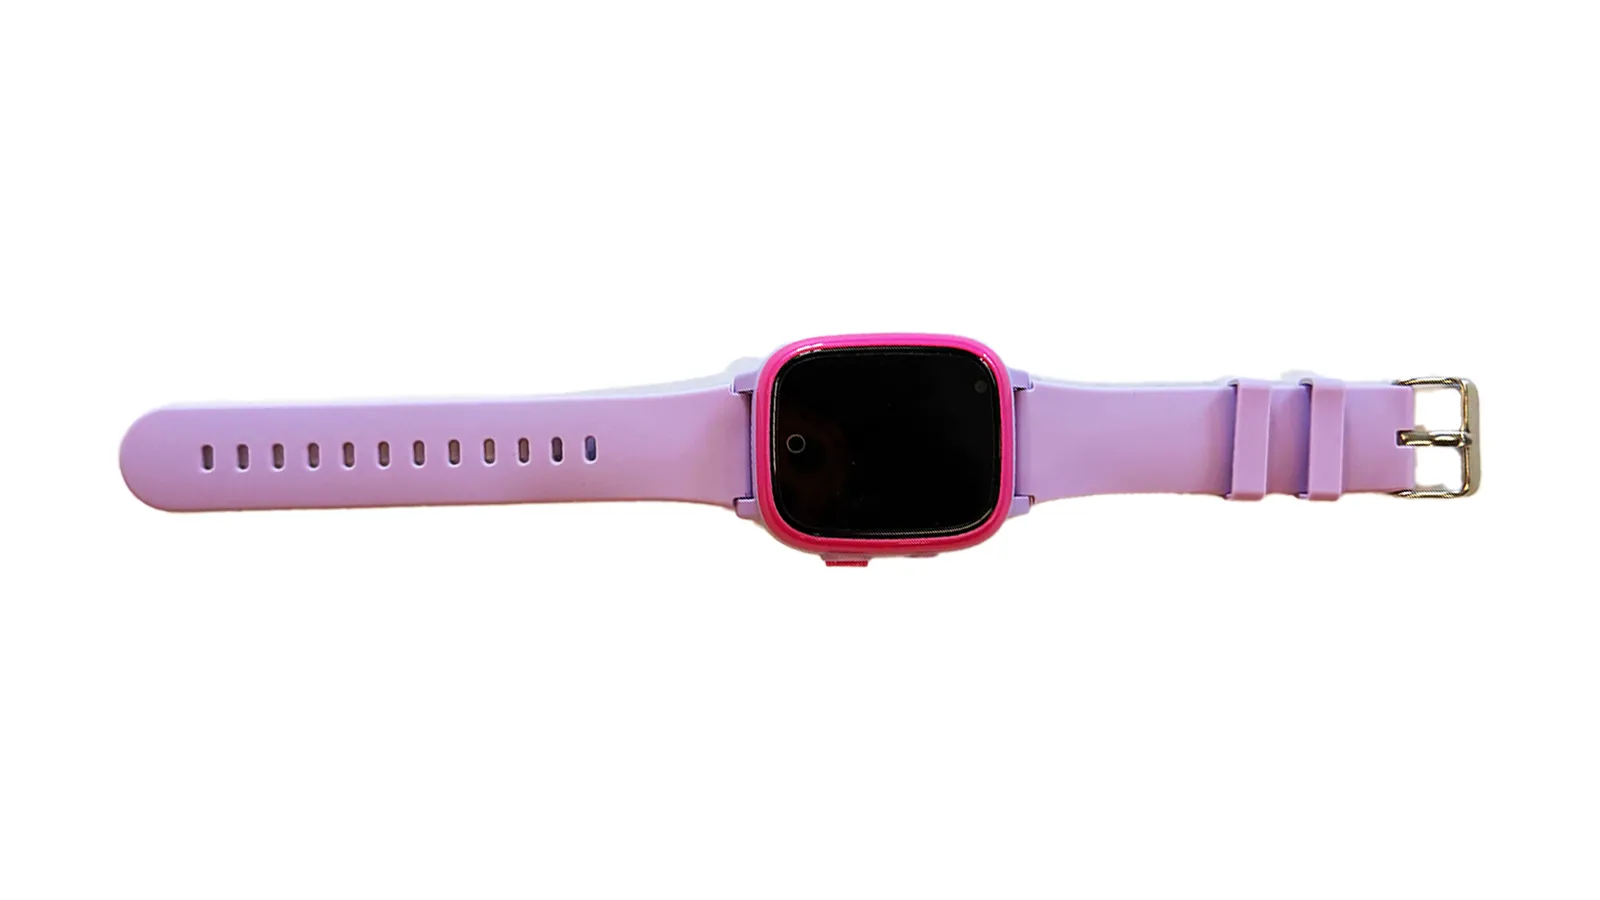

Детские смарт-часы оказались карманным шпионом для хакеров

Детские смарт-часы оказались карманным шпионом для хакеров

Детские смарт-часы оказались карманным шпионом для хакеров

GPS-часы должны помогать родителям следить за ребёнком. Но исследователи Вангелис Стикас и Фелипе Солферини показали, что некоторые модели охотно следят и за самим владельцем — причём в интересах любого, кто доберётся до дырявой платформы.

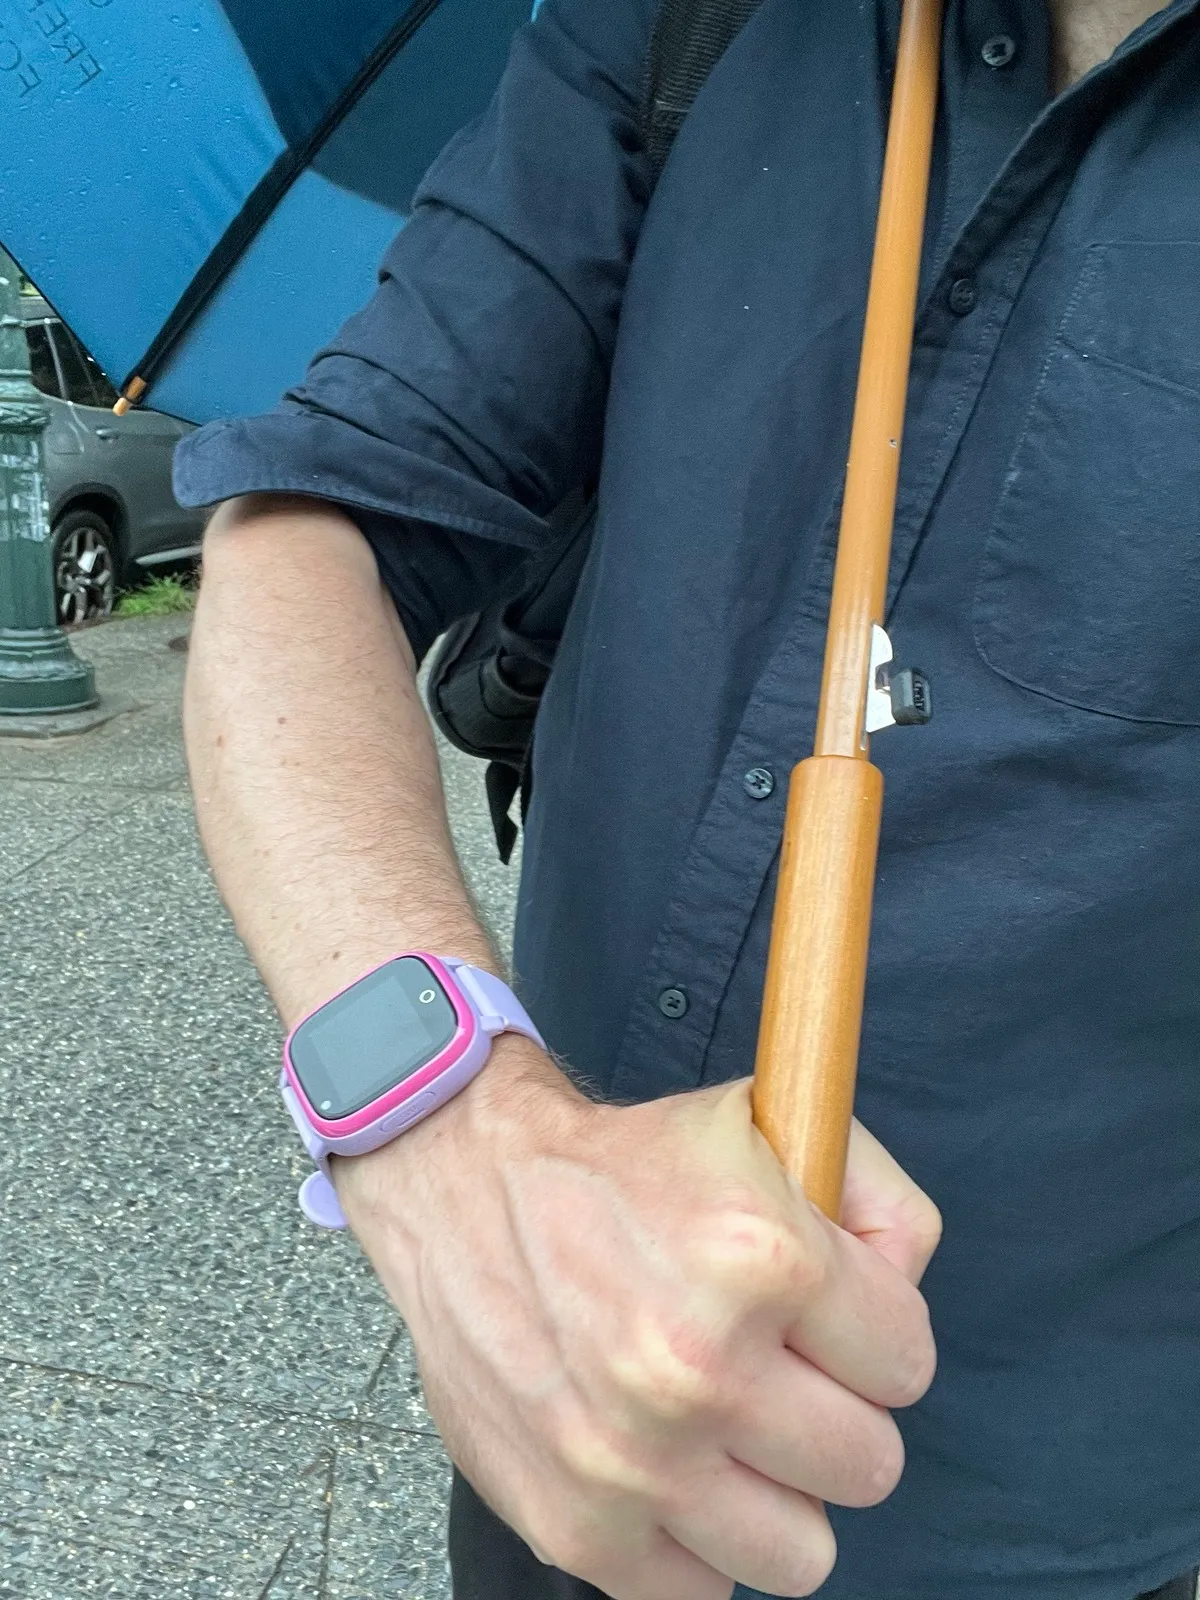
Во время эксперимента специалисты взломали детские смарт-часы стоимостью менее 30 долларов, которые носил журналист WIRED.

Исследователи отслеживали его маршрут, незаметно делали снимки встроенной камерой и включали микрофон. Устройство при этом не подавало никаких признаков слежки. Очень заботливый гаджет — только непонятно, о ком именно он заботится.


Проблема оказалась куда шире одной розовой безделушки. Исследователи изучили более 70 GPS-часов и автомобильных трекеров. Свыше 60 брендов использовали инфраструктуру двух китайских платформ — SETracker и NewGPS2012. Вместе с SinoTrack на три цепочки поставок приходятся десятки миллионов устройств.


В некоторых случаях защита была настолько условной, что отсутствие нормальной аутентификации позволяло отправлять команды практически любому гаджету. Злоумышленник мог отслеживать или подменять геолокацию, перехватывать сообщения, менять экстренные контакты, включать микрофон, камеру и видеозапись.


У SinoTrack исследователи также обнаружили демонстрационную учётную запись с доступом к миллионам устройств и SQL-инъекцию, открывавшую сведения о местоположении, паролях и автомобилях. В NewGPS2012 похожие уязвимости позволяли выполнять код на серверах. Специалисты заметили и признаки того, что инфраструктуру могли взломать раньше них.

Представитель SETracker заявил, что проблемы устранены. Незадолго до выступления исследователей на Black Hat прежние методы атаки действительно перестали работать, однако полноту исправлений подтвердить не удалось. В SinoTrack и NewGPS2012 уязвимости, по их данным, всё ещё сохраняются.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru