


Троян Astaroth угоняет WhatsApp Web и рассылает себя контактам жертвы

Троян Astaroth угоняет WhatsApp Web и рассылает себя контактам жертвы

Троян Astaroth угоняет WhatsApp Web и рассылает себя контактам жертвы

Операторы банковского трояна Astaroth научили заражённые компьютеры самостоятельно рассылать вредоносные архивы через WhatsApp Web (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России). Теперь жертва не только рискует банковскими данными, но и невольно подбрасывает троян своим контактам, выяснили специалисты CrowdStrike.

Раньше Astaroth, также известный как Guildma, в основном распространялся через фишинговые письма. В конце 2025 года преступники прикрутили к нему отдельный спам-бот для WhatsApp.

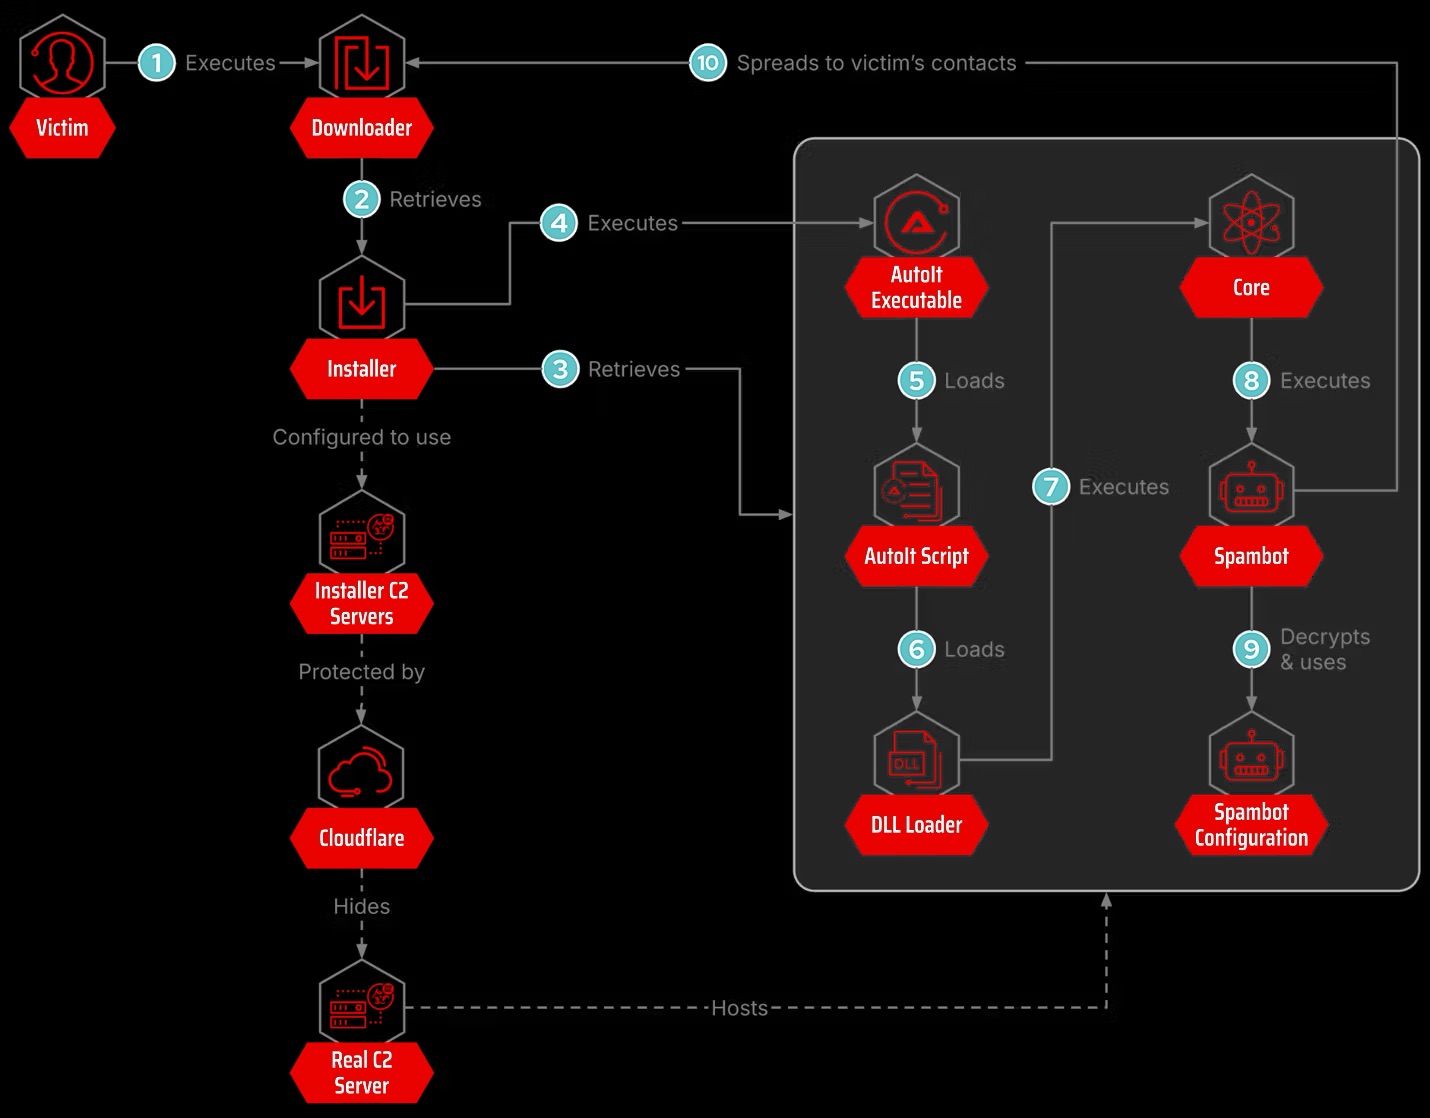
Модуль копирует профиль Chrome или Edge, загружает официальный WebDriver и запускает браузер в фоновом режиме. Затем он подключается к уже авторизованной сессии WhatsApp Web при помощи легитимной библиотеки WPPConnect/WA-JS. Для пользователя всё выглядит тихо, а за кулисами начинается обход адресной книги.


Каждому контакту бот отправляет три сообщения: приветствие с учётом времени суток, ZIP-архив с загрузчиком Astaroth и заключительный текст. Ссылки и формулировки выбираются случайно, чтобы рассылка не выглядела клонированной и хуже ловилась защитными системами.

В итоге вредонос приходит не от подозрительного незнакомца, а от знакомого человека. Расчёт простой: сообщениям из собственной адресной книги доверяют охотнее, особенно если они написаны естественно и начинаются с уместного «доброе утро».

Код спам-бота похож на инструменты других латиноамериканских группировок, включая Vareg. Совпадения в настройках, функциях и логике фильтрации указывают на общего разработчика или активный обмен наработками внутри местного киберпреступного рынка.

Признаками заражения могут быть загрузка WebDriver через PowerShell, папки ChromeAuto_ в C:\Users\Public\Temp, запуск Chromium в безголовом режиме и обращения к компонентам WPPConnect. Astaroth фактически заставил WhatsApp работать курьером для банковского трояна, причём посылку оплачивает сама жертва.

выяснили специалисты CrowdStrike." />

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru