


Троян Astaroth угоняет WhatsApp Web и рассылает себя контактам жертвы

Троян Astaroth угоняет WhatsApp Web и рассылает себя контактам жертвы

Троян Astaroth угоняет WhatsApp Web и рассылает себя контактам жертвы

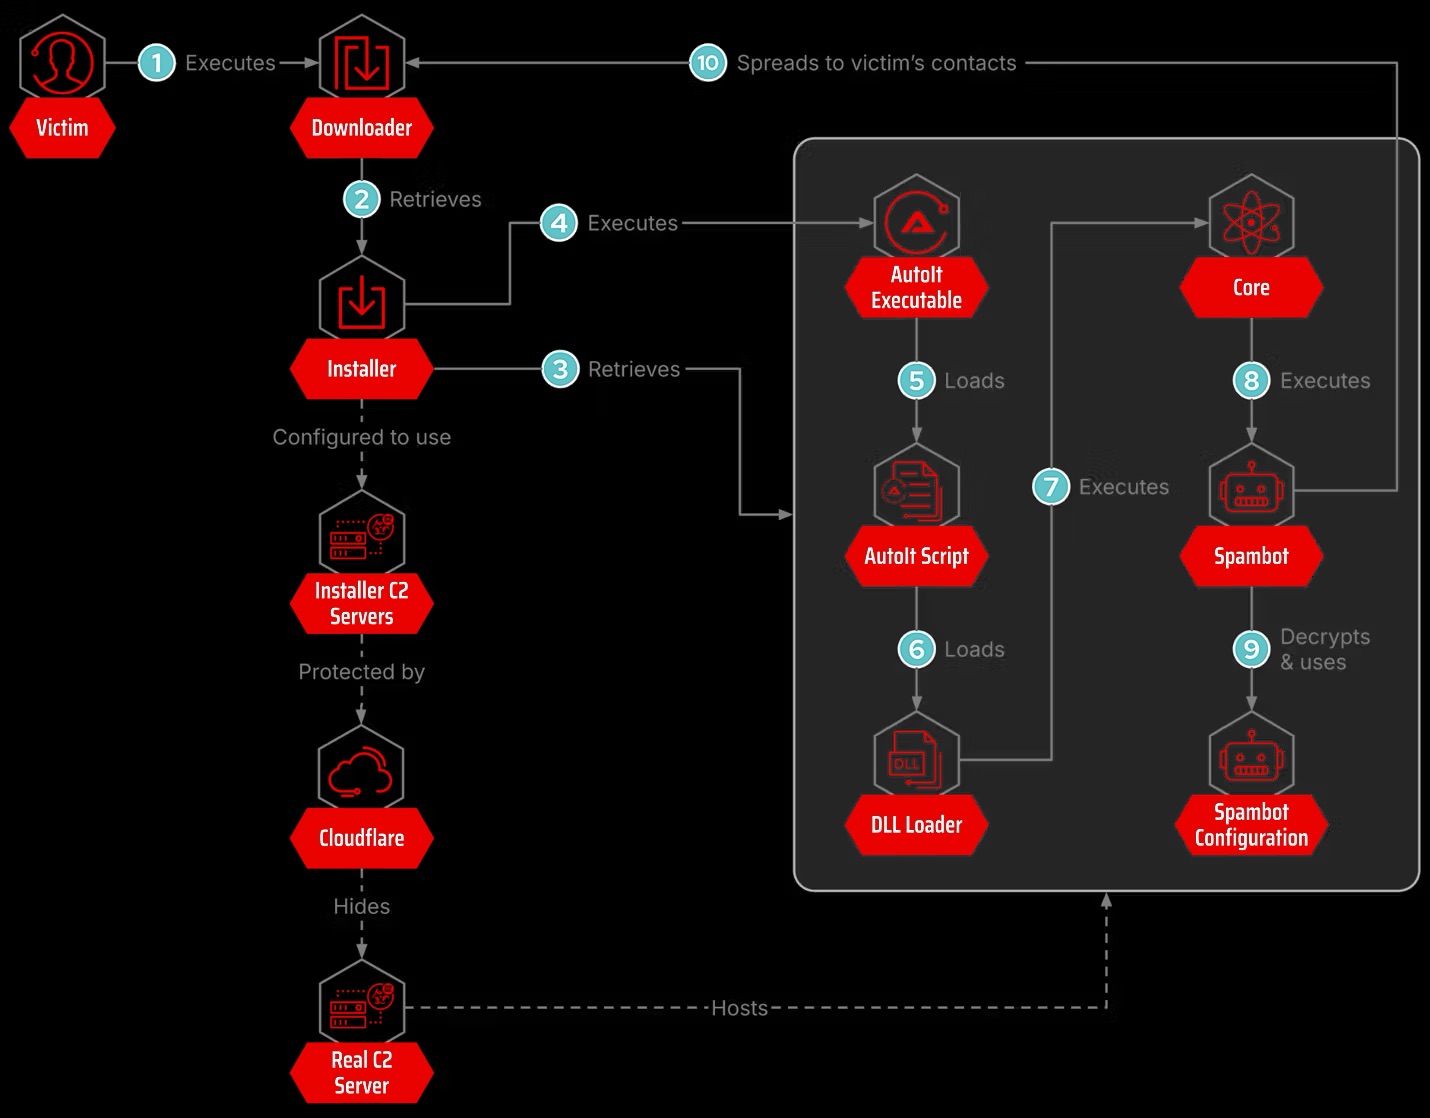
Операторы банковского трояна Astaroth научили заражённые компьютеры самостоятельно рассылать вредоносные архивы через WhatsApp Web (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России). Теперь жертва не только рискует банковскими данными, но и невольно подбрасывает троян своим контактам, выяснили специалисты CrowdStrike.

Раньше Astaroth, также известный как Guildma, в основном распространялся через фишинговые письма. В конце 2025 года преступники прикрутили к нему отдельный спам-бот для WhatsApp.

Модуль копирует профиль Chrome или Edge, загружает официальный WebDriver и запускает браузер в фоновом режиме. Затем он подключается к уже авторизованной сессии WhatsApp Web при помощи легитимной библиотеки WPPConnect/WA-JS. Для пользователя всё выглядит тихо, а за кулисами начинается обход адресной книги.


Каждому контакту бот отправляет три сообщения: приветствие с учётом времени суток, ZIP-архив с загрузчиком Astaroth и заключительный текст. Ссылки и формулировки выбираются случайно, чтобы рассылка не выглядела клонированной и хуже ловилась защитными системами.

В итоге вредонос приходит не от подозрительного незнакомца, а от знакомого человека. Расчёт простой: сообщениям из собственной адресной книги доверяют охотнее, особенно если они написаны естественно и начинаются с уместного «доброе утро».

Код спам-бота похож на инструменты других латиноамериканских группировок, включая Vareg. Совпадения в настройках, функциях и логике фильтрации указывают на общего разработчика или активный обмен наработками внутри местного киберпреступного рынка.

Признаками заражения могут быть загрузка WebDriver через PowerShell, папки ChromeAuto_ в C:\Users\Public\Temp, запуск Chromium в безголовом режиме и обращения к компонентам WPPConnect. Astaroth фактически заставил WhatsApp работать курьером для банковского трояна, причём посылку оплачивает сама жертва.

выяснили специалисты CrowdStrike." />
Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru