


Павла Дурова внесли в российский перечень террористов и экстремистов

Павла Дурова внесли в российский перечень террористов и экстремистов

Павла Дурова внесли в российский перечень террористов и экстремистов

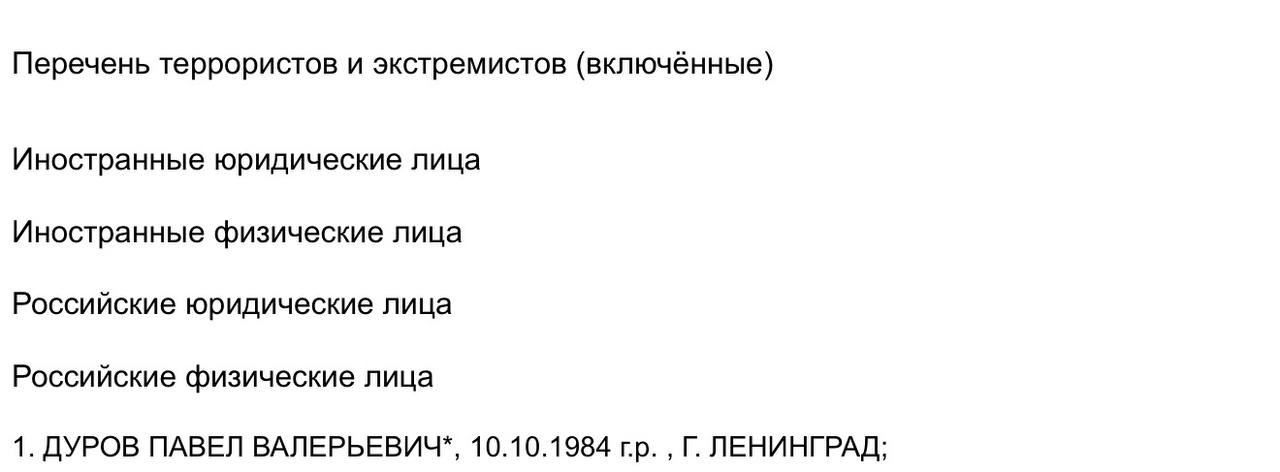
Росфинмониторинг внёс основателя Telegram Павла Дурова* в перечень террористов и экстремистов. Ранее российские силовики предъявили предпринимателю обвинение в содействии террористической деятельности и объявили его в международный розыск.

По версии ФСБ, администрация Telegram не удалила каналы, чаты и боты, которые украинские спецслужбы якобы использовали для вербовки россиян, подготовки диверсий, терактов и массовых убийств, а также для кибермошенничества.

Ответственность за это ведомство решило искать не только внутри мессенджера, но и на самом его верху.

Дурову предъявили обвинение по части 1.1 статьи 205.1 УК РФ. Речь идёт о содействии террористической деятельности. Виновным основателя Telegram пока никто не признал, это может сделать только суд.


Если дело до него дойдёт и обвинение устоит, наказание может оказаться максимально суровым. По словам адвоката Владимира Жеребенкова, статья предусматривает от восьми до 15 лет колонии либо пожизненное лишение свободы. В ходе расследования список обвинений также может пополниться другими статьями.

Включение в перечень Росфинмониторинга обычно означает жёсткие ограничения на финансовые операции в России. Так что претензии к Telegram быстро вышли за пределы требований удалить несколько каналов: теперь его основатель оказался в одном из самых серьёзных российских списков, получил уголовное обвинение и перспективу пожизненного срока.

* Внесён Росфинмониторингом в перечень террористов и экстремистов.

Партийный наблюдатель попытался заразить систему ДЭГ, заявила Памфилова

Представитель одной из российских парламентских партий якобы попытался внедрить вредоносную программу в систему наблюдения за дистанционным электронным голосованием в Москве. Об этом заявила председатель ЦИК Элла Памфилова.

По её словам, человек сознательно ввёл зловред в систему и пытался остановить её работу. Как передаёт ТАСС, нарушителем оказался наблюдатель за московским ДЭГ и представитель системной партии.

Название партии и имя предполагаемого автора цифровой диверсии Памфилова раскрывать не стала. Известно лишь, что он представлял одну из партий, официально участвующих в российской политической системе.

Технические подробности инцидента также не приводятся. Не сообщается, какую именно вредоносную программу пытались запустить, каким способом её внесли в систему, сработала ли защита автоматически и повлияла ли попытка на доступность ДЭГ. Публичной информации о возбуждении дела или других мерах в отношении наблюдателя на момент заявления также не было.

Инцидент произошёл во время трёхдневного голосования на выборах депутатов Госдумы девятого созыва и других совмещённых кампаний, завершившегося 20 сентября.

По данным ЦИК, избирательная инфраструктура в этот период подвергалась масштабным кибератакам, в том числе более чем тысяче волн DDoS-воздействия. Отдельной целью становилась система дистанционного электронного голосования.

Само собой, без имени, партийной принадлежности и технического разбора инцидента общественности пока предлагают поверить чиновникам на слово.

RSS: Новости на портале Anti-Malware.ru