

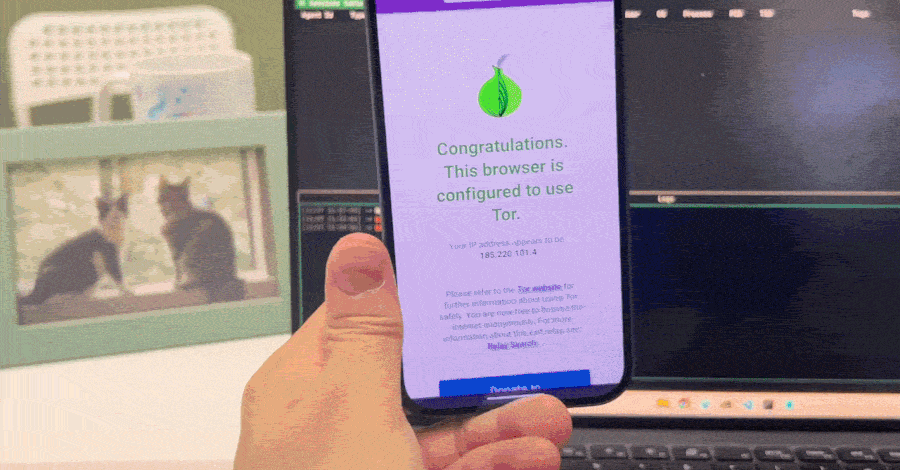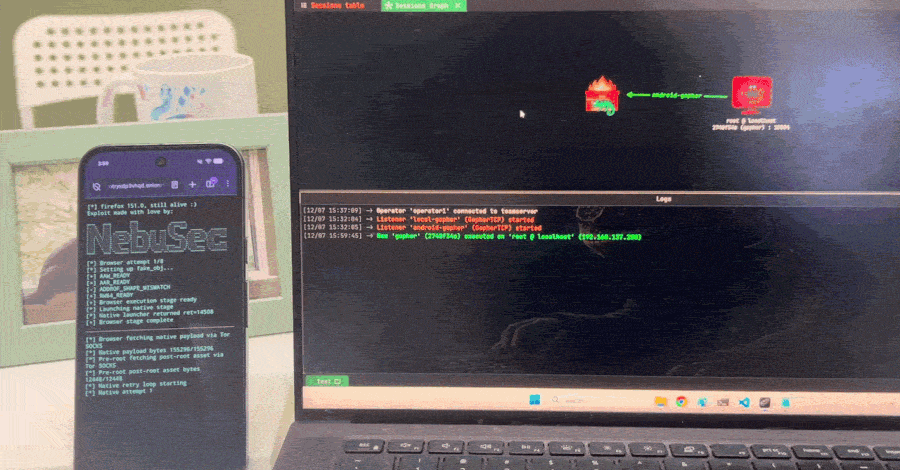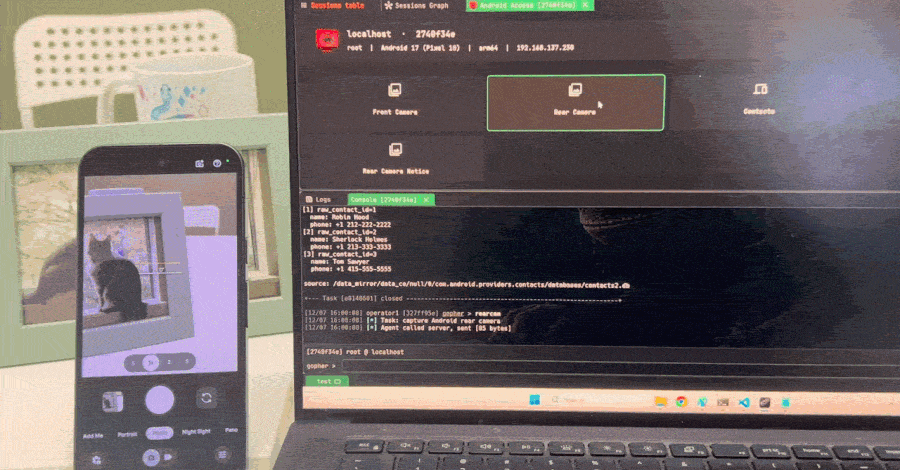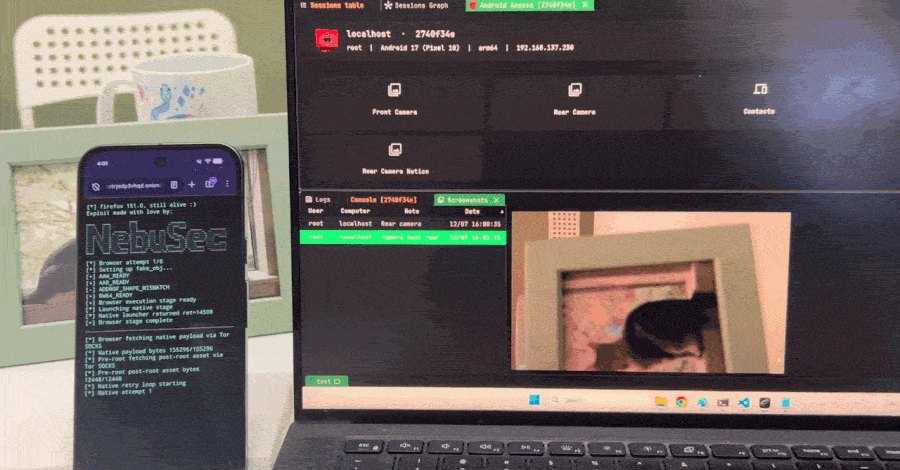

Для атаки на Tor Browser было достаточно открыть вредоносную страницу

Для атаки на Tor Browser было достаточно открыть вредоносную страницу

Для атаки на Tor Browser было достаточно открыть вредоносную страницу

Mozilla закрыла опасную уязвимость CVE-2026-10702 в JIT-компиляторе Firefox. Для атаки не требовалось нажимать подозрительные кнопки, отключать защиту или устанавливать файлы, хватало зайти на подготовленную злоумышленниками страницу.

Ошибка позволяла выполнить произвольный код внутри изолированного процесса браузера.

Исследователи Nebula Security также подтвердили, что уязвимость затрагивала Tor Browser, если тот был собран на базе уязвимой версии Firefox. Точные релизы Tor пока не названы.

Проблема появилась в Firefox 147 и сохранялась вплоть до версии 151.0.2. Mozilla оценила её опасность как высокую и выпустила исправление в Firefox 151.0.3. В Firefox ESR 140.12 ошибочного кода нет.


Дыра скрывалась в механизме оптимизации JavaScript. Браузер считал одну из операций безобидным чтением памяти, хотя та могла заменить буфер объекта и освободить старый. Оптимизатор продолжал использовать уже протухший указатель, а дальше исследователи превращали эту путаницу в чтение и запись произвольной памяти.

Nebula опубликовала эксплойт и включила его в цепочку IonStack для ARM64-устройства с Android 17. Firefox обеспечивал первый заход, а отдельная уязвимость Linux-ядра CVE-2026-43499, она же GhostLock, позволяла вырваться из браузерной песочницы и получить root. Обновление Firefox закрывает входную дверь, но саму GhostLock не исправляет.

По словам исследователей, браузерная ошибка не привязана к ARM: отдельные этапы работают и на x86, хотя полную цепочку для этой архитектуры пока не собрали.

Доказательств эксплуатации CVE-2026-10702 против обычных пользователей на момент публикации нет. Но после выхода публичного кода ждать приглашения не стоит: Firefox лучше обновить до актуальной версии.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru